
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
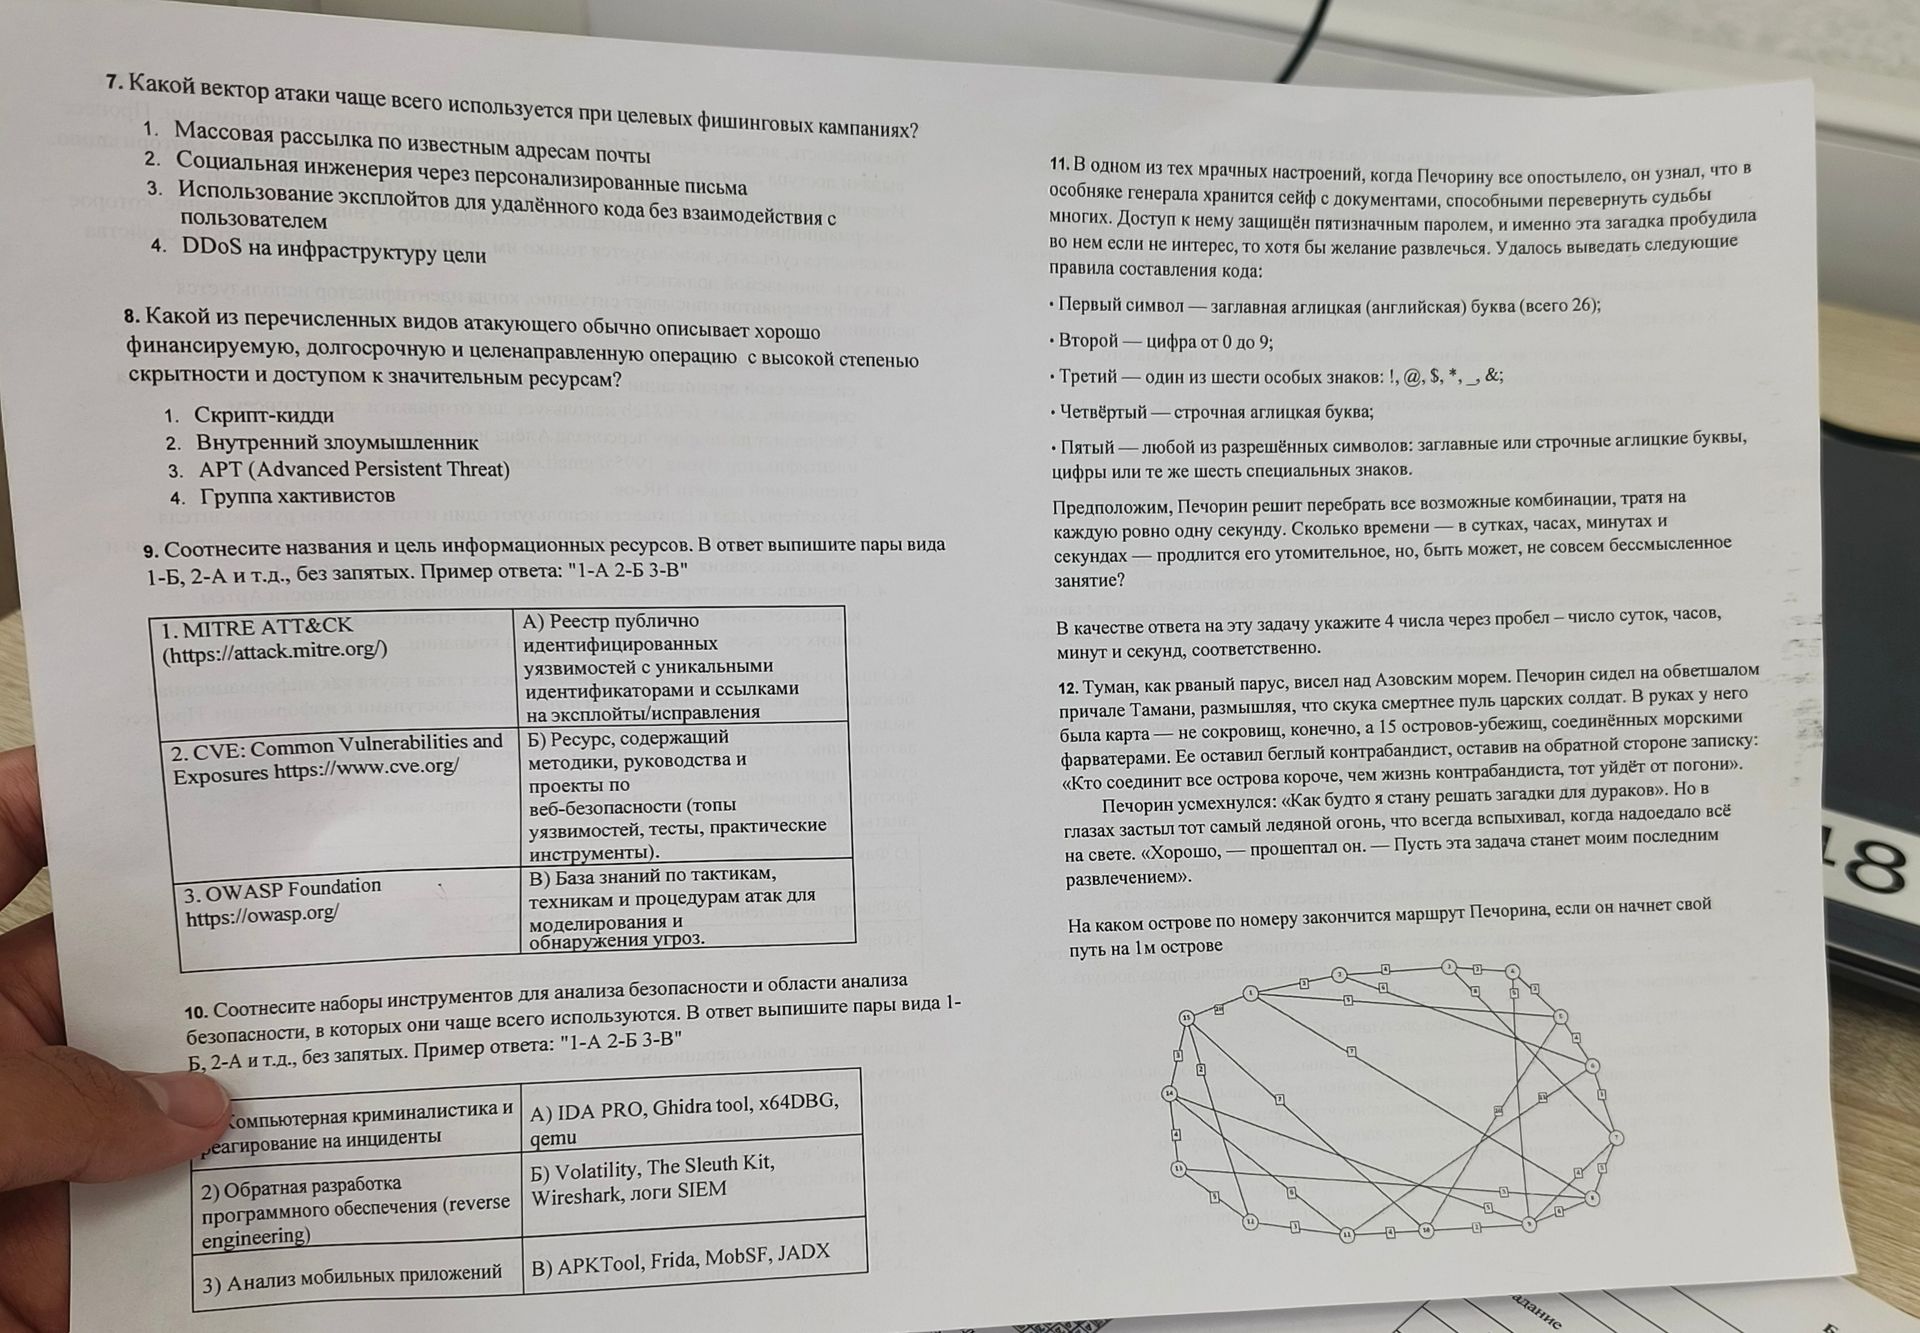
Ответ:
Volatility, The Sleuth Kit, Wireshark и SIEM применяются при расследовании инцидентов; IDA Pro, Ghidra, x64DBG и QEMU — для обратной разработки; APKTool, Frida, MobSF и JADX — для анализа мобильных приложений.
Ответ: 1-Б 2-А 3-В
Volatility, The Sleuth Kit, Wireshark и SIEM применяются при расследовании инцидентов; IDA Pro, Ghidra, x64DBG и QEMU — для обратной разработки; APKTool, Frida, MobSF и JADX — для анализа мобильных приложений.
Ответ: 1-Б 2-А 3-В
