
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
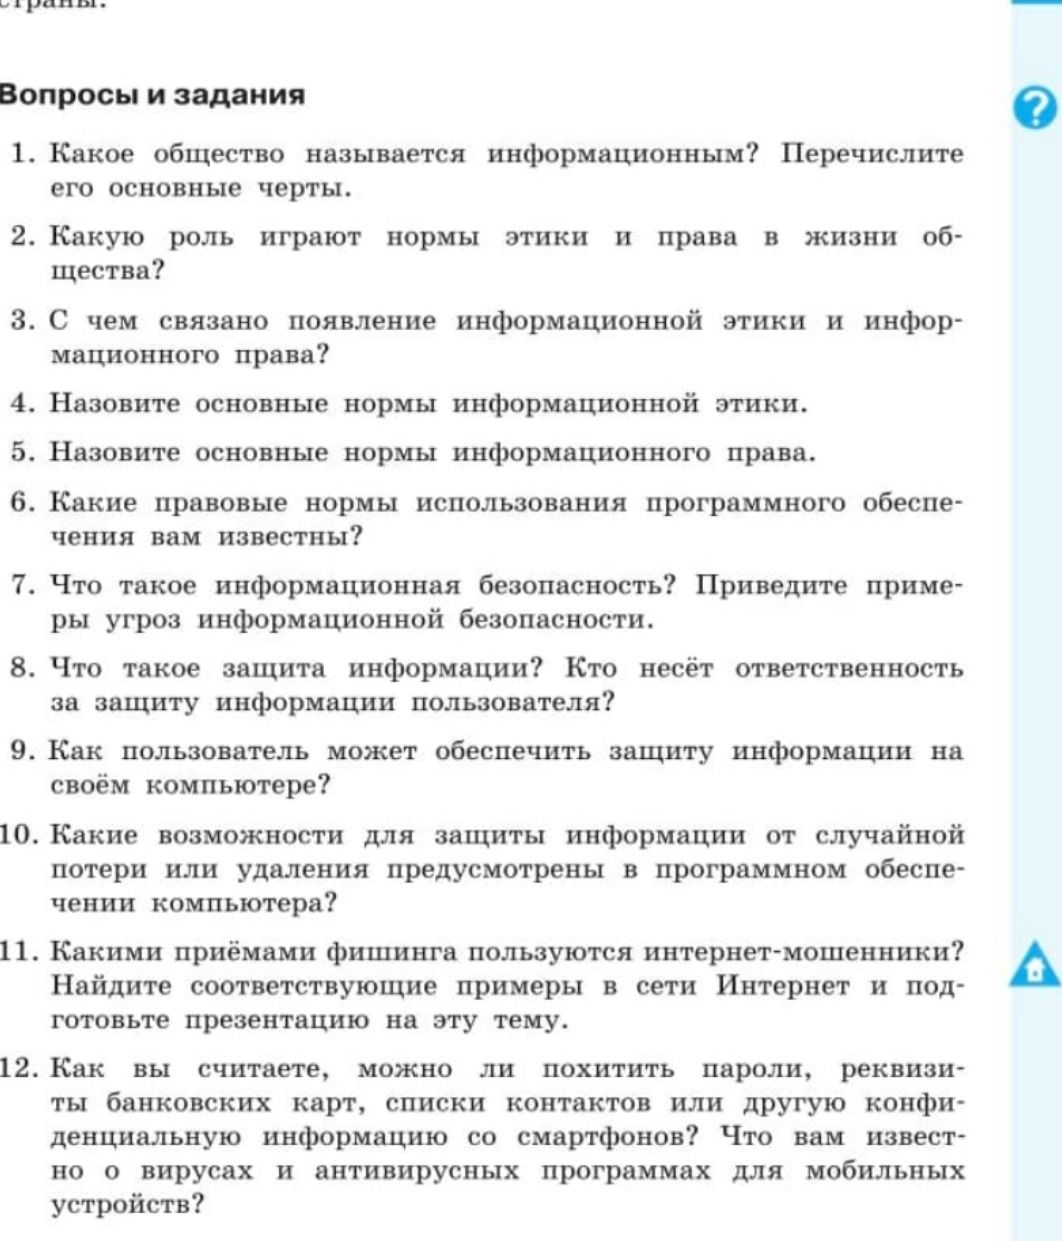
Ответ:
Приемы фишинга и примеры
Фишинг — это вид мошенничества, целью которого является получение конфиденциальных данных пользователя (логинов, паролей, данных банковских карт, номеров телефонов) путем обмана. Мошенники маскируются под известные компании, банки, государственные учреждения или частных лиц.
Основные приемы фишинга:
- Поддельные электронные письма:
- Прием: Отправка писем, имитирующих сообщения от известных организаций (банки, платежные системы, социальные сети, онлайн-магазины). Письма часто содержат информацию о якобы возникшей проблеме (блокировка счета, подозрительная активность, необходимость подтвердить данные) и призыв перейти по ссылке для решения проблемы.
- Пример: Письмо якобы от банка с сообщением о попытке взлома счета и ссылкой для срочного подтверждения личности через поддельный сайт банка.
- Поддельные веб-сайты:
- Прием: Создание сайтов, внешне неотличимых от официальных сайтов банков, платежных систем, почтовых сервисов, онлайн-магазинов. Пользователю предлагается ввести свои учетные данные или платежную информацию на таком сайте.
- Пример: Поддельный сайт для входа в аккаунт социальной сети, который выглядит точь-в-точь как настоящий, но перенаправляет введенные данные мошенникам.
- SMS-фишинг (Смишинг):
- Прием: Отправка мошеннических SMS-сообщений с просьбой перейти по ссылке, позвонить на определенный номер или сообщить код.
- Пример: SMS якобы от курьерской службы с просьбой перейти по ссылке для отслеживания посылки или оплаты доставки, ведущей на фишинговый сайт.
- Телефонный фишинг (Вишинг):
- Прием: Мошенники звонят пользователю, представляясь сотрудниками банка, полиции, технической поддержки и под различными предлогами (например, «ваш счет взломан», «произошла ошибка», «нужно срочно продиктовать код для защиты») выманивают конфиденциальные данные.
- Пример: Звонок якобы из службы безопасности банка с сообщением о подозрительном переводе и просьбой продиктовать код из SMS для отмены операции.
- Фишинг в мессенджерах:
- Прием: Использование мессенджеров для рассылки поддельных сообщений, ссылок или просьб о помощи, часто с использованием взломанных аккаунтов друзей.
- Пример: Сообщение от друга в мессенджере с просьбой срочно перевести деньги или перейти по ссылке для просмотра «интересного» контента.
- Поддельные QR-коды:
- Прием: Размещение мошеннических QR-кодов вместо легитимных (например, на парковках, в платежных терминалах, на информационных стендах). Сканирование такого кода ведет на фишинговый ресурс.
Подготовка презентации: Для подготовки презентации рекомендуется найти актуальные примеры фишинговых писем, SMS и скриншоты поддельных сайтов, используя поисковые системы с запросами типа «примеры фишинговых писем», «фишинг банковские карты», «как распознать фишинг». Следует уделить внимание анализу элементов, которые выдают мошенничество (подозрительный адрес отправителя, ошибки в тексте, призыв к срочным действиям, неизвестные ссылки).
Ответ: Фишинг использует поддельные письма, сайты, SMS (смишинг), звонки (вишинг), сообщения в мессенджерах и QR-коды для обмана пользователей и кражи их конфиденциальных данных. Для презентации необходимо найти и проанализировать реальные примеры таких атак.
