
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
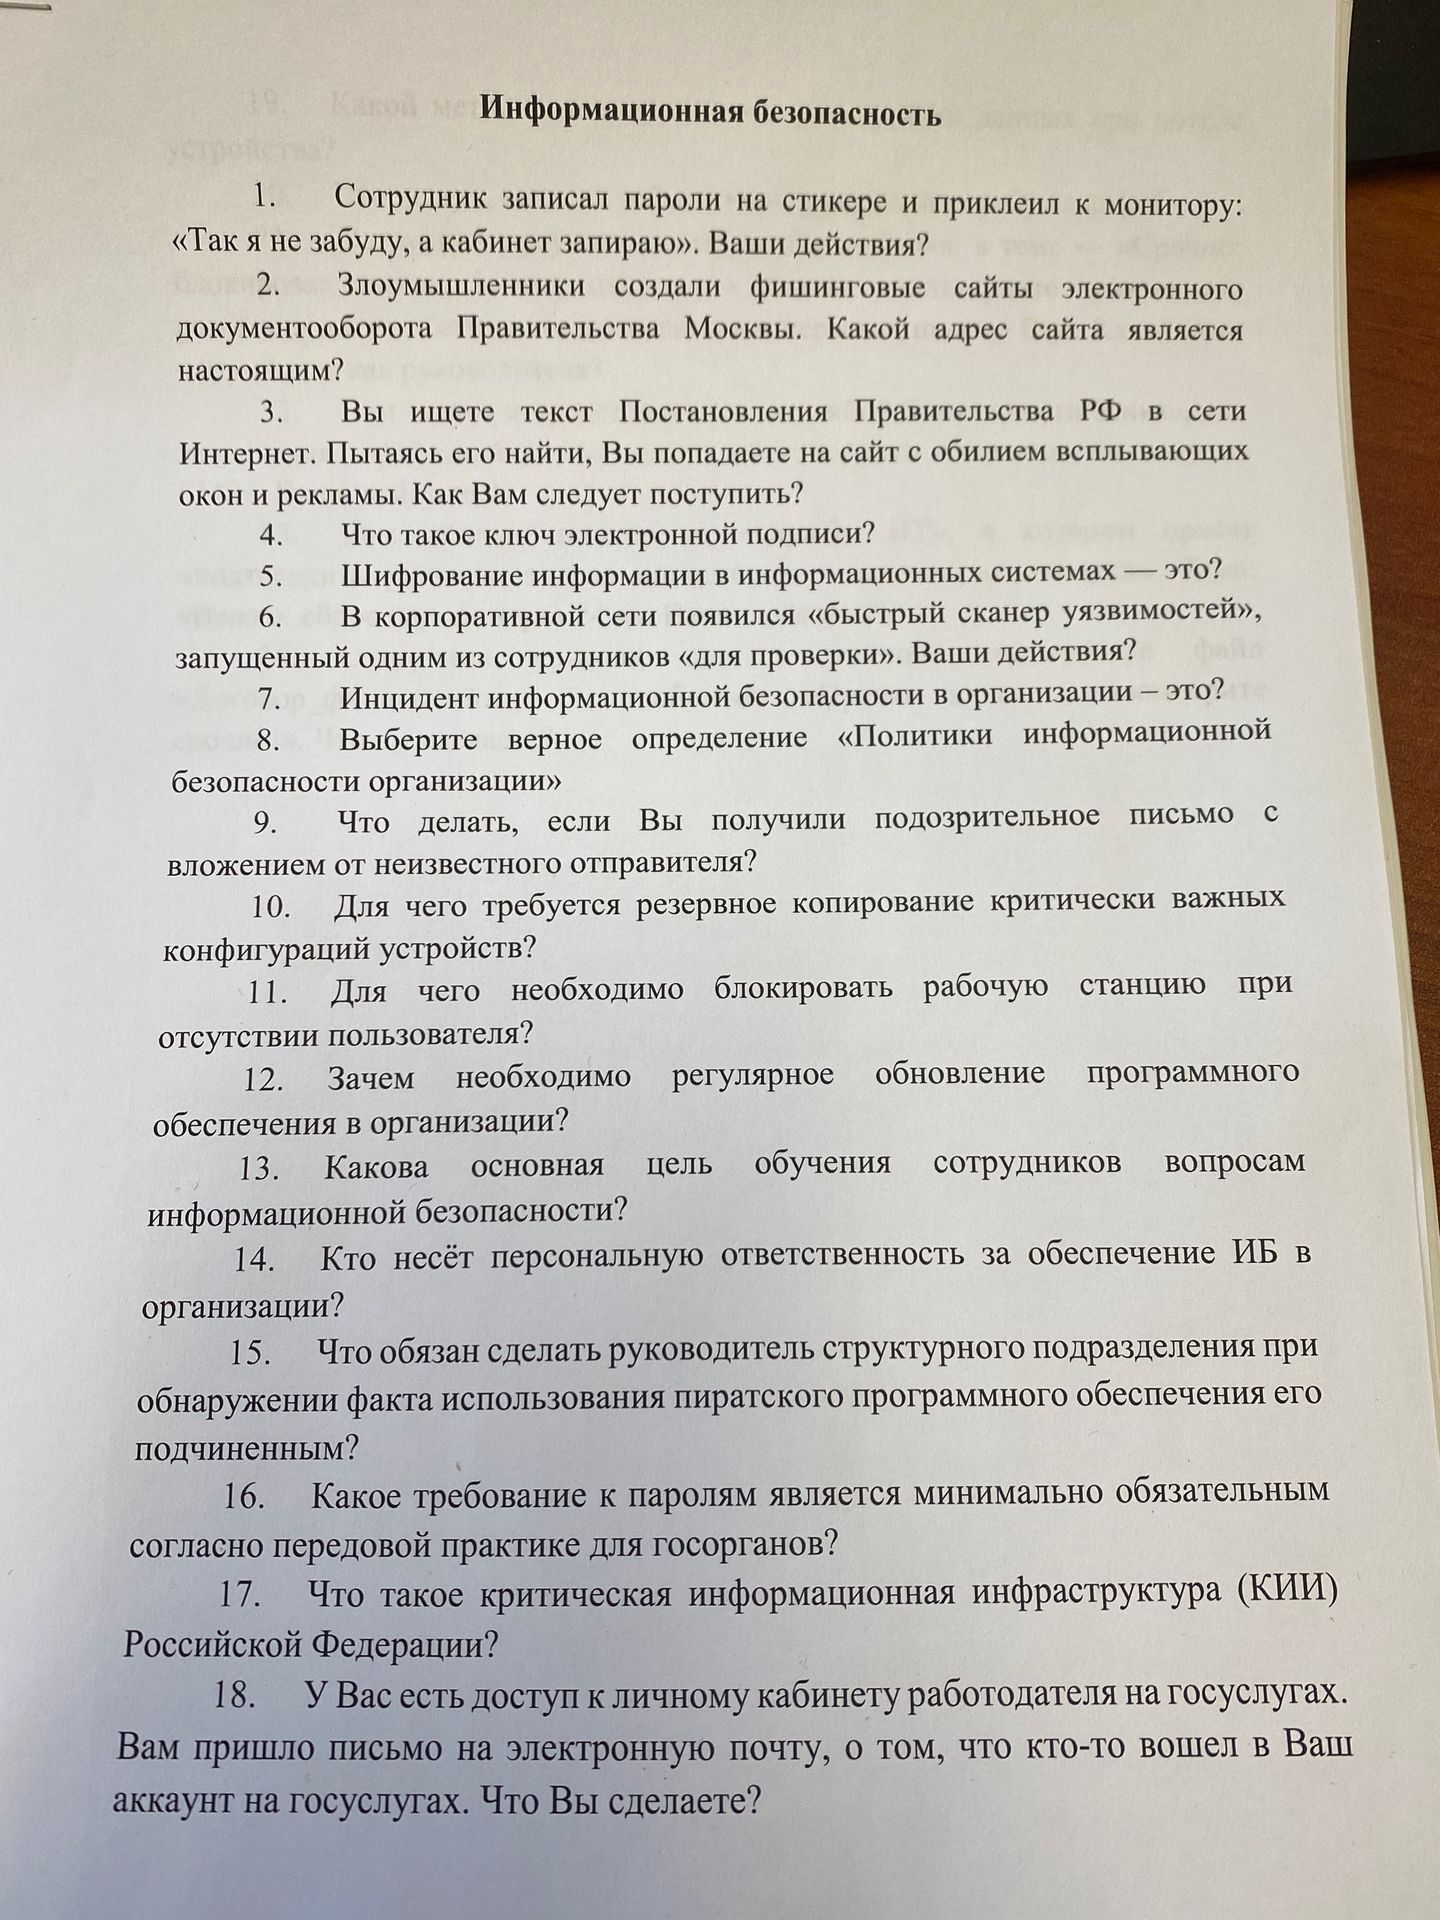
Ответ:
Единого универсального требования к минимальной длине пароля для всех государственных органов нельзя установить только по формулировке вопроса: оно зависит от действующих нормативных требований и политики конкретной организации. Практически следует использовать длинные и уникальные пароли или парольные фразы, не повторять их на разных сервисах, хранить в разрешённом менеджере паролей и включать многофакторную аутентификацию, если она доступна.
Единого универсального требования к минимальной длине пароля для всех государственных органов нельзя установить только по формулировке вопроса: оно зависит от действующих нормативных требований и политики конкретной организации. Практически следует использовать длинные и уникальные пароли или парольные фразы, не повторять их на разных сервисах, хранить в разрешённом менеджере паролей и включать многофакторную аутентификацию, если она доступна.
