
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
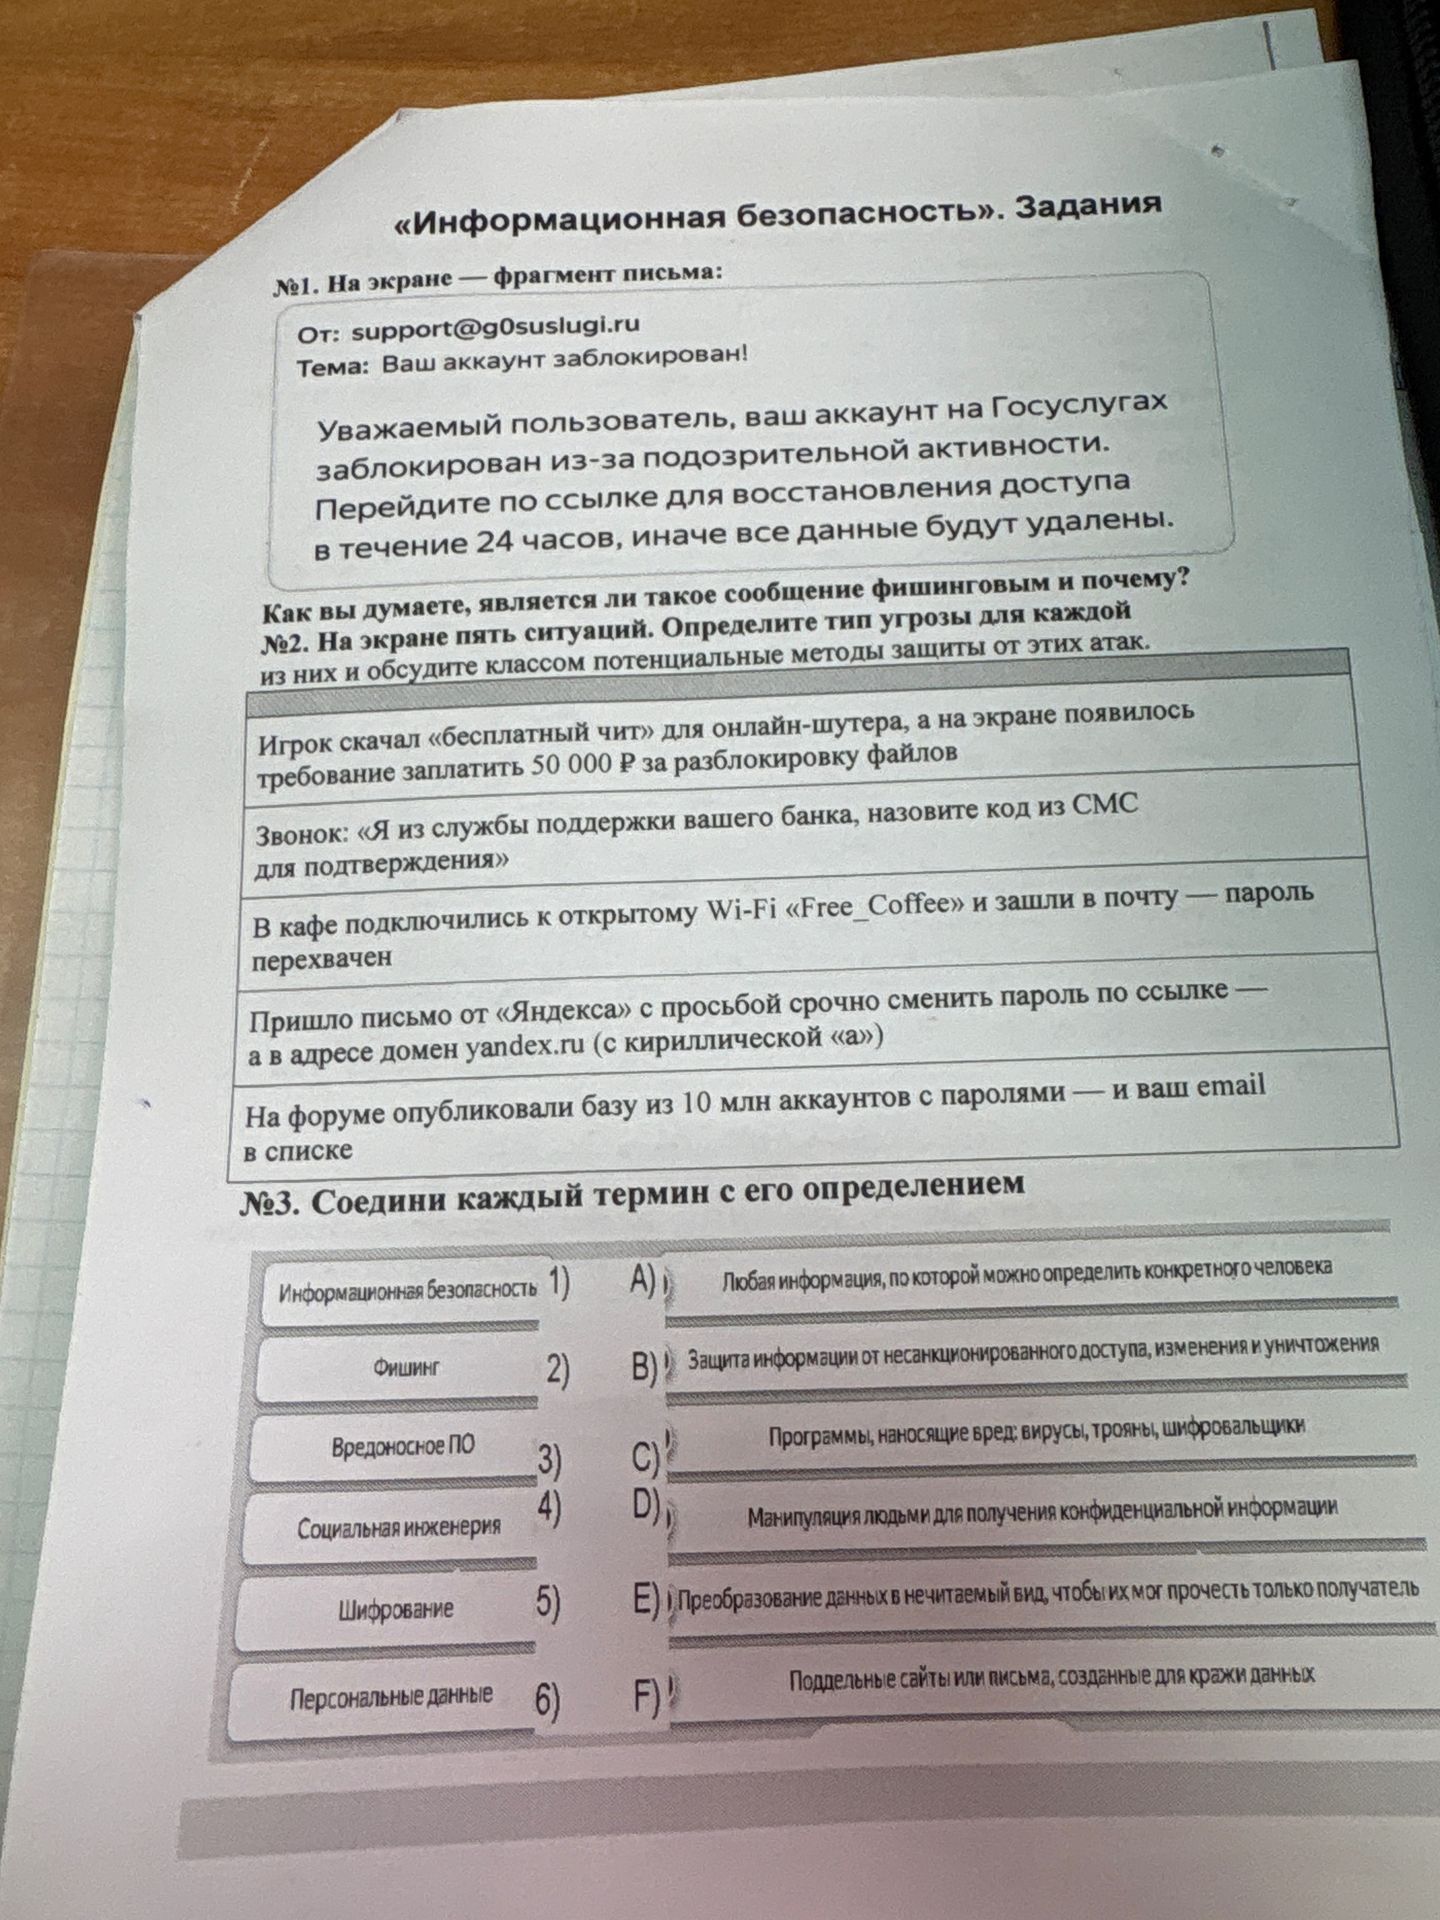
Ответ:
| № | Тип угрозы | Объяснение и защита |
|---|---|---|
| 1 | Вредоносное ПО, шифровальщик-вымогатель | Фальшивый чит установил вредоносную программу, которая зашифровала файлы и требует выкуп. Не скачивать программы из неизвестных источников, использовать антивирус, регулярно обновлять систему и создавать резервные копии. Не платить вымогателям без консультации специалистов. |
| 2 | Телефонный фишинг и социальная инженерия | Злоумышленник выдаёт себя за сотрудника банка и пытается получить код подтверждения. Нельзя сообщать коды, пароли и данные карты по телефону. Следует прекратить разговор и самостоятельно позвонить в банк по номеру с официального сайта или с обратной стороны карты. |
| 3 | Перехват данных в небезопасной сети, атака «человек посередине» | В открытой сети злоумышленник мог перехватить данные. Не вводить пароли в неизвестных сетях, использовать мобильный интернет или надёжный VPN, проверять HTTPS и включить двухфакторную аутентификацию. |
| 4 | Фишинг и подмена домена (омографическая атака) | Кириллическая «а» может использоваться для создания внешне похожего, но поддельного адреса. Нельзя переходить по ссылке из письма; адрес сайта нужно вводить вручную или открывать из официального приложения. Следует проверить домен и включить двухфакторную аутентификацию. |
| 5 | Утечка персональных данных и компрометация паролей | Данные аккаунта попали в опубликованную базу. Нужно немедленно сменить пароль на затронутом сайте и везде, где использовался такой же пароль, включить двухфакторную аутентификацию и проверить активные сессии. Пароли должны быть уникальными и сложными. |
Общее правило: не сообщать секретные коды и пароли, проверять источники, использовать обновлённое защитное ПО, уникальные пароли и двухфакторную аутентификацию.
