
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
Ответ:
📍Тапни предложение — включится подсветка для легкого переноса текста в тетрадь.
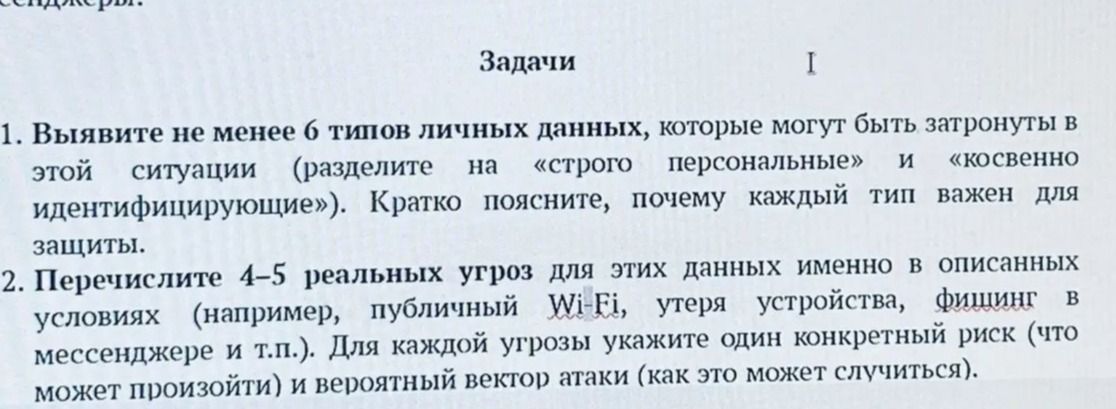
Так как описание ситуации на фотографии обрезано, ниже приведён условный вариант для ситуации с использованием смартфона, мессенджера и публичной сети Wi‑Fi.
- Публичная или поддельная сеть Wi‑Fi.
Риск: злоумышленник может перехватить сетевой обмен или получить данные о посещённых сервисах.
Вектор атаки: создание сети с похожим названием, подключение устройства пользователя и перехват незашифрованного трафика либо перенаправление на поддельную страницу входа. - Утеря или кража смартфона.
Риск: посторонний получит доступ к сообщениям, фотографиям, контактам и аккаунтам, если устройство не защищено.
Вектор атаки: разблокировка слабым PIN-кодом, просмотр уведомлений на экране или использование уже открытых приложений. - Фишинг в мессенджере.
Риск: пользователь передаст пароль, код подтверждения или банковские сведения.
Вектор атаки: сообщение от взломанного знакомого или поддельного аккаунта со ссылкой на фальшивую страницу авторизации. - Вредоносное приложение или файл.
Риск: кража контактов, файлов, переписки и кодов из уведомлений.
Вектор атаки: установка приложения из неизвестного источника, открытие вредоносного файла или предоставление ему избыточных разрешений. - Повторное использование пароля.
Риск: после утечки пароля одного сервиса злоумышленник войдёт в электронную почту, мессенджер или другие аккаунты.
Вектор атаки: автоматическая проверка ранее утёкших комбинаций логина и пароля на других сайтах.
Ответ: основные угрозы — компрометация через публичный Wi‑Fi, доступ к данным при утере устройства, фишинг, вредоносное программное обеспечение и повторное использование паролей.
Так как описание ситуации на фотографии обрезано, ниже приведён условный вариант для ситуации с использованием смартфона, мессенджера и публичной сети Wi‑Fi.
- Публичная или поддельная сеть Wi‑Fi.
Риск: злоумышленник может перехватить сетевой обмен или получить данные о посещённых сервисах.
Вектор атаки: создание сети с похожим названием, подключение устройства пользователя и перехват незашифрованного трафика либо перенаправление на поддельную страницу входа. - Утеря или кража смартфона.
Риск: посторонний получит доступ к сообщениям, фотографиям, контактам и аккаунтам, если устройство не защищено.
Вектор атаки: разблокировка слабым PIN-кодом, просмотр уведомлений на экране или использование уже открытых приложений. - Фишинг в мессенджере.
Риск: пользователь передаст пароль, код подтверждения или банковские сведения.
Вектор атаки: сообщение от взломанного знакомого или поддельного аккаунта со ссылкой на фальшивую страницу авторизации. - Вредоносное приложение или файл.
Риск: кража контактов, файлов, переписки и кодов из уведомлений.
Вектор атаки: установка приложения из неизвестного источника, открытие вредоносного файла или предоставление ему избыточных разрешений. - Повторное использование пароля.
Риск: после утечки пароля одного сервиса злоумышленник войдёт в электронную почту, мессенджер или другие аккаунты.
Вектор атаки: автоматическая проверка ранее утёкших комбинаций логина и пароля на других сайтах.
Ответ: основные угрозы — компрометация через публичный Wi‑Fi, доступ к данным при утере устройства, фишинг, вредоносное программное обеспечение и повторное использование паролей.
