
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
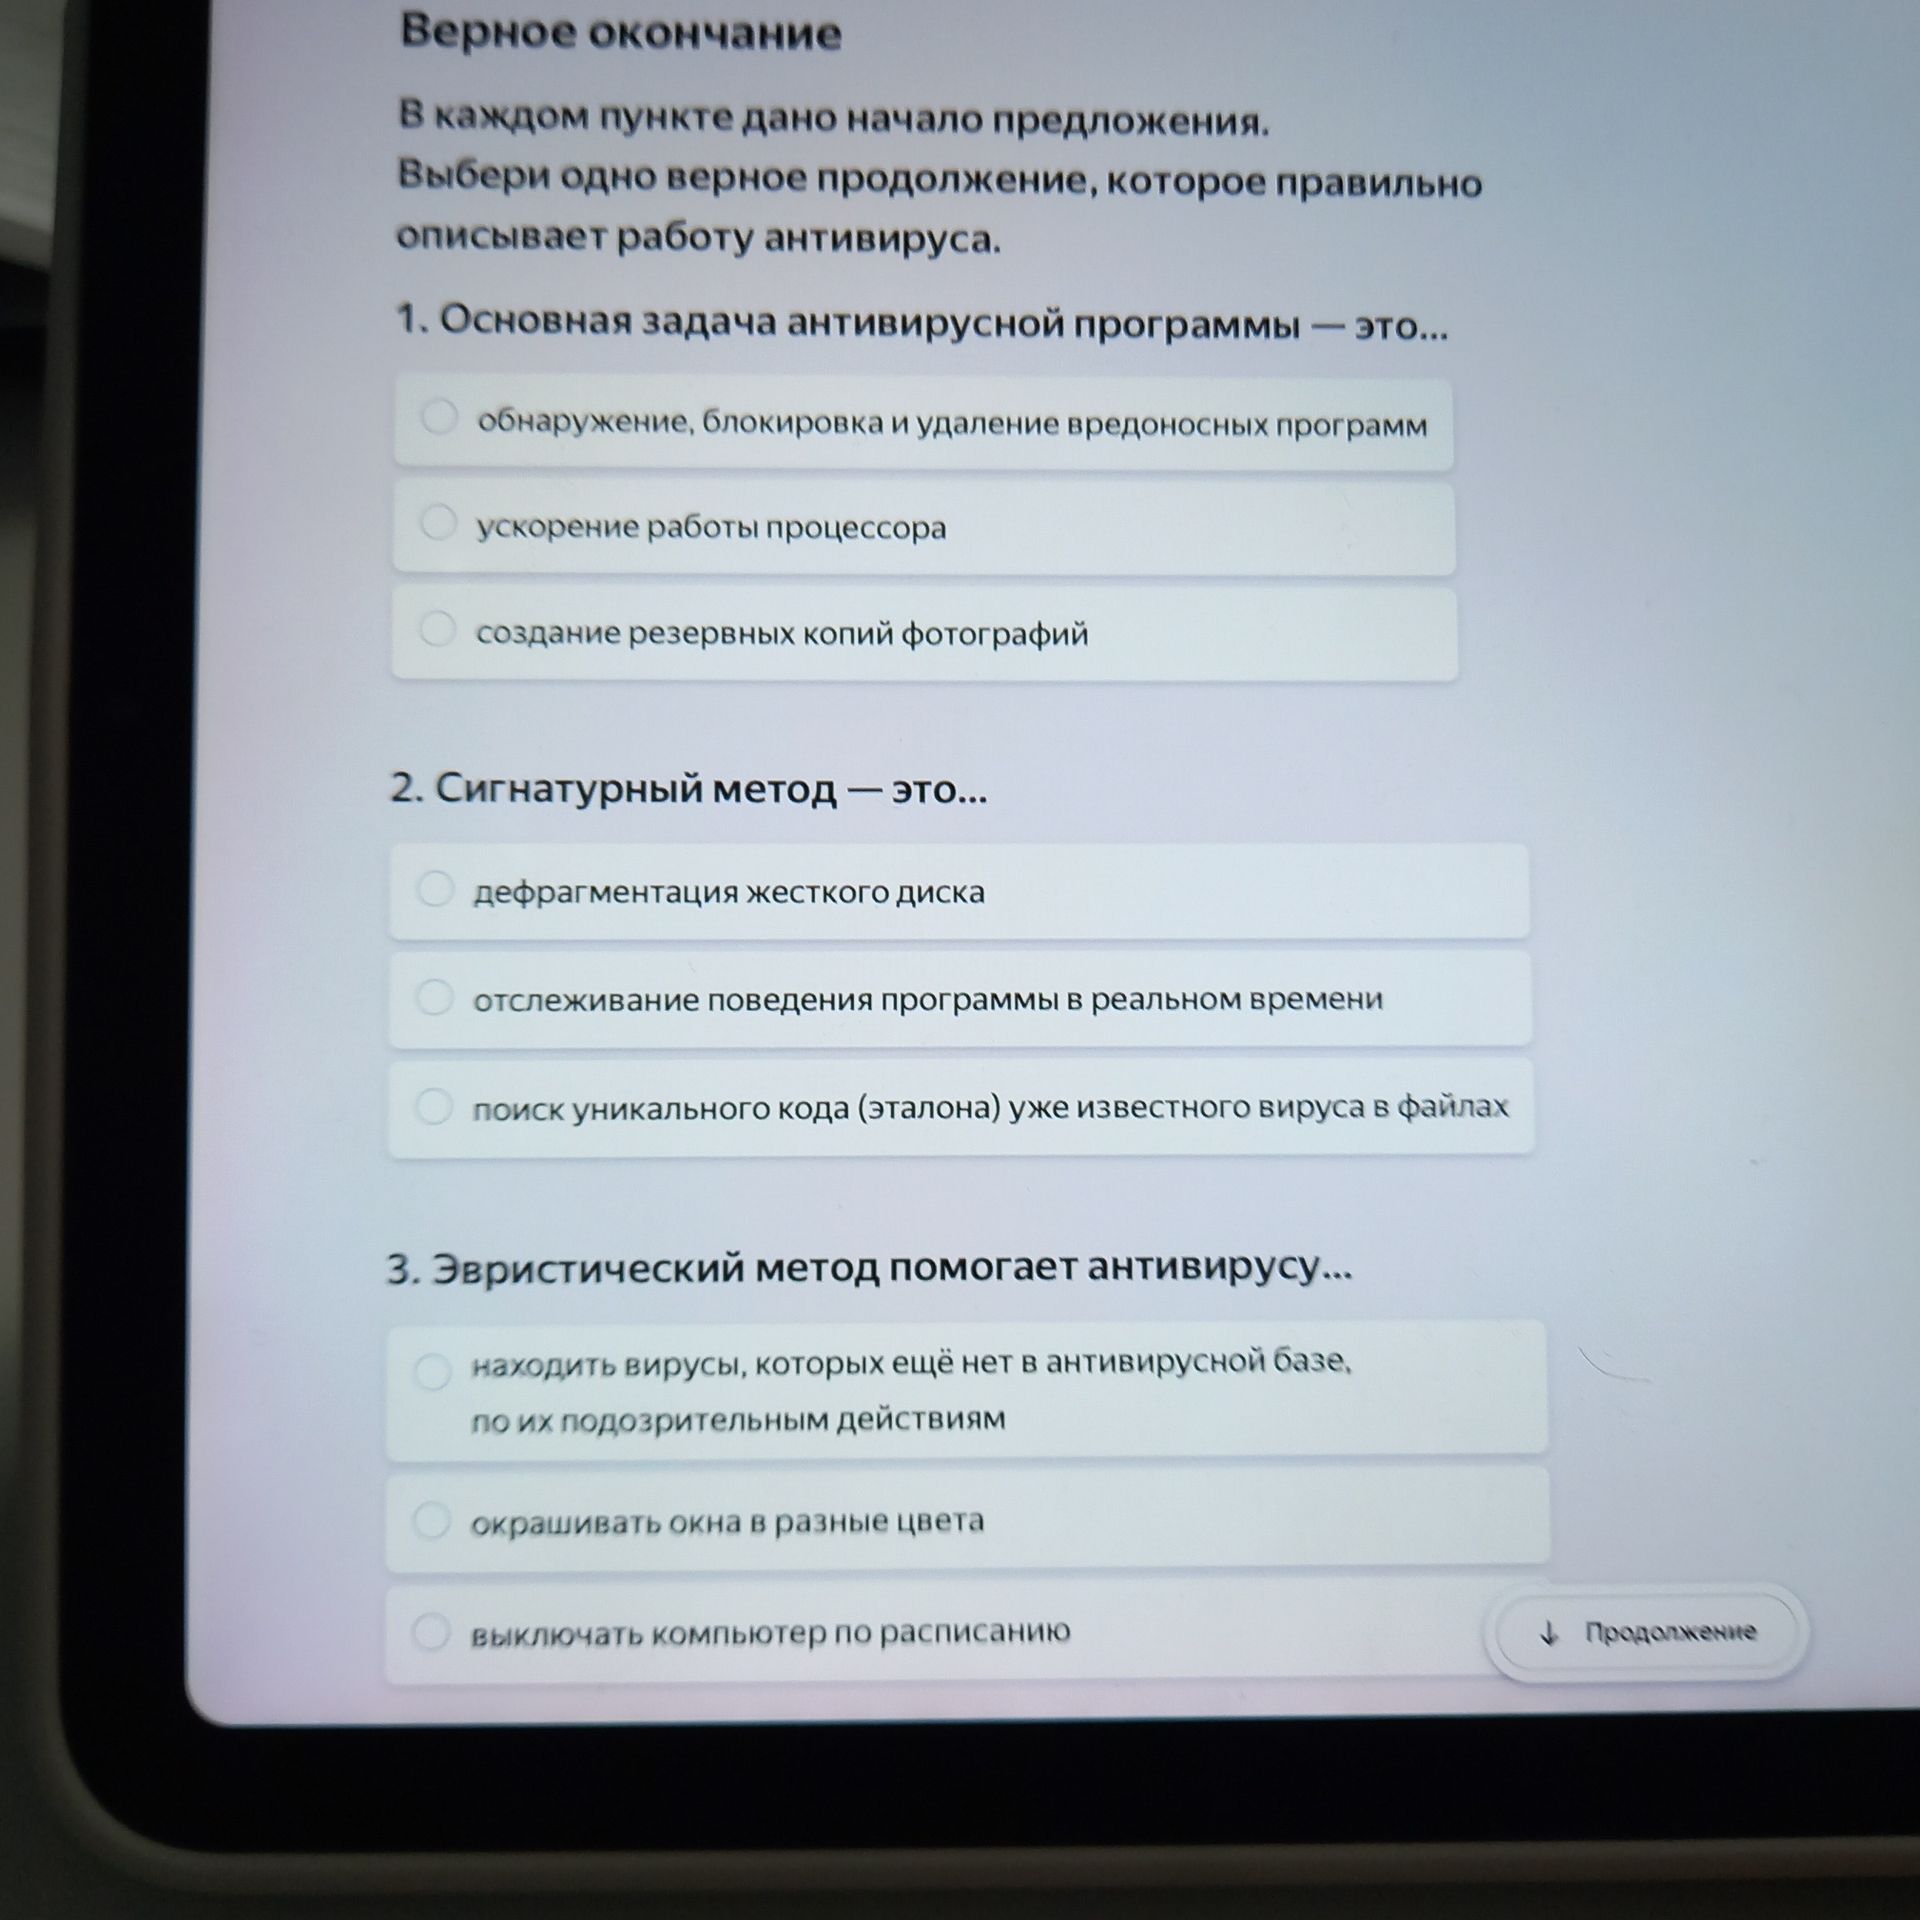
Ответ:
При сигнатурном методе файлы проверяют на совпадения с известными образцами кода вредоносных программ. Отслеживание подозрительного поведения относится к эвристическому или поведенческому анализу.
Ответ: поиск уникального кода (эталона) уже известного вируса в файлах.
