
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
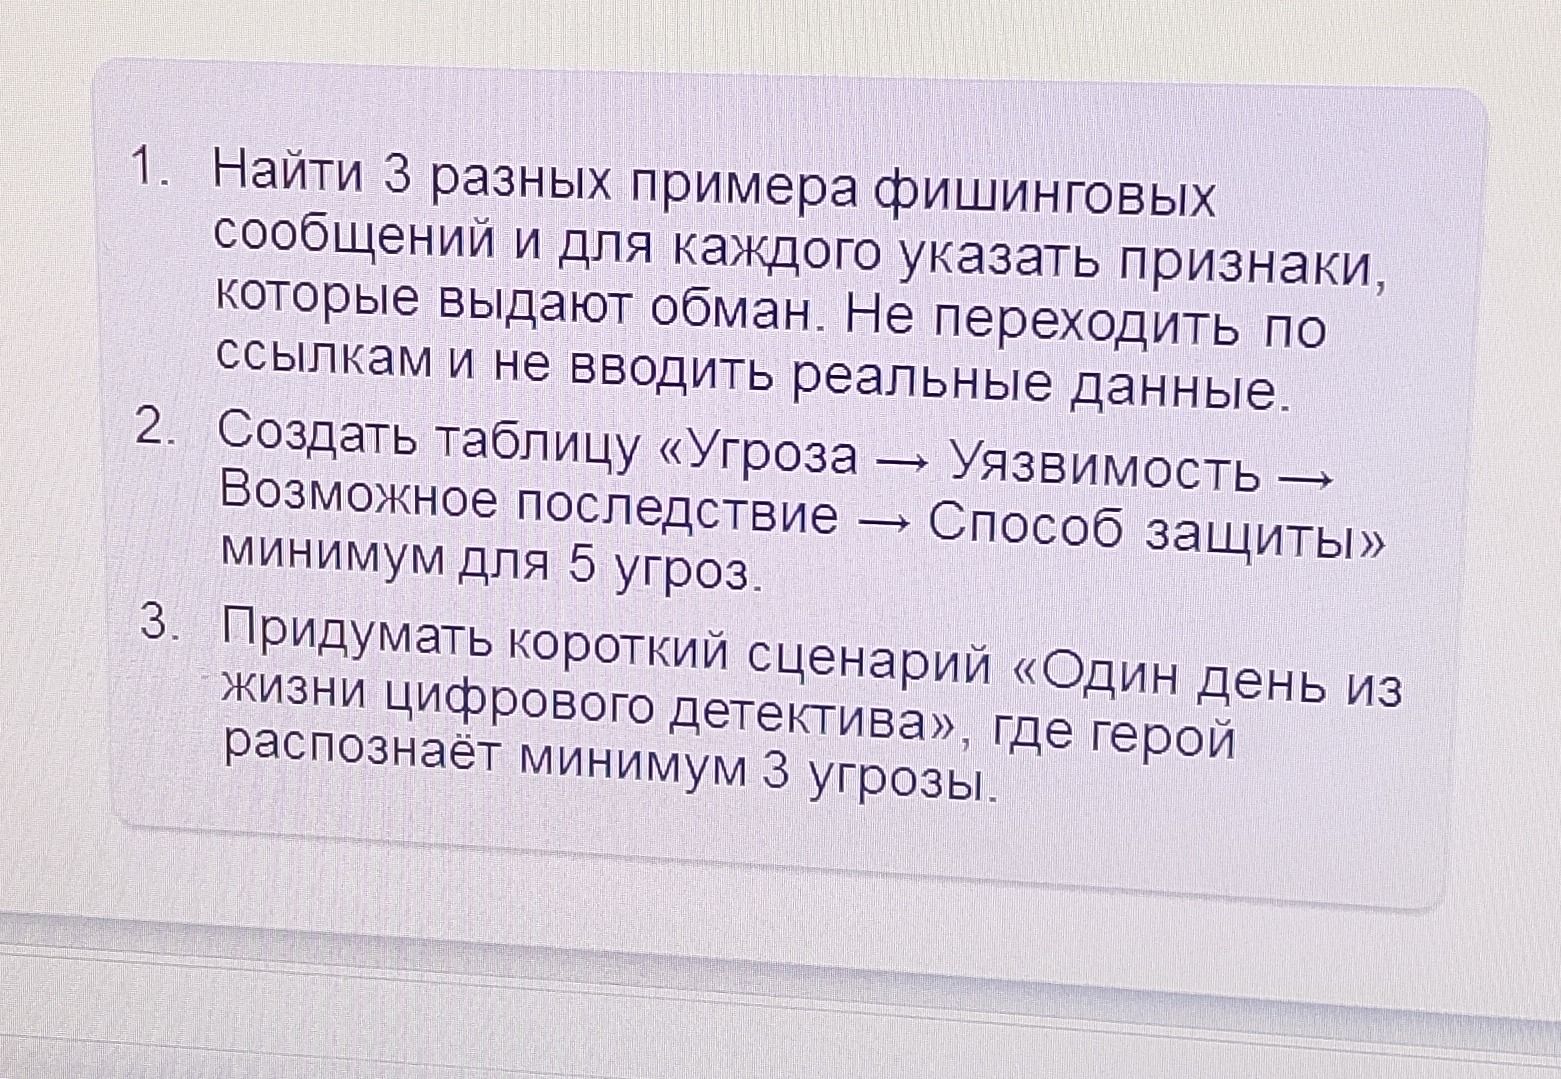
Ответ:
| Угроза | Уязвимость | Возможное последствие | Способ защиты |
|---|---|---|---|
| Фишинговое сообщение | Доверие к знакомому логотипу или отправителю; невнимательная проверка адреса | Кража пароля или платёжных данных | Не открывать сомнительные ссылки; входить через официальное приложение или самостоятельно набранный адрес |
| Подбор или утечка пароля | Короткий или повторно используемый пароль | Несанкционированный доступ к учётной записи | Использовать уникальные длинные пароли и многофакторную аутентификацию |
| Вредоносная программа | Установка файла из ненадёжного источника или запуск подозрительного вложения | Кража данных, повреждение или блокировка файлов | Загружать программы из проверенных источников, обновлять систему и использовать защитное ПО |
| Мошенничество в публичной Wi-Fi-сети | Подключение к неизвестной сети и передача данных без надлежащей защиты | Перехват данных или переход на поддельную страницу входа | Не выполнять чувствительные операции в неизвестной сети; проверять имя сети и защищённое соединение |
| Потеря устройства | Нет блокировки экрана или шифрования; учётная запись оставлена открытой | Посторонний доступ к личным файлам и аккаунтам | Включить надёжную блокировку и шифрование, настроить поиск и удалённую блокировку устройства |
Уязвимость — слабое место, которое может позволить угрозе привести к инциденту; меры защиты снижают вероятность или последствия.
