
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
Ответ:
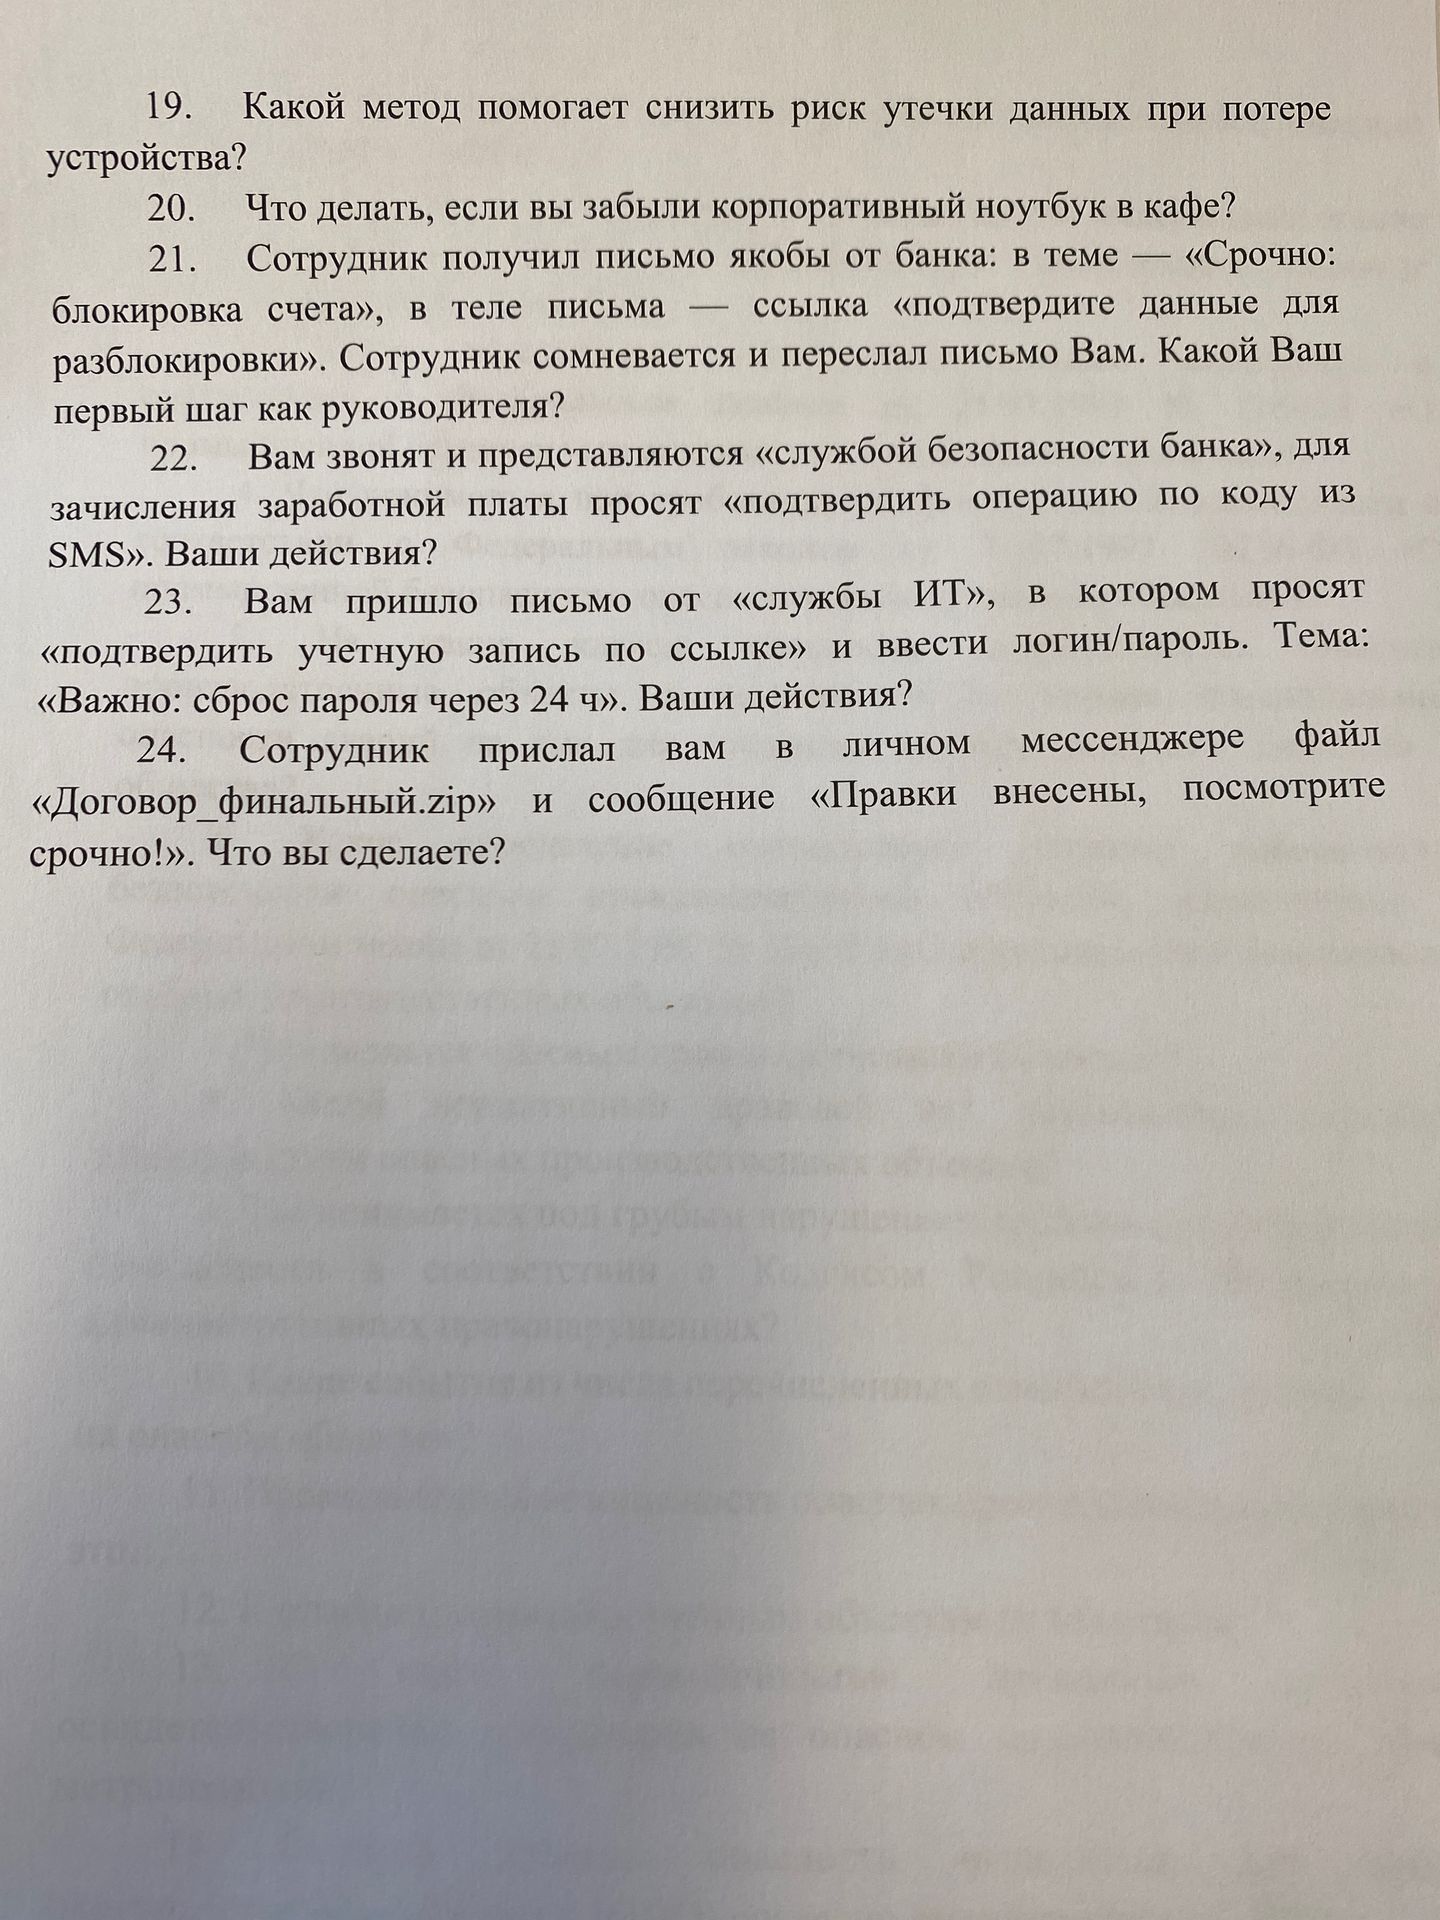
Не открывать ссылку и не отвечать на письмо. Первый шаг — немедленно передать письмо в ИТ-службу или службу информационной безопасности как возможную фишинговую атаку, не удаляя его и не меняя его содержимое. Попросить сотрудника ничего не нажимать и не вводить данные; при необходимости предупредить остальных сотрудников.
Если нужно проверить сообщение, связываться с банком только по официальному номеру или через приложение, открытое самостоятельно, а не по контактам или ссылкам из письма.
Ответ: не взаимодействовать со ссылкой и сразу сообщить об инциденте службе информационной безопасности.
Не открывать ссылку и не отвечать на письмо. Первый шаг — немедленно передать письмо в ИТ-службу или службу информационной безопасности как возможную фишинговую атаку, не удаляя его и не меняя его содержимое. Попросить сотрудника ничего не нажимать и не вводить данные; при необходимости предупредить остальных сотрудников.
Если нужно проверить сообщение, связываться с банком только по официальному номеру или через приложение, открытое самостоятельно, а не по контактам или ссылкам из письма.
Ответ: не взаимодействовать со ссылкой и сразу сообщить об инциденте службе информационной безопасности.
