
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
Ответ:
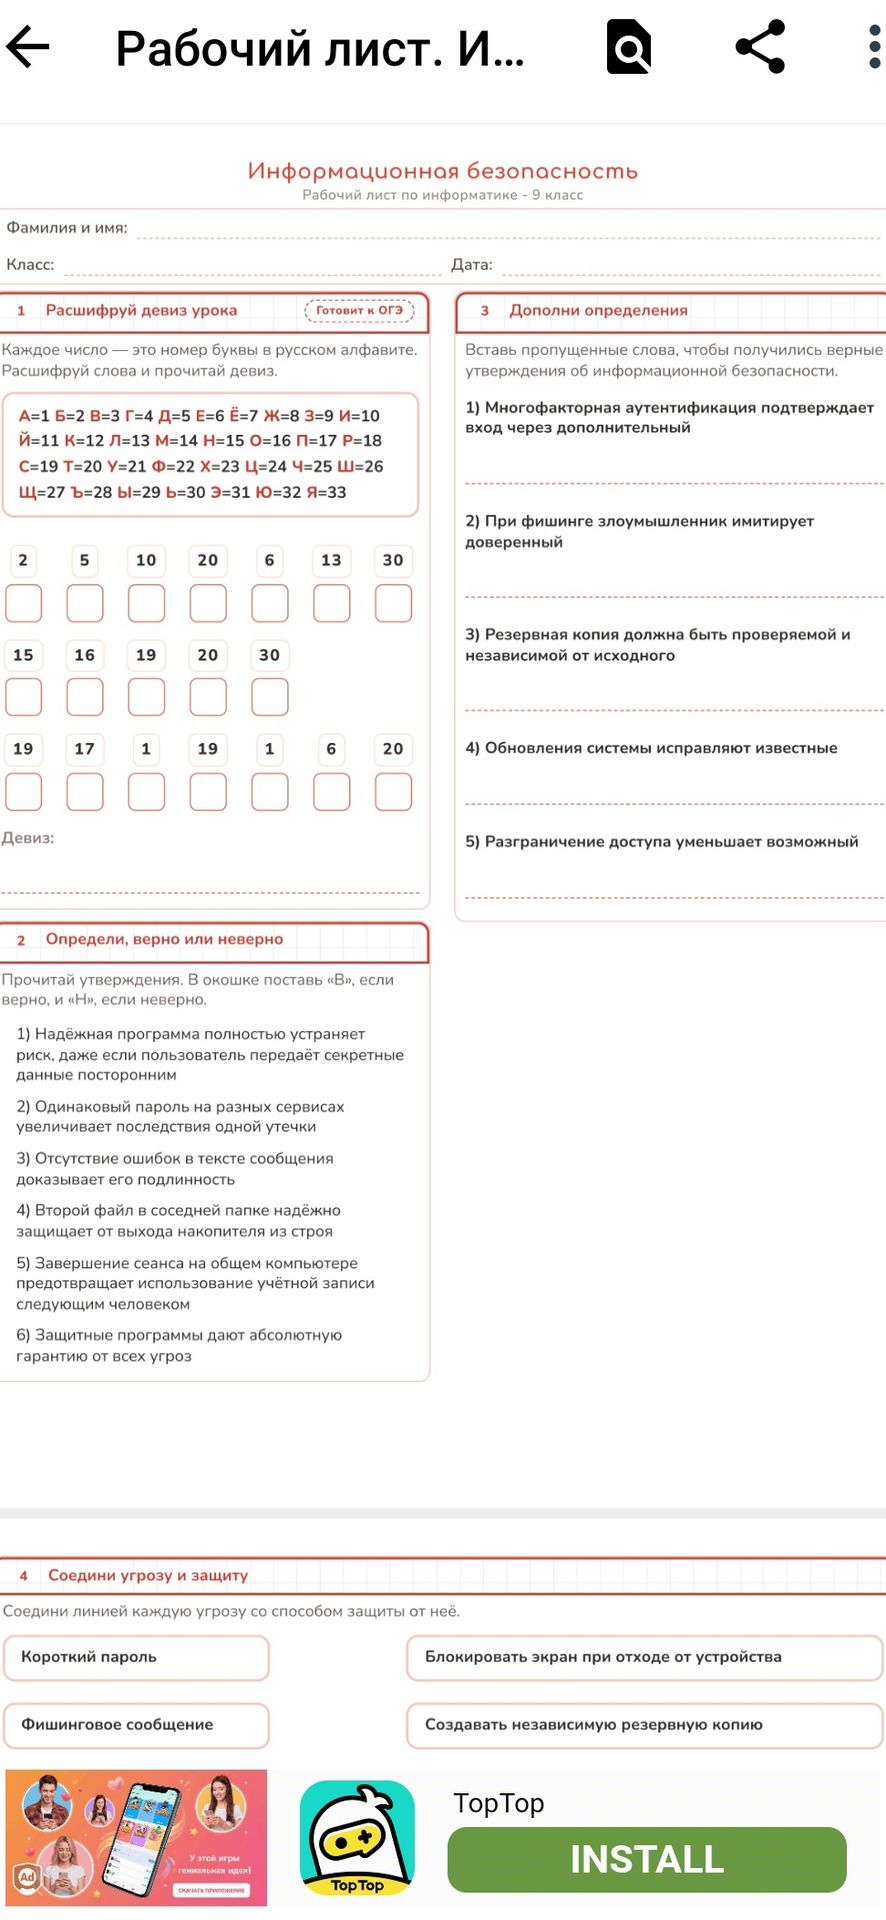
1) Многофакторная аутентификация подтверждает вход через дополнительный фактор.
2) При фишинге злоумышленник имитирует доверенный источник.
3) Резервная копия должна быть проверяемой и независимой от исходного файла.
4) Обновления системы исправляют известные уязвимости.
5) Разграничение доступа уменьшает возможный ущерб.
