
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
Ответ:
📍Тапни предложение — включится подсветка для легкого переноса текста в тетрадь.
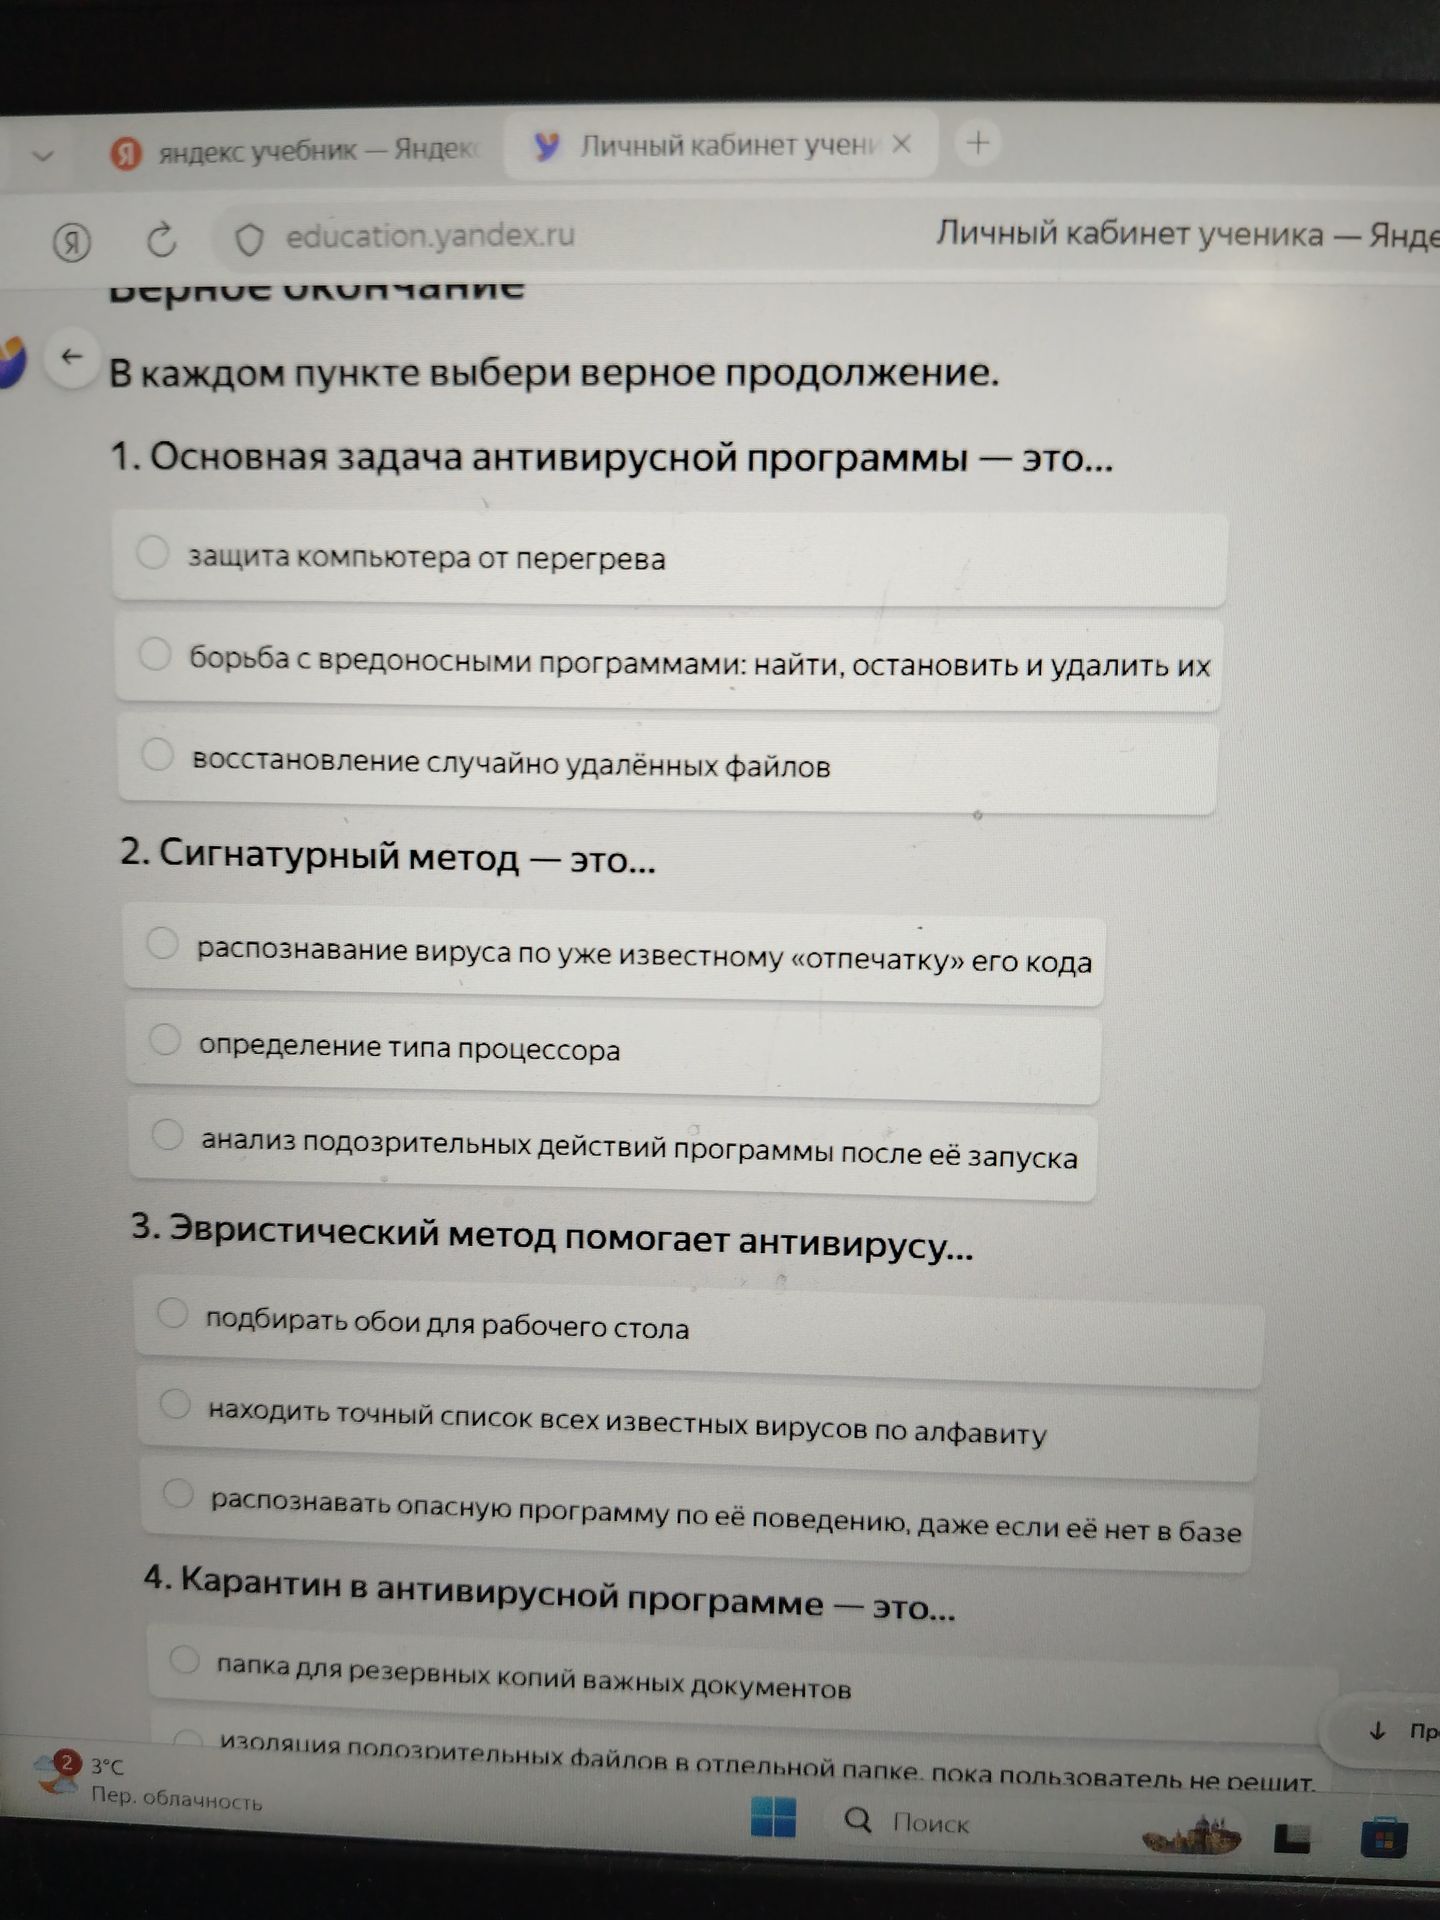
Правильный вариант: распознавать опасную программу по её поведению, даже если её нет в базе. Эвристический анализ выявляет подозрительные признаки и действия.
Правильный вариант: распознавать опасную программу по её поведению, даже если её нет в базе. Эвристический анализ выявляет подозрительные признаки и действия.
