
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
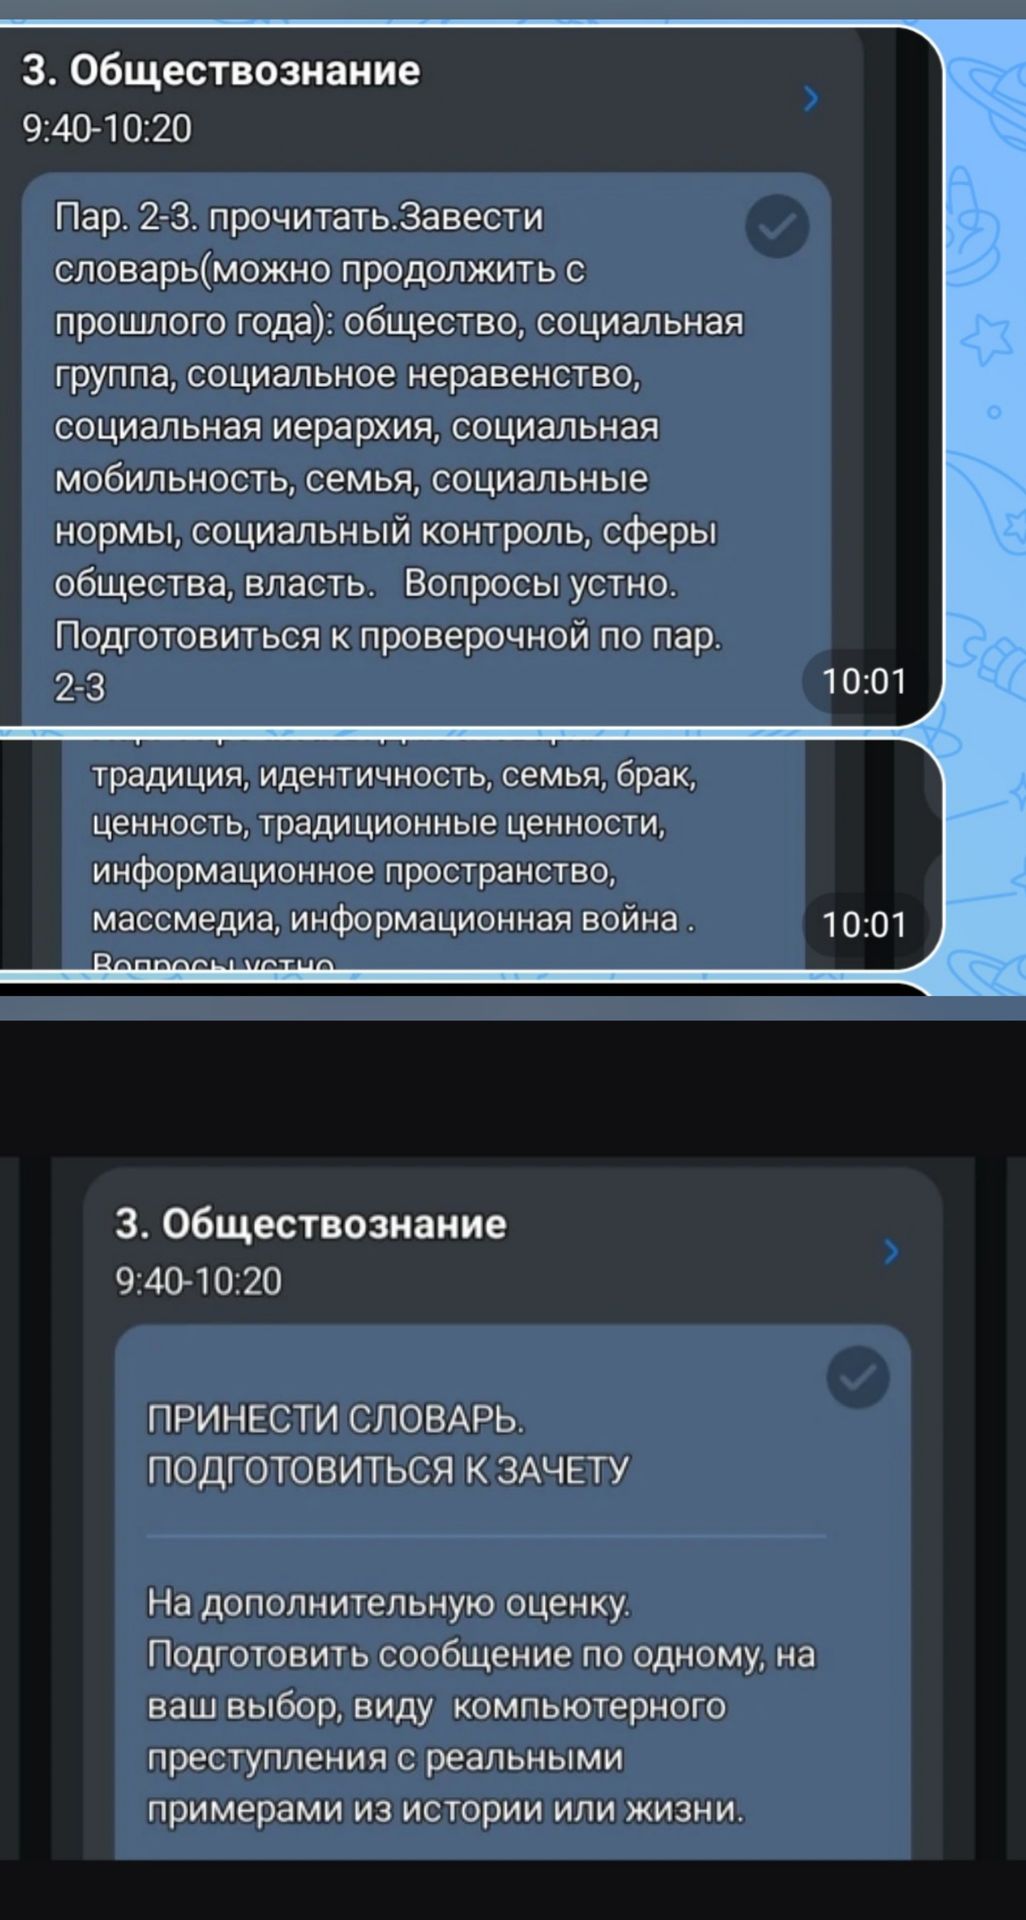
Ответ:
Фишинг — вид компьютерного преступления
Фишинг — это мошенничество, при котором преступники выдают себя за знакомую организацию или человека, чтобы обманом получить чужие данные или деньги. Обычно они распространяют поддельные электронные письма, сообщения или веб-страницы. Фишинг является разновидностью социальной инженерии: преступник воздействует на доверие, страх или спешку человека.
Фишинговые сообщения могут маскироваться под уведомления банка, службы доставки или государственного сервиса. Например, человеку сообщают о якобы заблокированном счёте и предлагают срочно перейти по ссылке. Ссылка ведёт на поддельную страницу, внешне похожую на настоящую. Если пользователь введёт там пароль или данные банковской карты, мошенники могут попытаться использовать их для кражи денег или доступа к аккаунту.
Известны и крупные реальные случаи. В 2016 году участники группы Fancy Bear использовали целевые фишинговые письма против сотрудников Демократического национального комитета США; утечка полученных данных стала частью широко обсуждавшегося вмешательства в политические процессы. Этот случай показывает, что фишинг может быть направлен не только против отдельных граждан, но и против организаций.
Последствия фишинга — потеря денег, кража личных данных, захват аккаунтов и ущерб организациям. Для защиты следует внимательно проверять отправителя и адрес сайта, не сообщать пароли и коды подтверждения по ссылкам из неожиданных сообщений и связываться с организацией через её официальные каналы. При подозрительном сообщении не нужно торопиться: требование немедленно передать секретные данные — повод остановиться и проверить информацию.
Таким образом, фишинг — компьютерное преступление, основанное на обмане, а не на технической сложности. Осмотрительность и проверка источника сообщения помогают снизить риск стать его жертвой.
Фишинг — вид компьютерного преступления
Фишинг — это мошенничество, при котором преступники выдают себя за знакомую организацию или человека, чтобы обманом получить чужие данные или деньги. Обычно они распространяют поддельные электронные письма, сообщения или веб-страницы. Фишинг является разновидностью социальной инженерии: преступник воздействует на доверие, страх или спешку человека.
Фишинговые сообщения могут маскироваться под уведомления банка, службы доставки или государственного сервиса. Например, человеку сообщают о якобы заблокированном счёте и предлагают срочно перейти по ссылке. Ссылка ведёт на поддельную страницу, внешне похожую на настоящую. Если пользователь введёт там пароль или данные банковской карты, мошенники могут попытаться использовать их для кражи денег или доступа к аккаунту.
Известны и крупные реальные случаи. В 2016 году участники группы Fancy Bear использовали целевые фишинговые письма против сотрудников Демократического национального комитета США; утечка полученных данных стала частью широко обсуждавшегося вмешательства в политические процессы. Этот случай показывает, что фишинг может быть направлен не только против отдельных граждан, но и против организаций.
Последствия фишинга — потеря денег, кража личных данных, захват аккаунтов и ущерб организациям. Для защиты следует внимательно проверять отправителя и адрес сайта, не сообщать пароли и коды подтверждения по ссылкам из неожиданных сообщений и связываться с организацией через её официальные каналы. При подозрительном сообщении не нужно торопиться: требование немедленно передать секретные данные — повод остановиться и проверить информацию.
Таким образом, фишинг — компьютерное преступление, основанное на обмане, а не на технической сложности. Осмотрительность и проверка источника сообщения помогают снизить риск стать его жертвой.
