
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
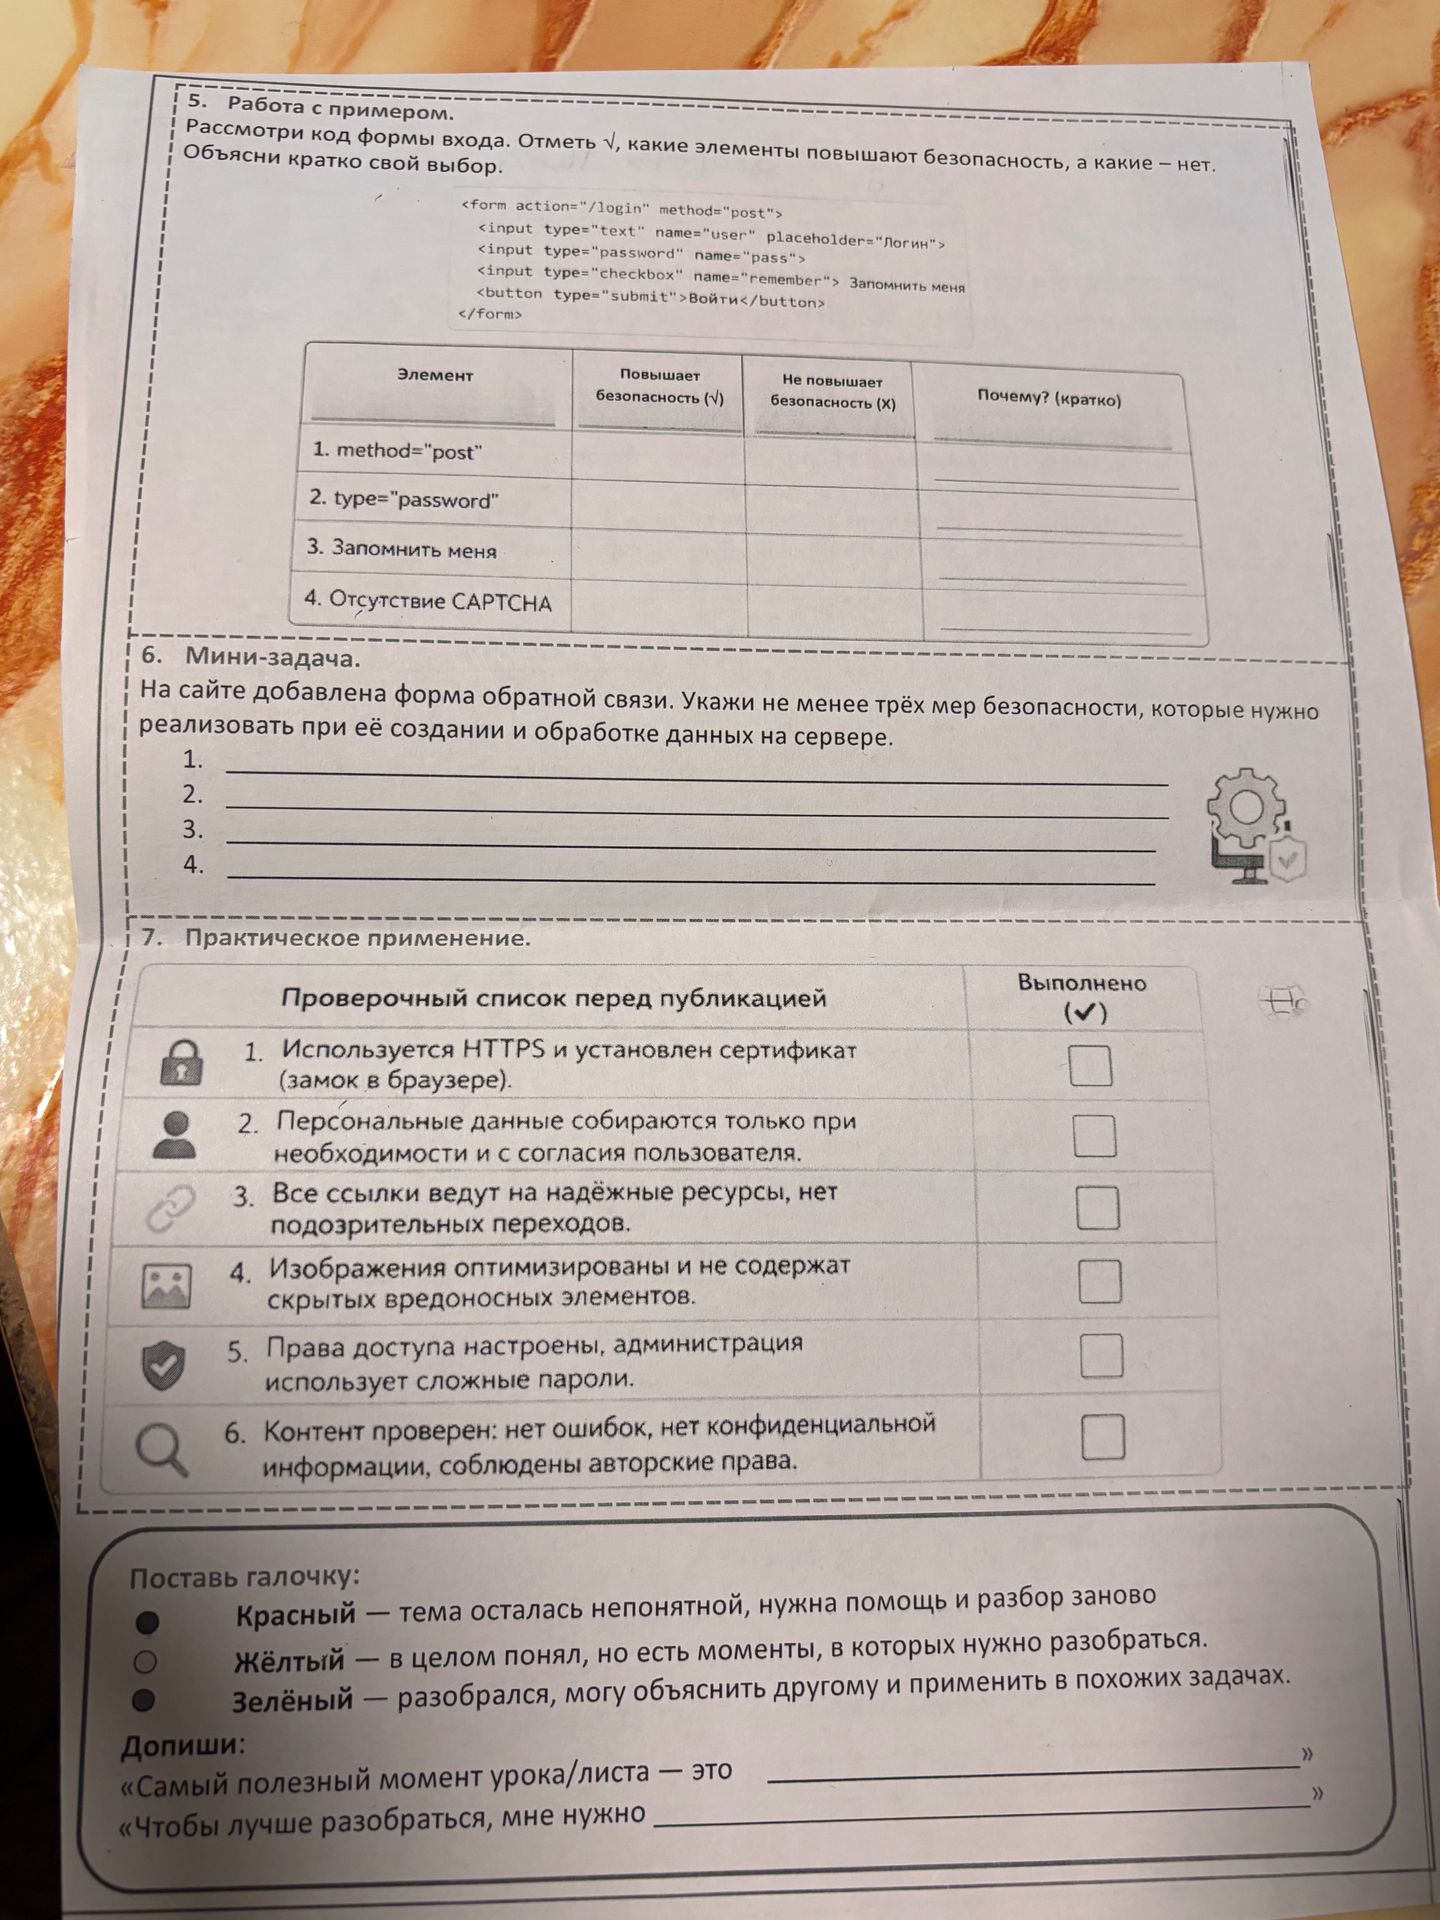
Ответ:
- Использовать HTTPS, чтобы защищать данные при передаче.
- Проверять и ограничивать вводимые данные на сервере; безопасно экранировать вывод, чтобы снизить риск внедрения кода.
- Защищаться от спама и автоматизированных отправок, например ограничивать частоту запросов и применять CAPTCHA при необходимости.
- Собирать только необходимые персональные данные, получать согласие пользователя и не хранить данные дольше необходимого.
