
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
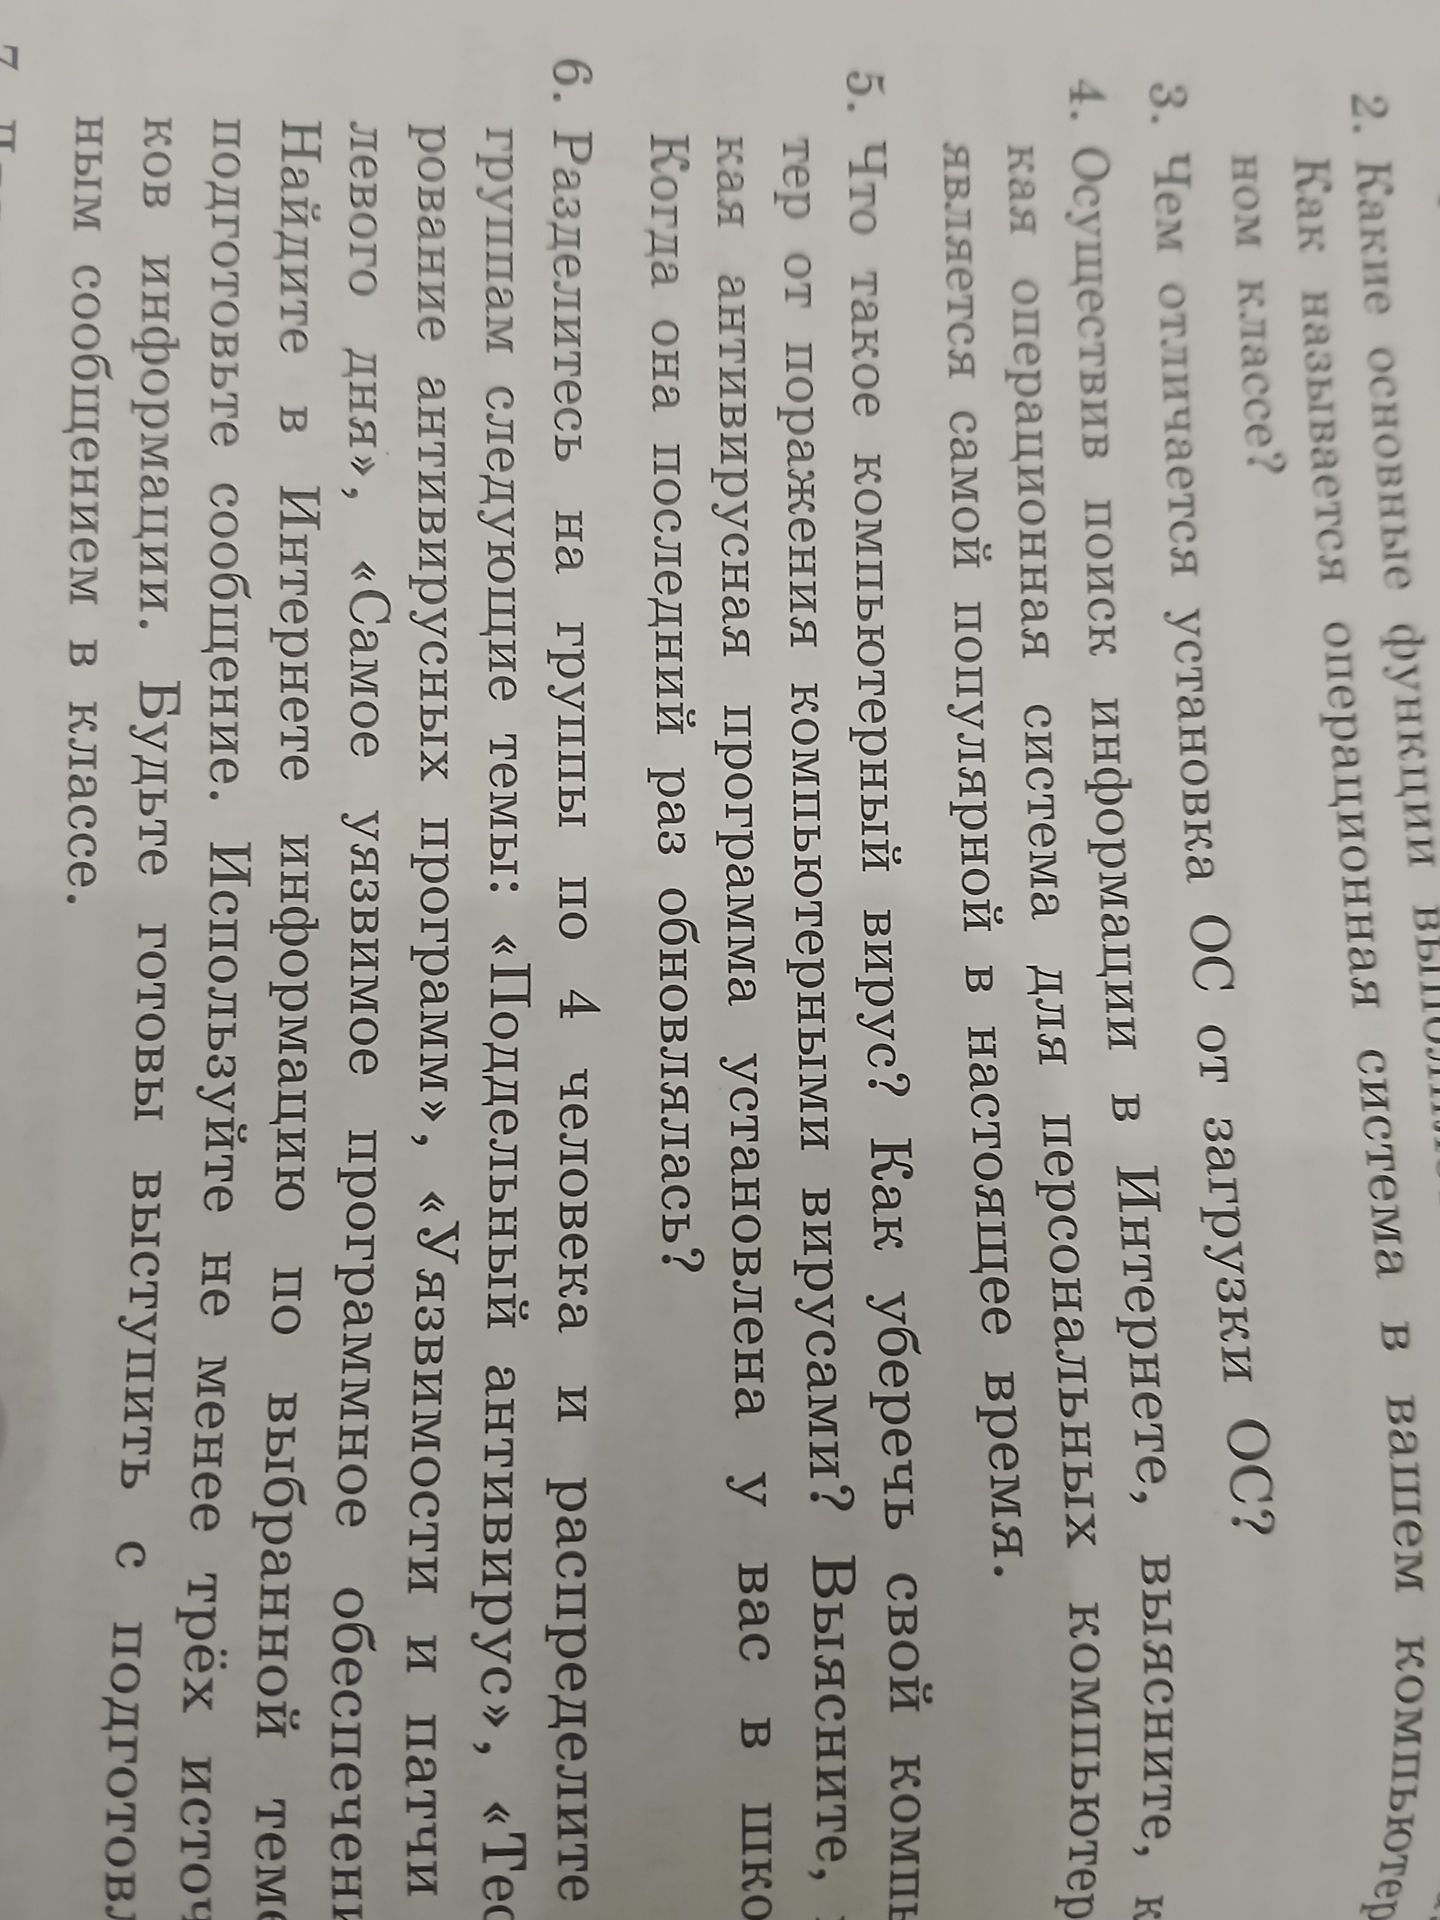
Ответ:
Так как конкретная тема группе не указана, ниже приведены три готовых варианта сообщения. Для выступления выберите один из них. Состав группы из четырёх человек можно распределить так: поиск источников, подготовка текста, проверка фактов и выступление.
Вариант 1. Поддельный антивирус
Поддельный антивирус — программа или сайт, которые притворяются средствами защиты, но могут показывать вымышленные угрозы, навязывать оплату или устанавливать вредоносное ПО. Иногда такие сообщения появляются в окне браузера и убеждают пользователя срочно нажать кнопку или скачать «защиту». Не следует доверять внезапным предупреждениям на неизвестных сайтах. Проверять компьютер нужно установленным защитным средством, полученным из официального источника. Программы следует скачивать с сайта разработчика или из надёжного магазина, а подозрительные сообщения закрывать, не переходя по предложенным ссылкам.
Источники для подготовки: материалы Microsoft о защите от вредоносных программ; рекомендации CISA по распознаванию фишинга и мошеннических сообщений; справочные материалы «Лаборатории Касперского» о поддельных антивирусах.
Вариант 2. Троянские программы
Троянская программа — вредоносное ПО, которое выдаёт себя за полезную или безвредную программу. После запуска она может, например, похищать сведения, устанавливать другие вредоносные компоненты или открывать злоумышленнику доступ к устройству. Троян обычно не распространяется сам так, как компьютерный вирус: пользователь может сам установить его, приняв за обычное приложение или файл. Чтобы защититься, нужно загружать программы из официальных источников, обновлять систему и защитные средства и не запускать неожиданные вложения. Если компьютер ведёт себя подозрительно, следует обратиться к специалисту и проверить его защитным ПО.
Источники для подготовки: материалы Microsoft о троянских программах; справочник CISA по вредоносному ПО; материалы «Лаборатории Касперского» о видах вредоносных программ.
Вариант 3. Текстовые файлы
Текстовые файлы могут содержать не только обычный текст, но и форматирование, макросы или ссылки. Поэтому неизвестный документ не всегда безопасен: например, документ с макросами может попытаться выполнить нежелательные действия, если пользователь разрешит их запуск. Особенно осторожно нужно относиться к неожиданным вложениям и просьбам включить макросы. Перед открытием файла стоит проверить отправителя и причину получения, а подозрительный документ — просканировать защитной программой. Для обмена текстом без сложного форматирования часто подходят файлы обычного текста, однако и их следует получать из надёжных источников.
Источники для подготовки: рекомендации CISA по безопасной работе с электронной почтой и вложениями; справочные материалы Microsoft о макросах в документах Office; руководства национальных центров кибербезопасности по безопасной обработке файлов.
Так как конкретная тема группе не указана, ниже приведены три готовых варианта сообщения. Для выступления выберите один из них. Состав группы из четырёх человек можно распределить так: поиск источников, подготовка текста, проверка фактов и выступление.
Вариант 1. Поддельный антивирус
Поддельный антивирус — программа или сайт, которые притворяются средствами защиты, но могут показывать вымышленные угрозы, навязывать оплату или устанавливать вредоносное ПО. Иногда такие сообщения появляются в окне браузера и убеждают пользователя срочно нажать кнопку или скачать «защиту». Не следует доверять внезапным предупреждениям на неизвестных сайтах. Проверять компьютер нужно установленным защитным средством, полученным из официального источника. Программы следует скачивать с сайта разработчика или из надёжного магазина, а подозрительные сообщения закрывать, не переходя по предложенным ссылкам.
Источники для подготовки: материалы Microsoft о защите от вредоносных программ; рекомендации CISA по распознаванию фишинга и мошеннических сообщений; справочные материалы «Лаборатории Касперского» о поддельных антивирусах.
Вариант 2. Троянские программы
Троянская программа — вредоносное ПО, которое выдаёт себя за полезную или безвредную программу. После запуска она может, например, похищать сведения, устанавливать другие вредоносные компоненты или открывать злоумышленнику доступ к устройству. Троян обычно не распространяется сам так, как компьютерный вирус: пользователь может сам установить его, приняв за обычное приложение или файл. Чтобы защититься, нужно загружать программы из официальных источников, обновлять систему и защитные средства и не запускать неожиданные вложения. Если компьютер ведёт себя подозрительно, следует обратиться к специалисту и проверить его защитным ПО.
Источники для подготовки: материалы Microsoft о троянских программах; справочник CISA по вредоносному ПО; материалы «Лаборатории Касперского» о видах вредоносных программ.
Вариант 3. Текстовые файлы
Текстовые файлы могут содержать не только обычный текст, но и форматирование, макросы или ссылки. Поэтому неизвестный документ не всегда безопасен: например, документ с макросами может попытаться выполнить нежелательные действия, если пользователь разрешит их запуск. Особенно осторожно нужно относиться к неожиданным вложениям и просьбам включить макросы. Перед открытием файла стоит проверить отправителя и причину получения, а подозрительный документ — просканировать защитной программой. Для обмена текстом без сложного форматирования часто подходят файлы обычного текста, однако и их следует получать из надёжных источников.
Источники для подготовки: рекомендации CISA по безопасной работе с электронной почтой и вложениями; справочные материалы Microsoft о макросах в документах Office; руководства национальных центров кибербезопасности по безопасной обработке файлов.
