
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
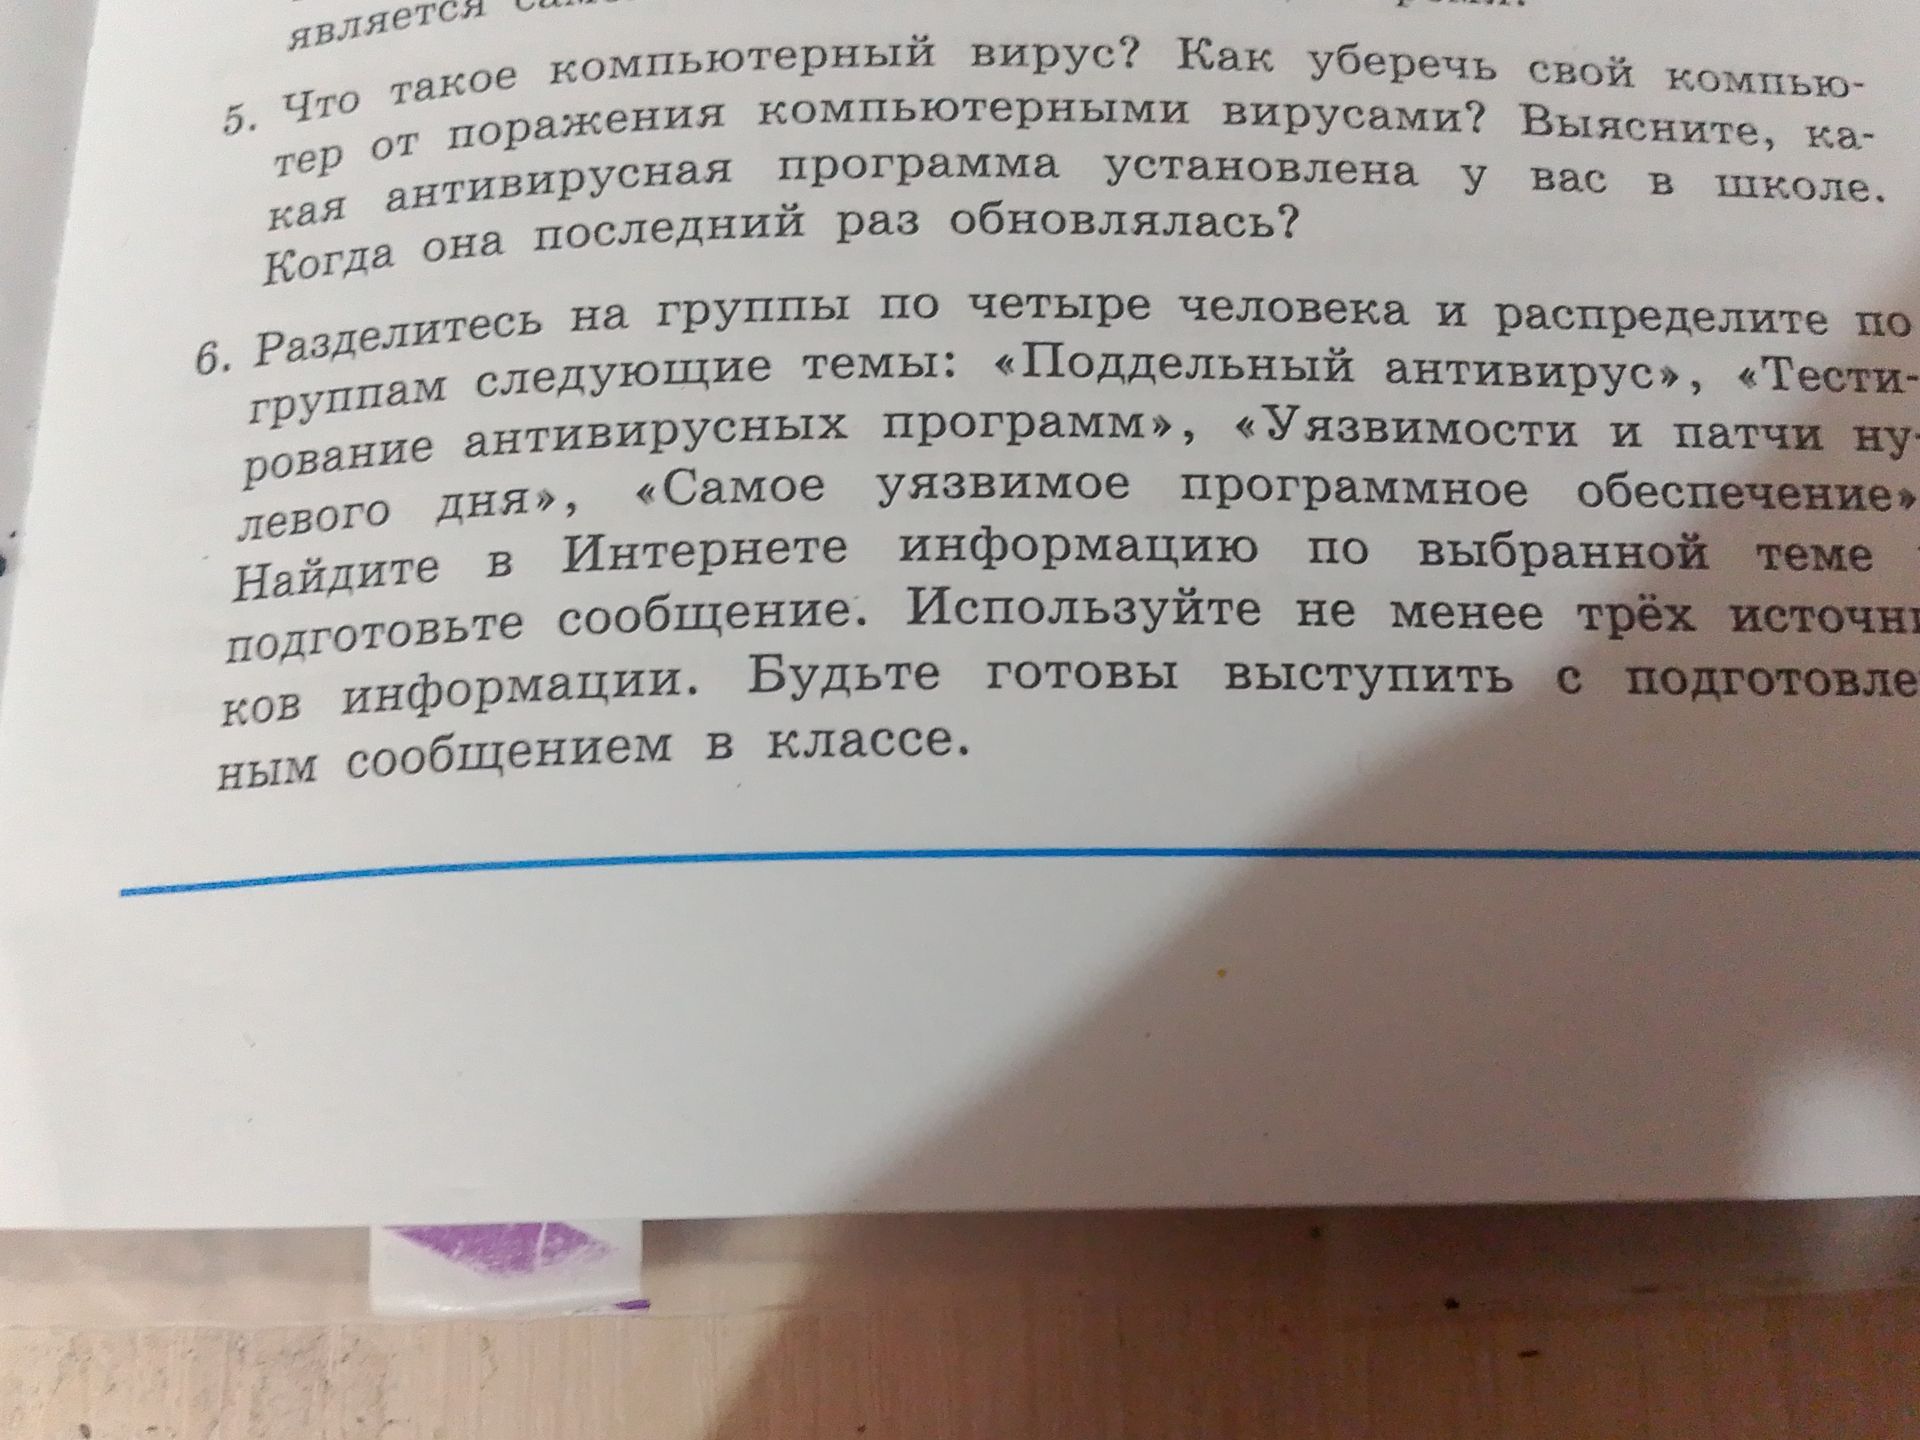
Ответ:
Тема в условии не выбрана, поэтому ниже приведены три готовых варианта сообщения на разные темы. Их можно распределить между группами; каждый вариант рассчитан на выступление в классе и опирается на три источника.
Вариант 1. Поддельный антивирус
Поддельным антивирусом называют программу, которая выдаёт себя за средство защиты, но может показывать ложные предупреждения, требовать деньги за ненужную «очистку» или устанавливать нежелательные компоненты. Некоторые вредоносные программы специально пугают сообщениями о множестве найденных угроз. Поэтому нельзя доверять только яркому окну с предупреждением.
Защититься помогает осторожность: следует загружать программы с официальных сайтов и из проверенных магазинов приложений, проверять название издателя, не нажимать на подозрительные рекламные объявления и не сообщать платёжные данные в ответ на внезапное предупреждение. Если есть сомнения, нужно обратиться к взрослому или специалисту и проверить устройство доверенным защитным средством. Не следует одновременно устанавливать несколько неизвестных антивирусов.
Источники: Федеральная торговая комиссия США (FTC), материалы о мошеннических предупреждениях и технической поддержке; CISA, рекомендации по защите от вредоносных программ; Microsoft Support, рекомендации по защите устройства и загрузке приложений.
Вариант 2. Тестирование антивирусных программ
Антивирусные программы сравнивают по нескольким показателям. Важны способность обнаруживать вредоносные файлы, число ложных срабатываний, влияние на скорость компьютера и удобство использования. Один удачный результат теста не гарантирует, что программа будет лучше во всех ситуациях: набор угроз и условия проверки могут различаться.
Для справедливого сравнения тесты проводят по единой методике и на актуальных версиях программ. Независимые лаборатории публикуют результаты испытаний, а пользователю полезно смотреть не на рекламные обещания, а на описание методики, дату теста и несколько показателей сразу. Даже хороший антивирус не заменяет обновления программ и осторожного поведения в Интернете.
Источники: AV-TEST Institute, описание испытаний защитных программ; AV-Comparatives, методики сравнительного тестирования; Microsoft Security Intelligence, материалы о защите от угроз и важности обновлений.
Вариант 3. Уязвимости и патчи нулевого дня
Уязвимость — ошибка или слабое место в программе, которое может создать риск для безопасности. Если уязвимость уже используется злоумышленниками до того, как разработчик выпустил исправление или пользователи успели его установить, её часто называют уязвимостью нулевого дня. Патч — это обновление, которое исправляет ошибку или снижает связанный с ней риск.
Пользователю следует включать автоматические обновления операционной системы и приложений, перезагружать устройство, когда этого требует установка исправлений, и удалять программы, которыми он больше не пользуется. Организации дополнительно учитывают, какие устройства и программы требуют обновления в первую очередь. Если исправления пока нет, безопасные временные меры нужно брать из официальных рекомендаций разработчика или специалистов по безопасности, а не из случайных публикаций.
Источники: CISA, каталог известных эксплуатируемых уязвимостей и рекомендации по устранению рисков; NIST, National Vulnerability Database (NVD); Microsoft Security Response Center, бюллетени и сведения об исправлениях безопасности.
