
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
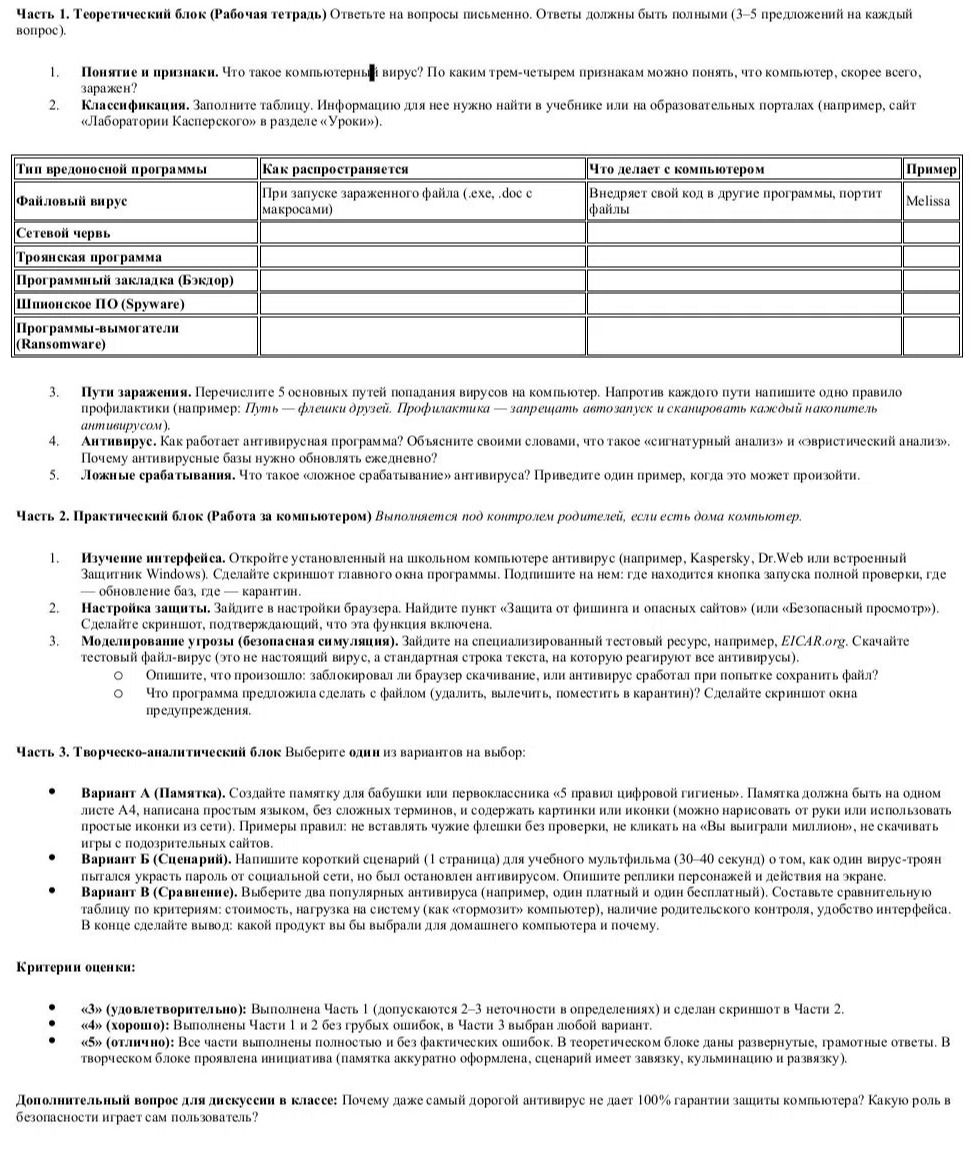
Ответ:
1. Понятие и признаки
Компьютерный вирус — это вредоносная программа, которая может внедрять свой код в файлы или программы и распространяться на другие устройства. Она может повреждать данные, нарушать работу компьютера или выполнять нежелательные действия без ведома пользователя. Возможные признаки заражения — необычные сбои и перезагрузки, резкое замедление работы, неизвестные окна или программы, а также изменение или исчезновение файлов. Каждый из этих признаков может иметь и другие причины, поэтому их следует проверить антивирусом.
2. Классификация
| Тип вредоносной программы | Как распространяется | Что делает с компьютером | Пример |
|---|---|---|---|
| Файловый вирус | При запуске заражённого файла, например исполняемого файла или документа с макросами. | Внедряет свой код в другие программы и может портить файлы. | Melissa |
| Сетевой червь | Самостоятельно распространяется по сетям, используя уязвимости или обманные ссылки и вложения. | Создаёт копии себя, нагружает сеть и устройства; может доставлять другие вредоносные программы. | Conficker |
| Троянская программа | Маскируется под полезную или интересную программу, файл либо вложение. | После запуска может похищать данные, открывать удалённый доступ или загружать другие угрозы. | Zeus |
| Программная закладка (бэкдор) | Попадает на устройство вместе с заражённым ПО или устанавливается злоумышленником. | Создаёт скрытый способ удалённого доступа в обход обычной авторизации. | Back Orifice |
| Шпионское ПО (Spyware) | Устанавливается в составе сомнительной программы, через вредоносную рекламу или заражённый файл. | Скрытно собирает сведения о действиях пользователя и может передавать их третьим лицам. | Pegasus |
| Программы-вымогатели (Ransomware) | Часто распространяются через фишинговые письма, вредоносные вложения и уязвимые программы. | Шифруют или блокируют доступ к данным и требуют выкуп. | WannaCry |
3. Пути заражения и профилактика
- Вложения и ссылки в фишинговых письмах — не открывать неожиданные вложения и проверять отправителя.
- Загрузка программ с ненадёжных сайтов — скачивать программы только с официальных источников.
- Заражённые съёмные накопители — проверять их антивирусом и не открывать неизвестные файлы.
- Уязвимости в операционной системе и программах — своевременно устанавливать обновления.
- Поддельные сайты и вредоносная реклама — проверять адрес сайта и не нажимать на подозрительные объявления.
4. Антивирус
Антивирус проверяет файлы и действия программ, сопоставляет их с признаками угроз и может предупредить пользователя, поместить объект в карантин или удалить его. Сигнатурный анализ ищет известные вредоносные программы по характерным фрагментам кода и другим признакам, записанным в базе. Эвристический анализ оценивает подозрительные свойства и поведение программы, в том числе неизвестные ранее угрозы. Базы обновляют регулярно, потому что появляются новые вредоносные программы и варианты уже известных угроз.
5. Ложные срабатывания
Ложное срабатывание — это ситуация, когда антивирус ошибочно считает безопасный файл или программу вредоносными. Например, антивирус может заблокировать неизвестную ему учебную программу из-за поведения или особенностей кода, похожих на признаки угрозы. Перед восстановлением такого файла нужно проверить его источник и предупреждение антивируса; при сомнениях следует обратиться к взрослому или специалисту. Не отключайте защиту без необходимости.
