
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
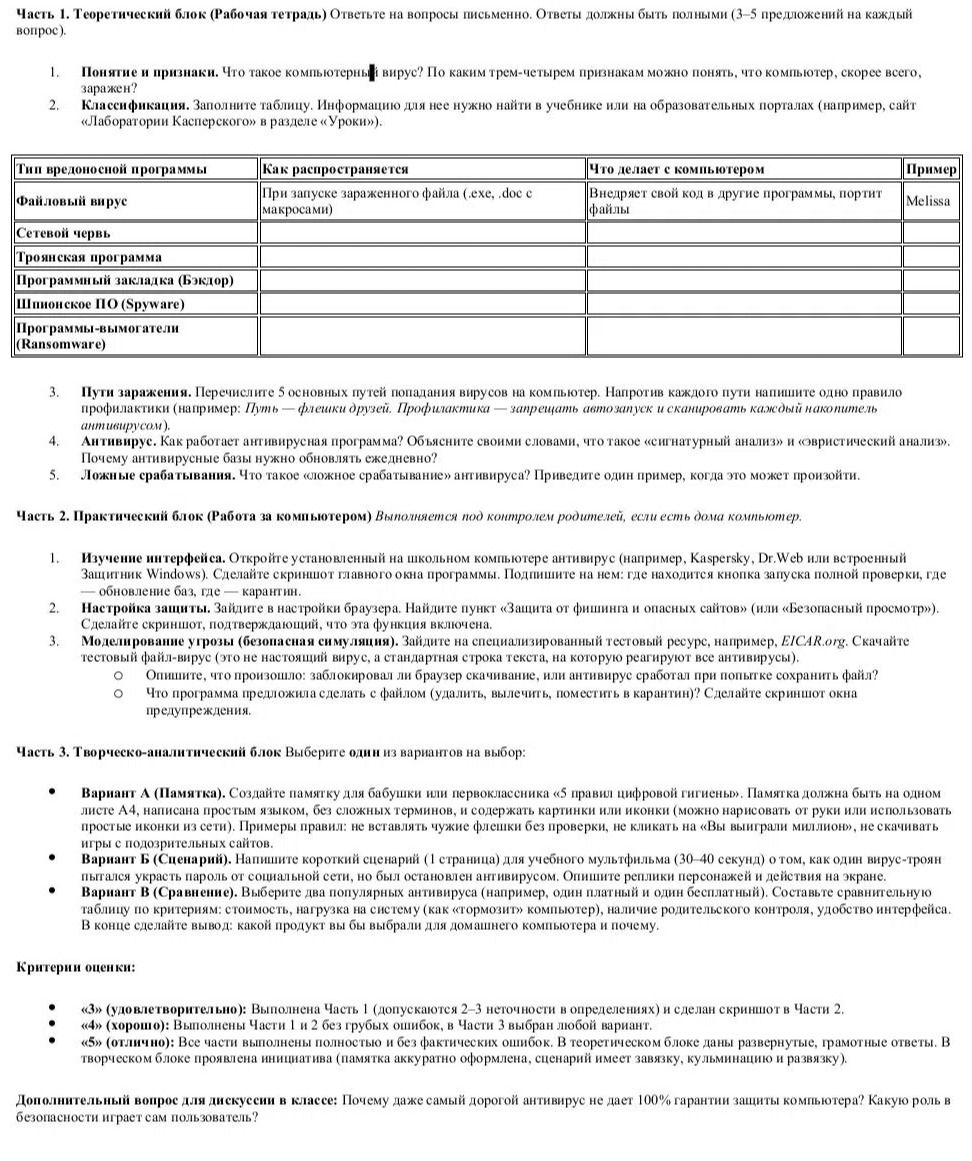
Ответ:
В таблице приведены типичные примеры. Некоторые вредоносные программы сочетают признаки нескольких типов.
| Тип вредоносной программы | Как распространяется | Что делает с компьютером | Пример |
|---|---|---|---|
| Файловый вирус | Внедряет свой код в заражённые исполняемые файлы или документы; активируется при их открытии или запуске. | Может портить или изменять файлы, нарушать работу программ и заражать другие файлы. | CIH |
| Сетевой червь | Самостоятельно распространяется по сети, например используя уязвимости в не обновлённых системах. | Загружает сеть и устройство, может устанавливать дополнительные вредоносные программы. | Conficker |
| Троянская программа | Маскируется под полезную программу, файл или вложение и устанавливается после того, как пользователь запускает её. | Может похищать данные, загружать другие угрозы или предоставлять злоумышленнику доступ. | Zeus |
| Программная закладка (бэкдор) | Попадает на устройство вместе с вредоносной программой или через уязвимость; иногда устанавливается после первоначального взлома. | Создаёт скрытый способ удалённого доступа в обход обычной авторизации. | Back Orifice |
| Шпионское ПО (spyware) | Может устанавливаться с сомнительными программами, через вредоносные вложения или уязвимости. | Тайно собирает сведения о действиях пользователя или устройстве и передаёт их посторонним. | Pegasus |
| Программа-вымогатель (ransomware) | Обычно распространяется через вредоносные вложения, ссылки, уязвимости или заражённые программы. | Шифрует или блокирует доступ к данным и требует выкуп. Оплата не гарантирует восстановление файлов. | WannaCry |
