
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
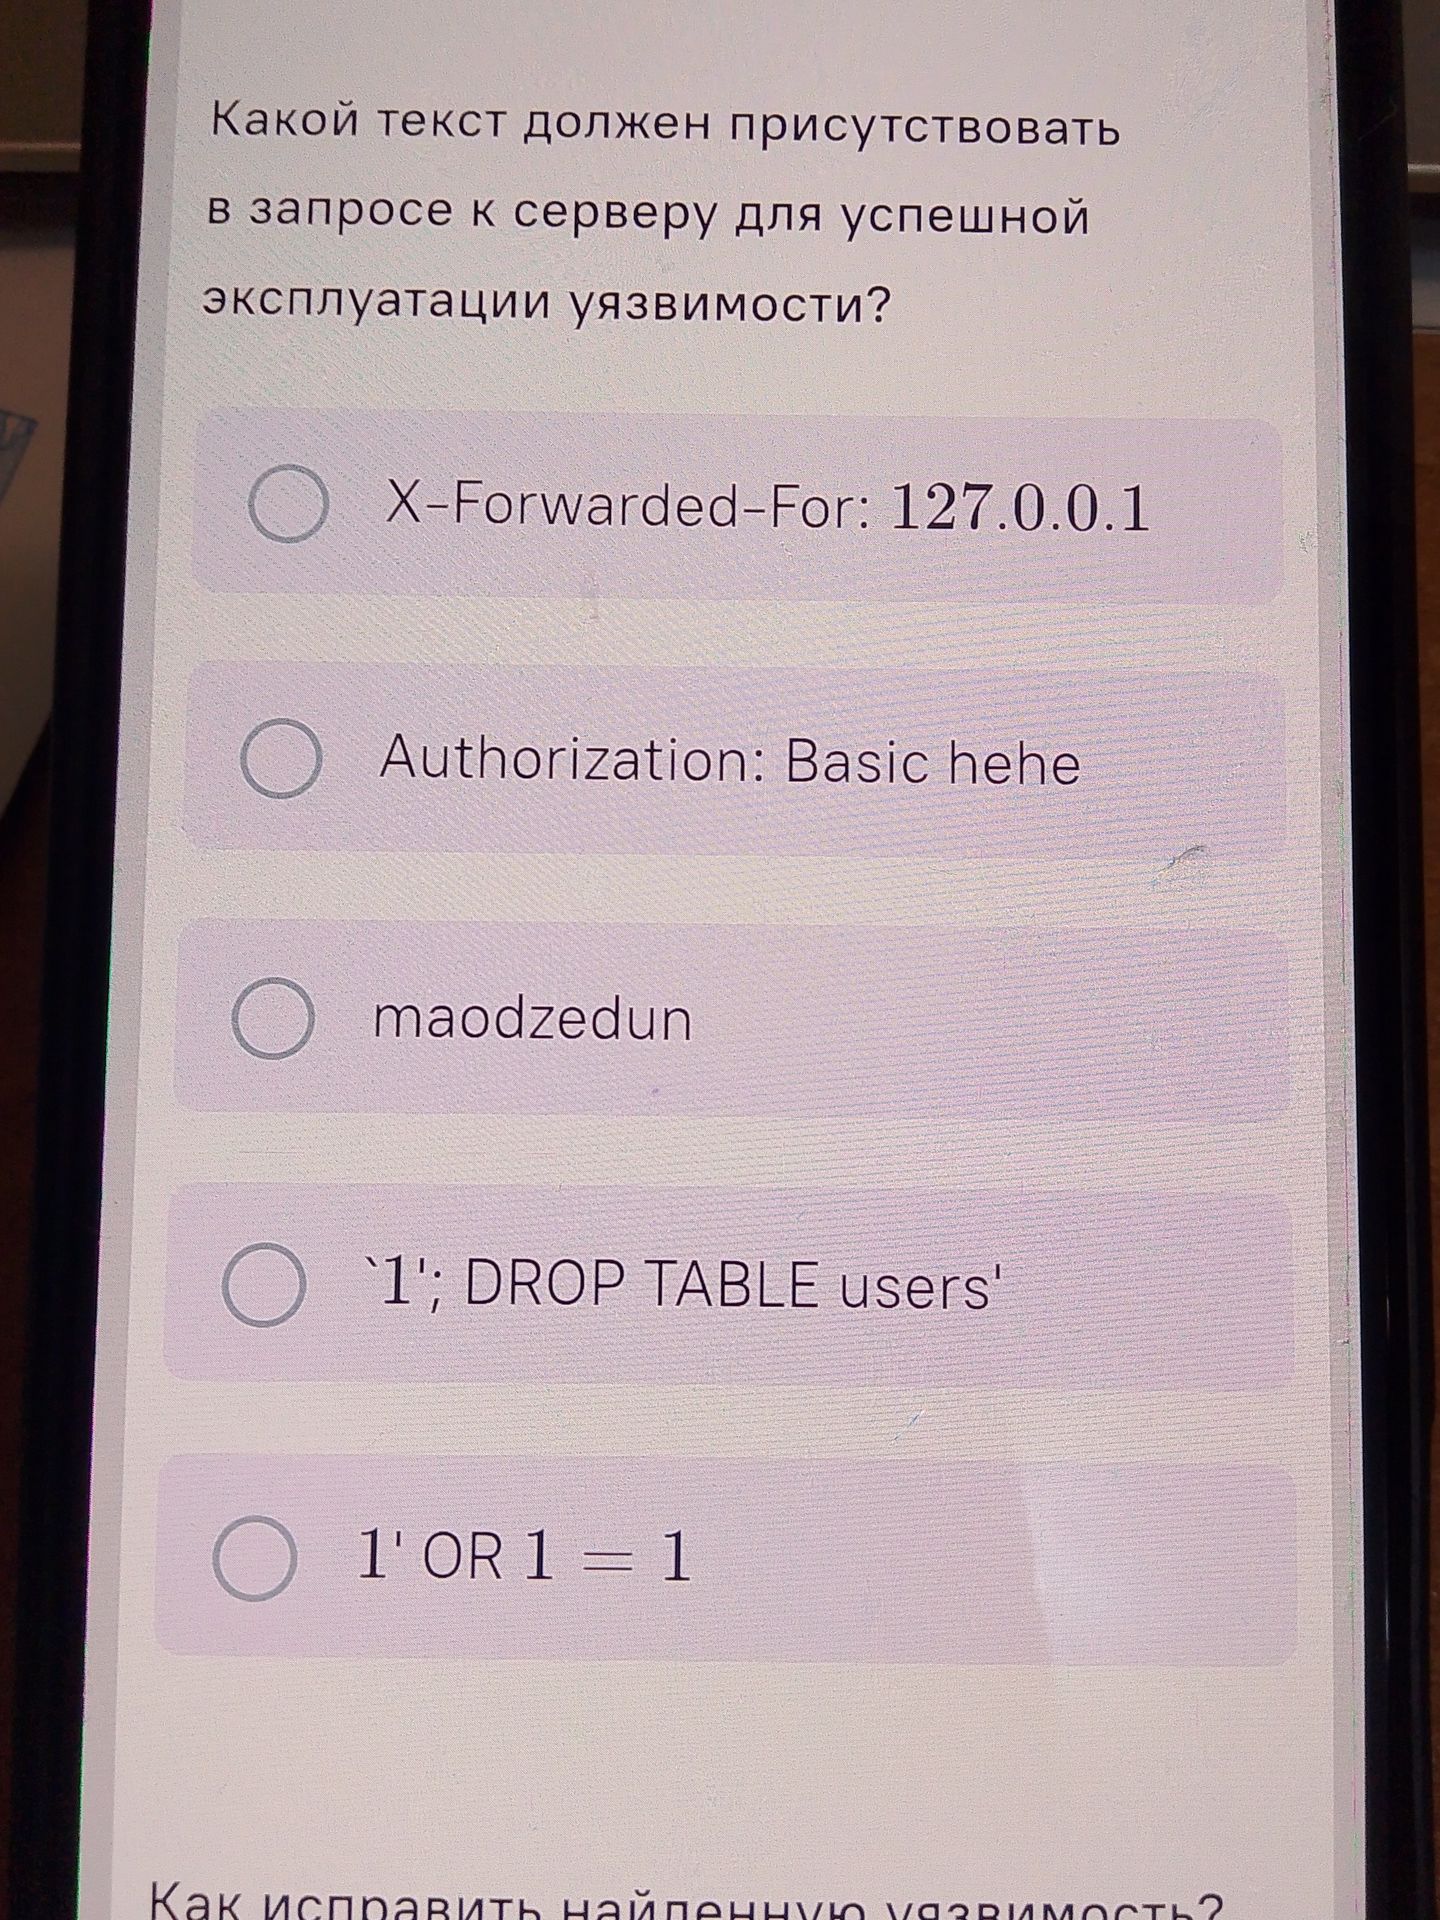
Ответ:
Если речь о SQL-инъекции, используйте параметризованные запросы или подготовленные выражения, чтобы ввод пользователя передавался как данные, а не как часть SQL-команды.
Дополнительно проверяйте ввод по ожидаемому формату, выдавайте приложению только необходимые права к базе данных и не показывайте пользователю подробные сообщения об ошибках.
