
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
Ответ:
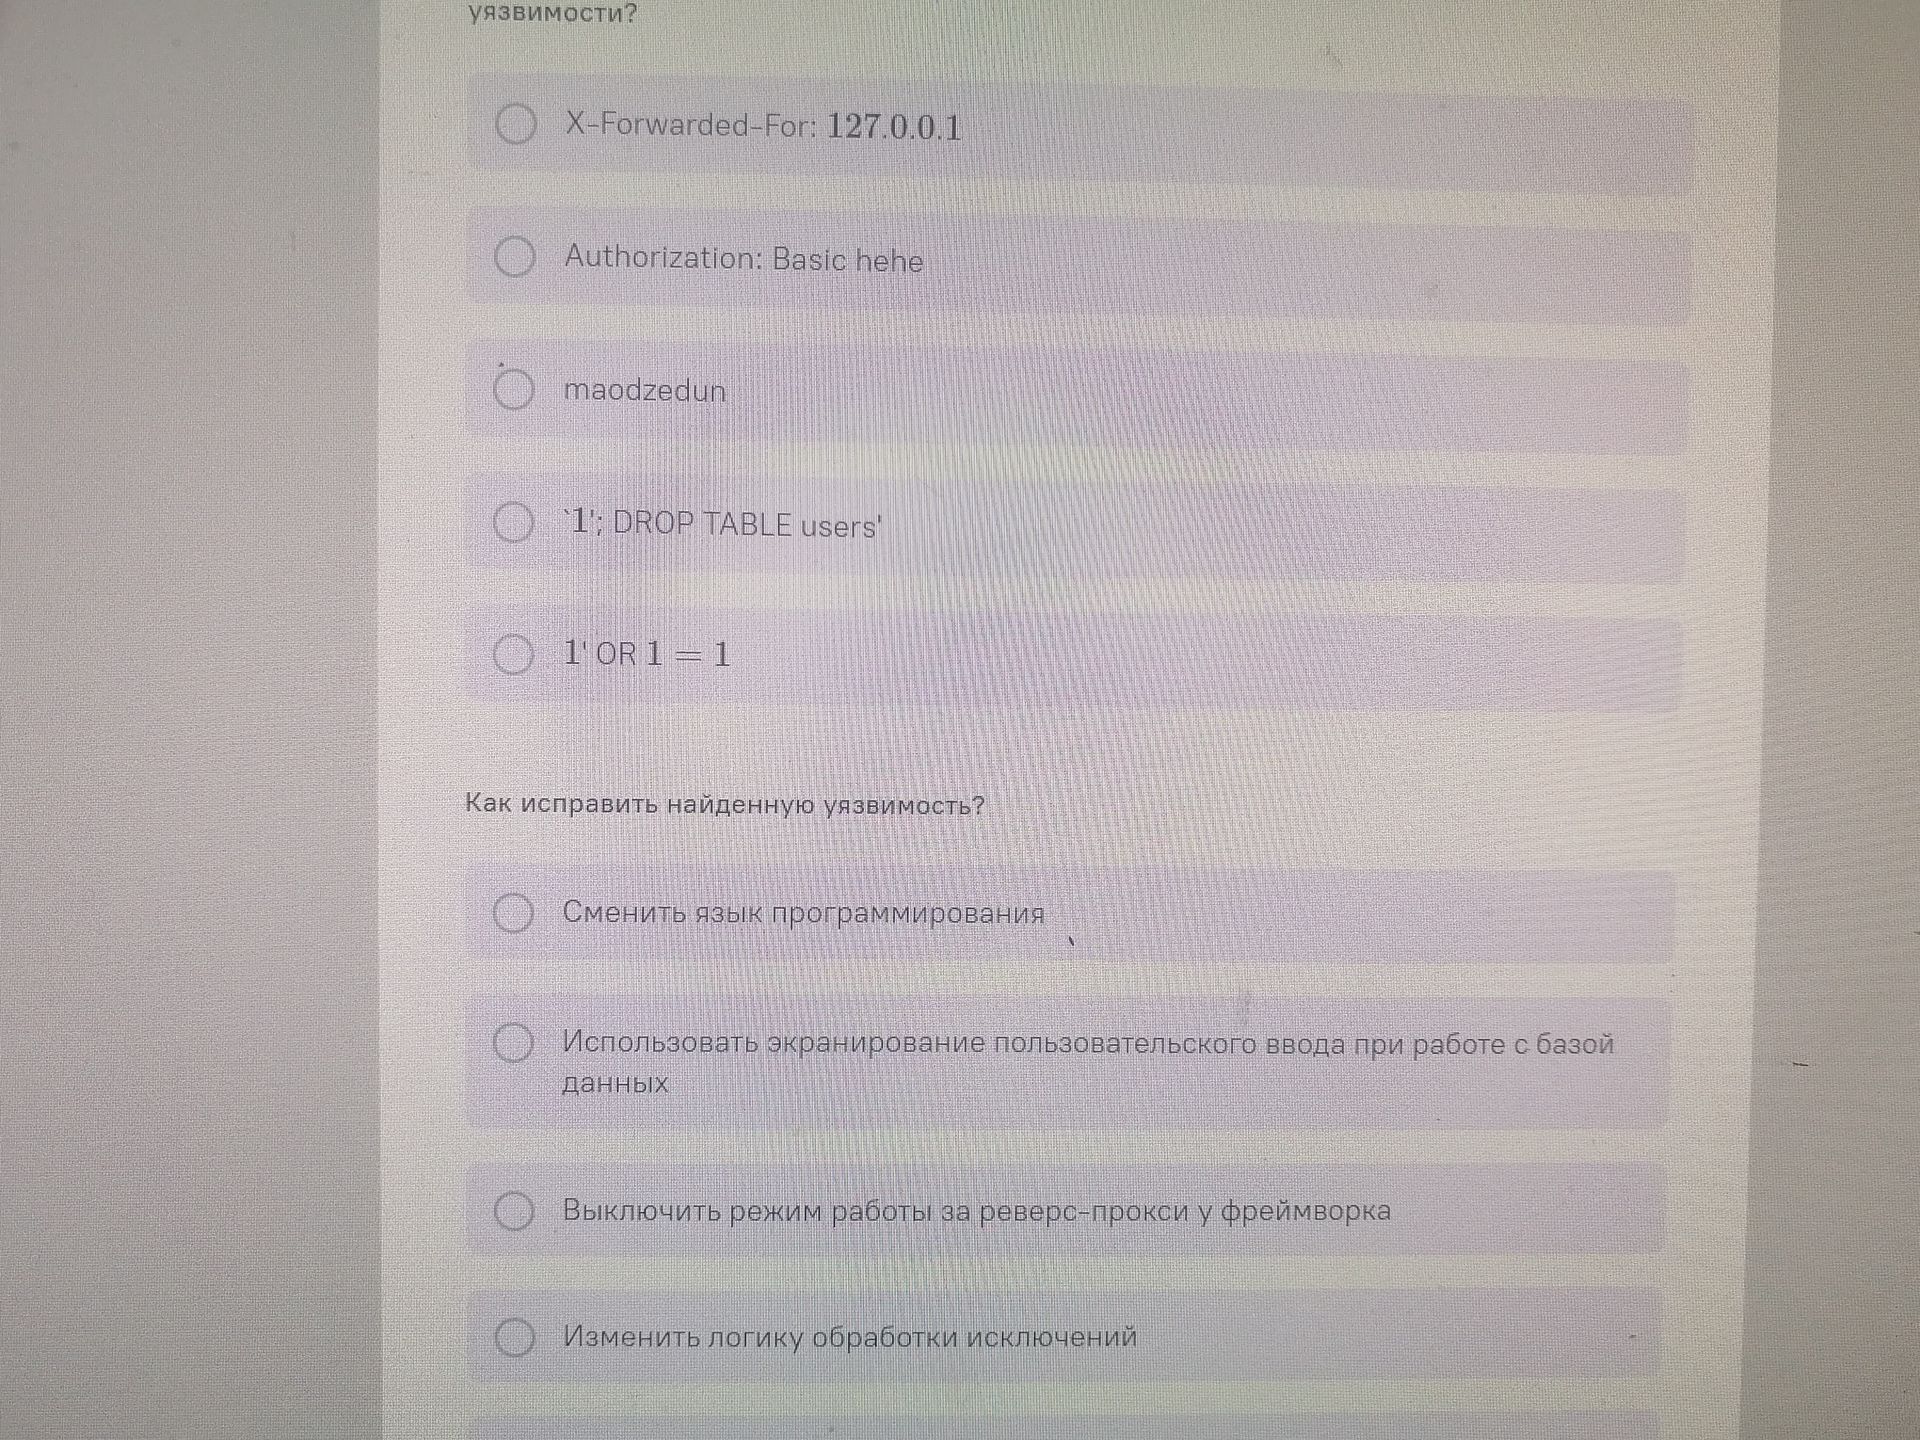
Уязвимость SQL-инъекции предотвращают, отделяя данные пользователя от SQL-команд. Надёжнее всего использовать параметризованные запросы или подготовленные выражения. Из предложенных вариантов наиболее подходящий — использовать экранирование пользовательского ввода при работе с базой данных, хотя одно лишь ручное экранирование менее надёжно, чем параметризация.
Ответ: использовать параметризованные запросы; среди вариантов — экранирование пользовательского ввода при работе с базой данных.
