
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
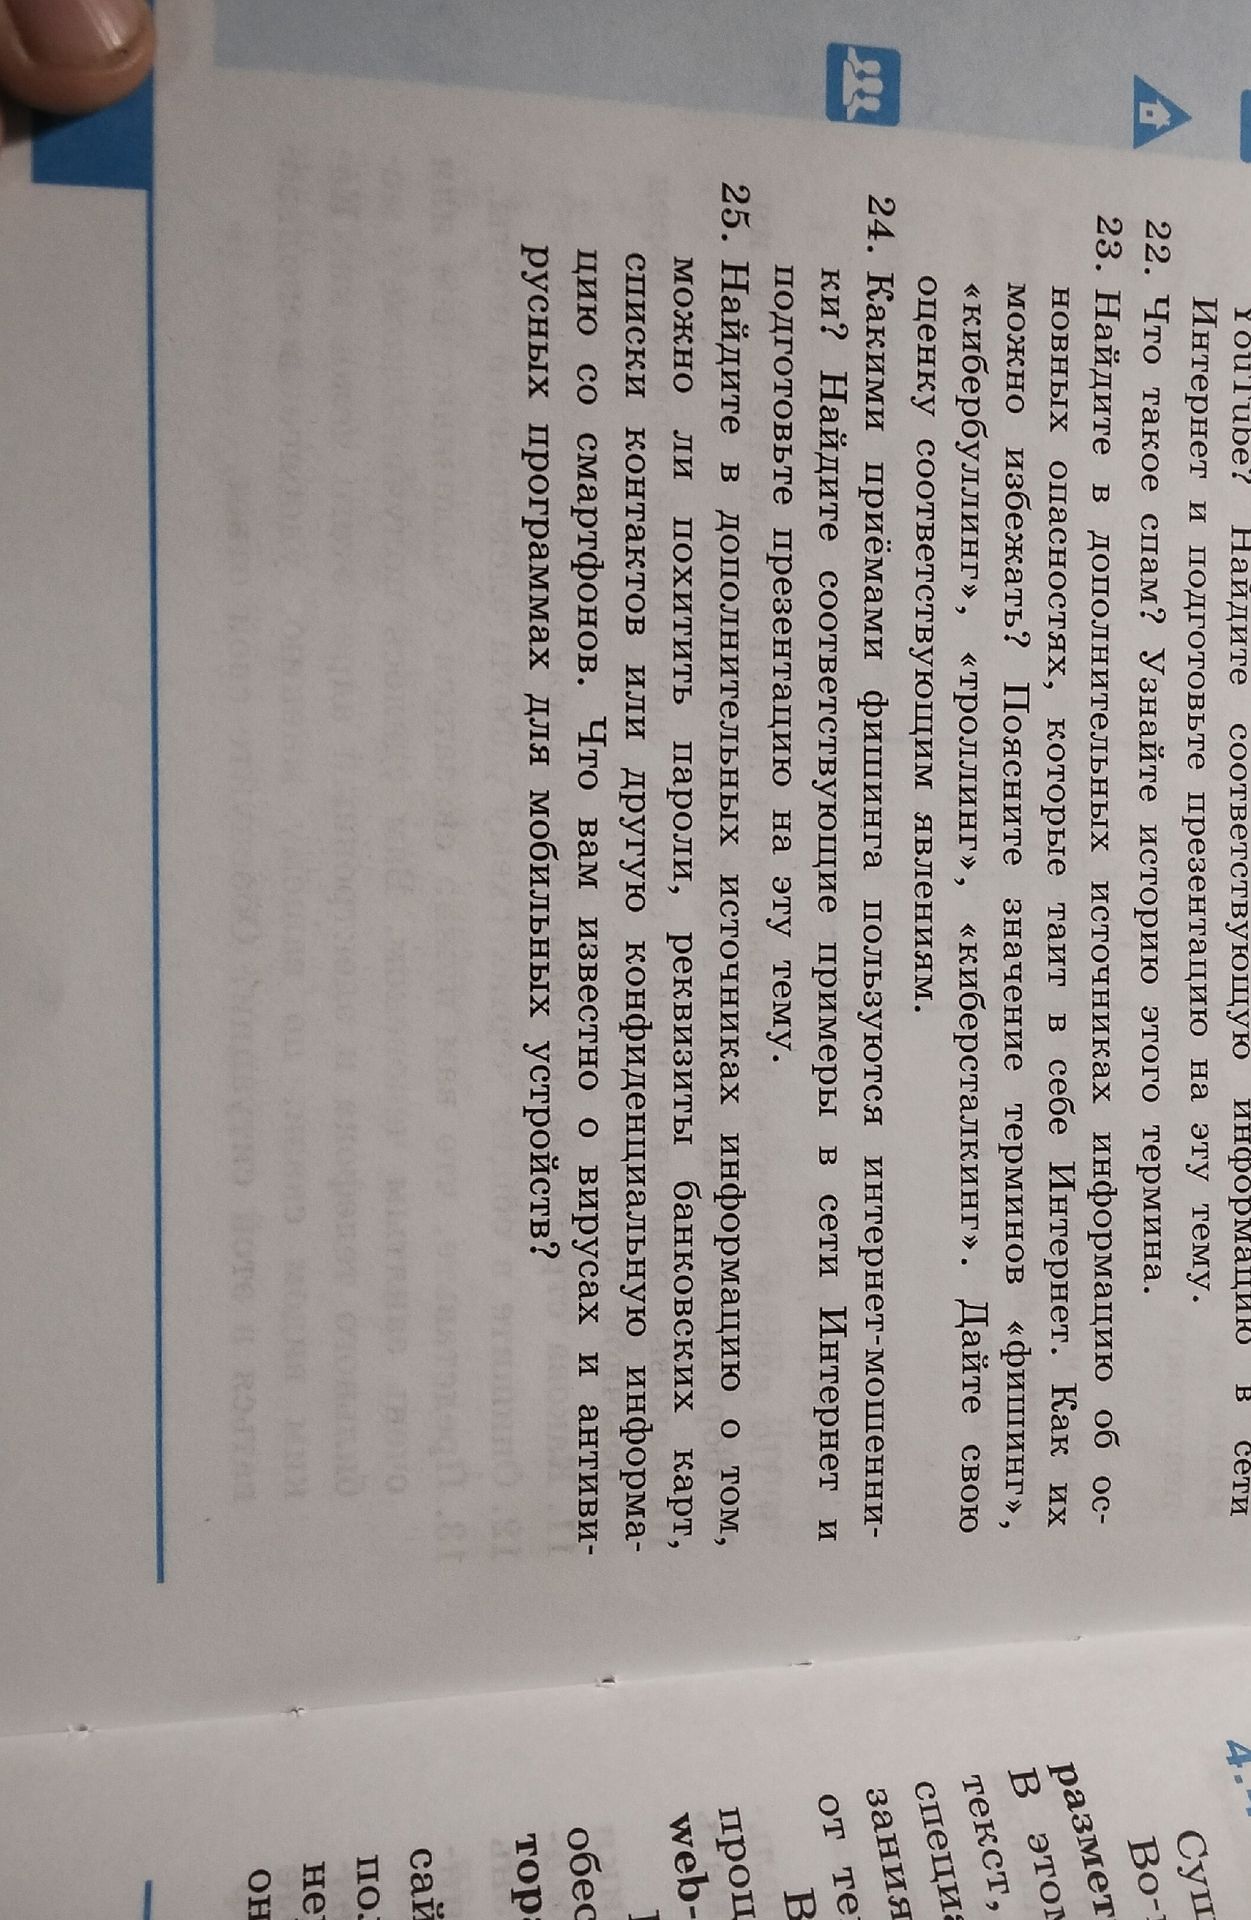
Ответ:
Приёмы фишинга:
- Поддельные письма и сообщения: Мошенники маскируются под известные компании (банки, социальные сети, интернет-магазины) и отправляют письма с просьбой подтвердить данные, перейти по ссылке или скачать файл.
- Фальшивые сайты: Создаются копии реальных сайтов (например, сайтов банков или платёжных систем), где пользователь вводит свои логины, пароли или данные банковской карты.
- Социальная инженерия: Использование психологических приёмов для манипулирования пользователем — создание срочности, страха (блокировка счёта), предложения выгоды (выигрыш в лотерею).
- SMS-фишинг (смишинг): Сообщения, содержащие ссылки для перехода на поддельные страницы или просьбы перезвонить на платный номер.
- Телефонный фишинг (вишинг): Звонки от имени сотрудников банков, полиции или других организаций с целью выудить конфиденциальную информацию.
Примеры (иллюстративные, не реальные):
- Письмо от "Вашего банка": "Уважаемый клиент! Обнаружена подозрительная активность по вашему счёту. Для его восстановления, пожалуйста, перейдите по ссылке и подтвердите свои данные: [ссылка на фальшивый сайт]"
- Сообщение в соцсети: "Вы выиграли iPhone! Для получения приза пройдите по ссылке и заполните анкету: [ссылка на фальшивый сайт]"
- SMS-сообщение: "Ваша посылка прибыла. Отследить статус можно по ссылке: [ссылка на фальшивый сайт]"
Презентация на тему "Фишинг":
- Что такое фишинг? (определение, цель)
- Виды фишинга: (email, веб-фишинг, смишинг, вишинг)
- Основные приёмы мошенников: (поддельные письма, фальшивые сайты, социальная инженерия)
- Примеры фишинговых атак.
- Как защититься от фишинга? (проверка ссылок, не сообщать данные, использовать двухфакторную аутентификацию)
Ответ: Мошенники используют поддельные письма, фальшивые сайты и методы социальной инженерии для кражи конфиденциальных данных.
