
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
Ответ:
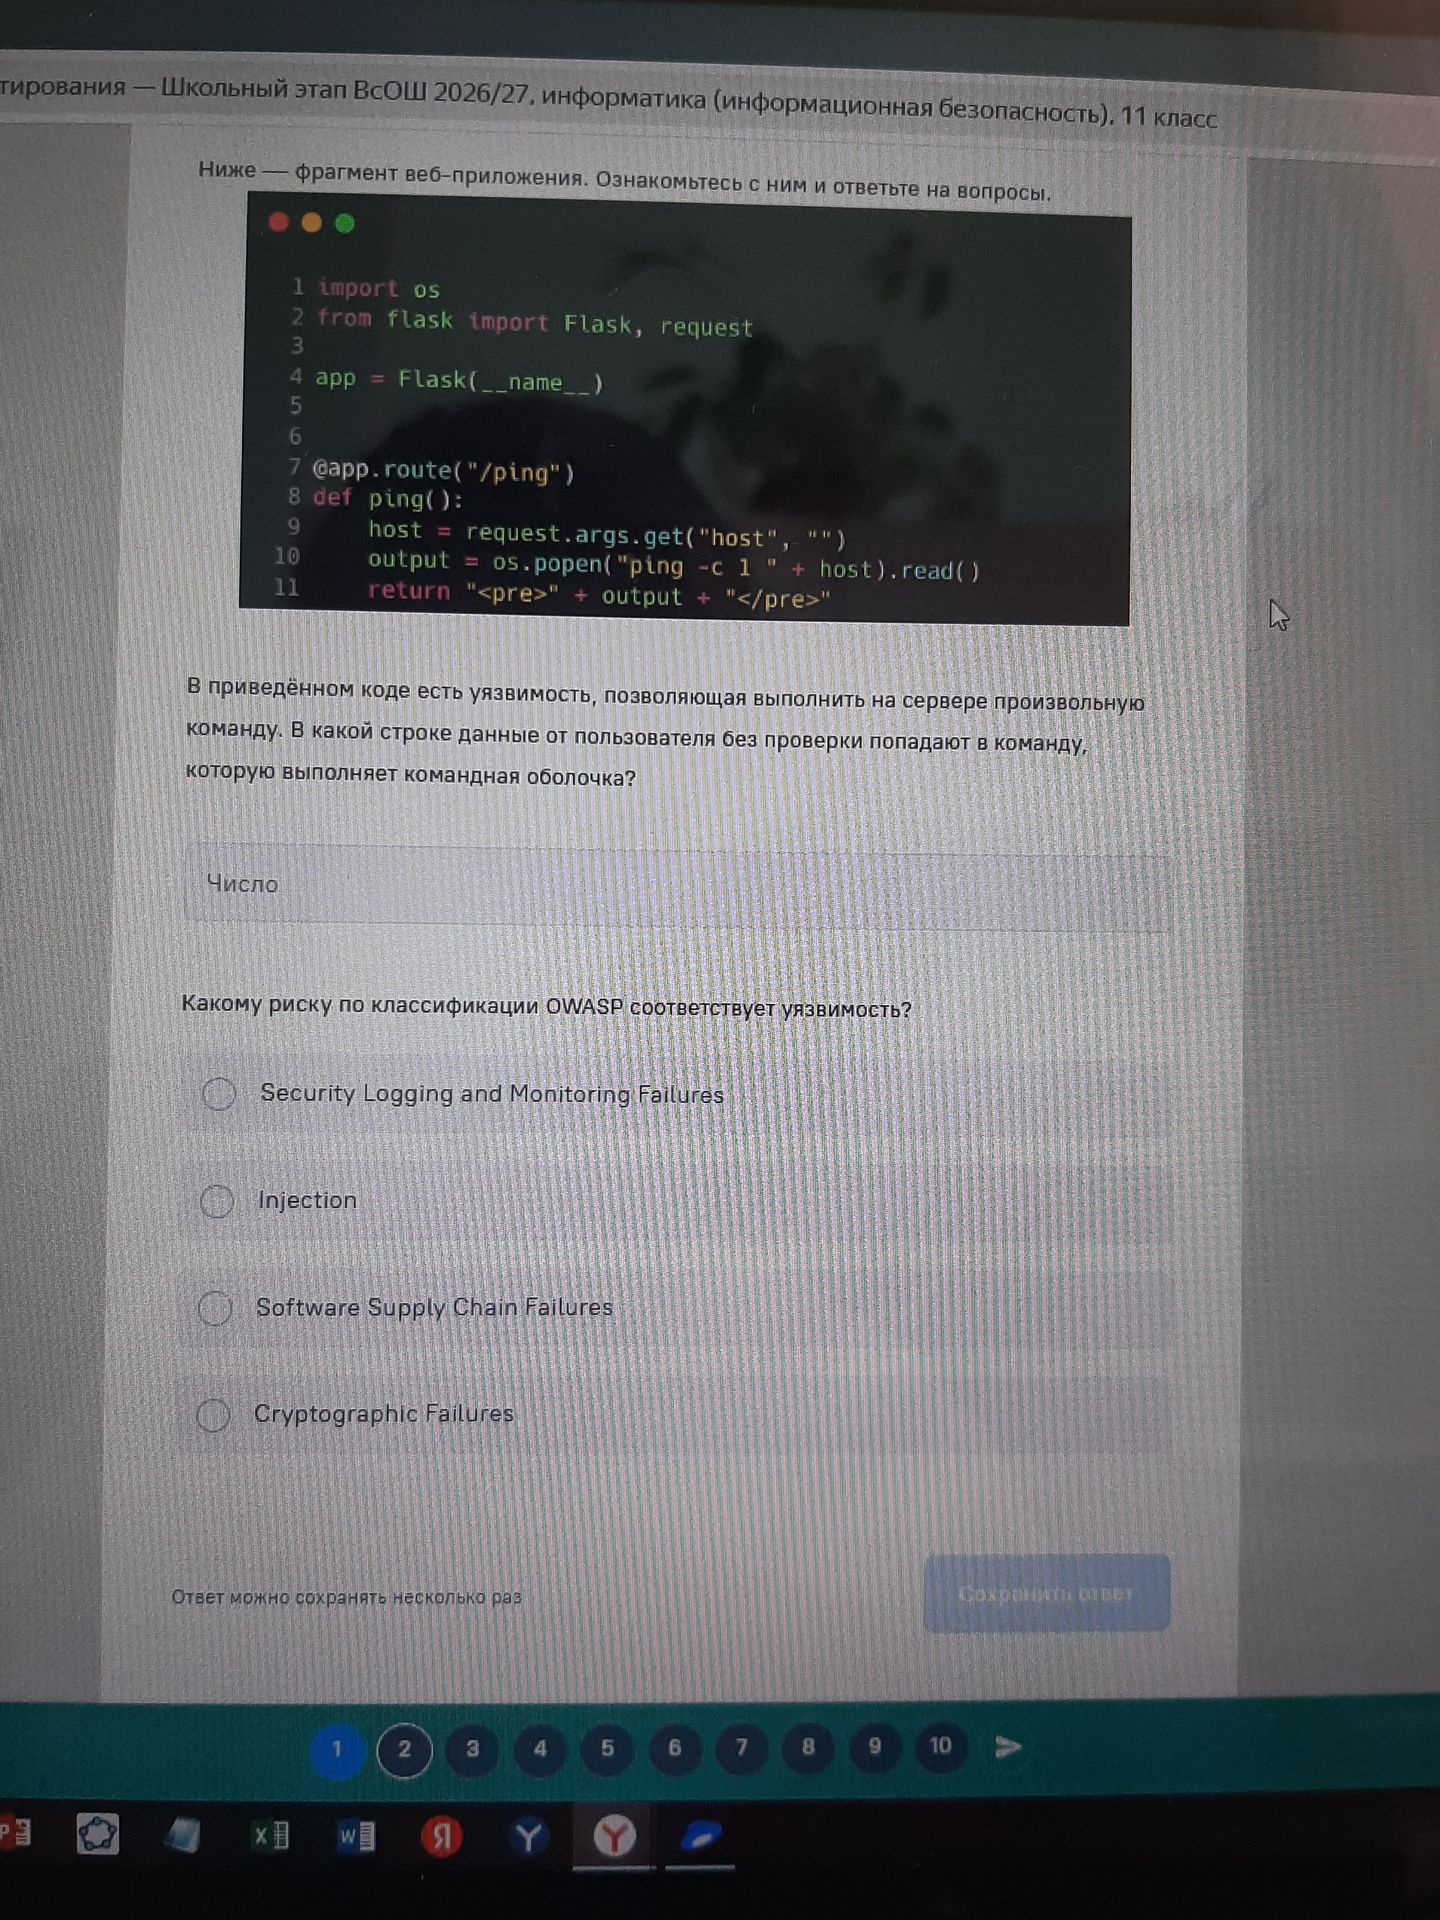
Непроверенные пользовательские данные включаются в команду оболочки, что создаёт возможность внедрения команд. Это соответствует категории OWASP Injection.
Ответ: Injection.
Непроверенные пользовательские данные включаются в команду оболочки, что создаёт возможность внедрения команд. Это соответствует категории OWASP Injection.
Ответ: Injection.
