
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
Ответ:
📍Тапни предложение — включится подсветка для легкого переноса текста в тетрадь.
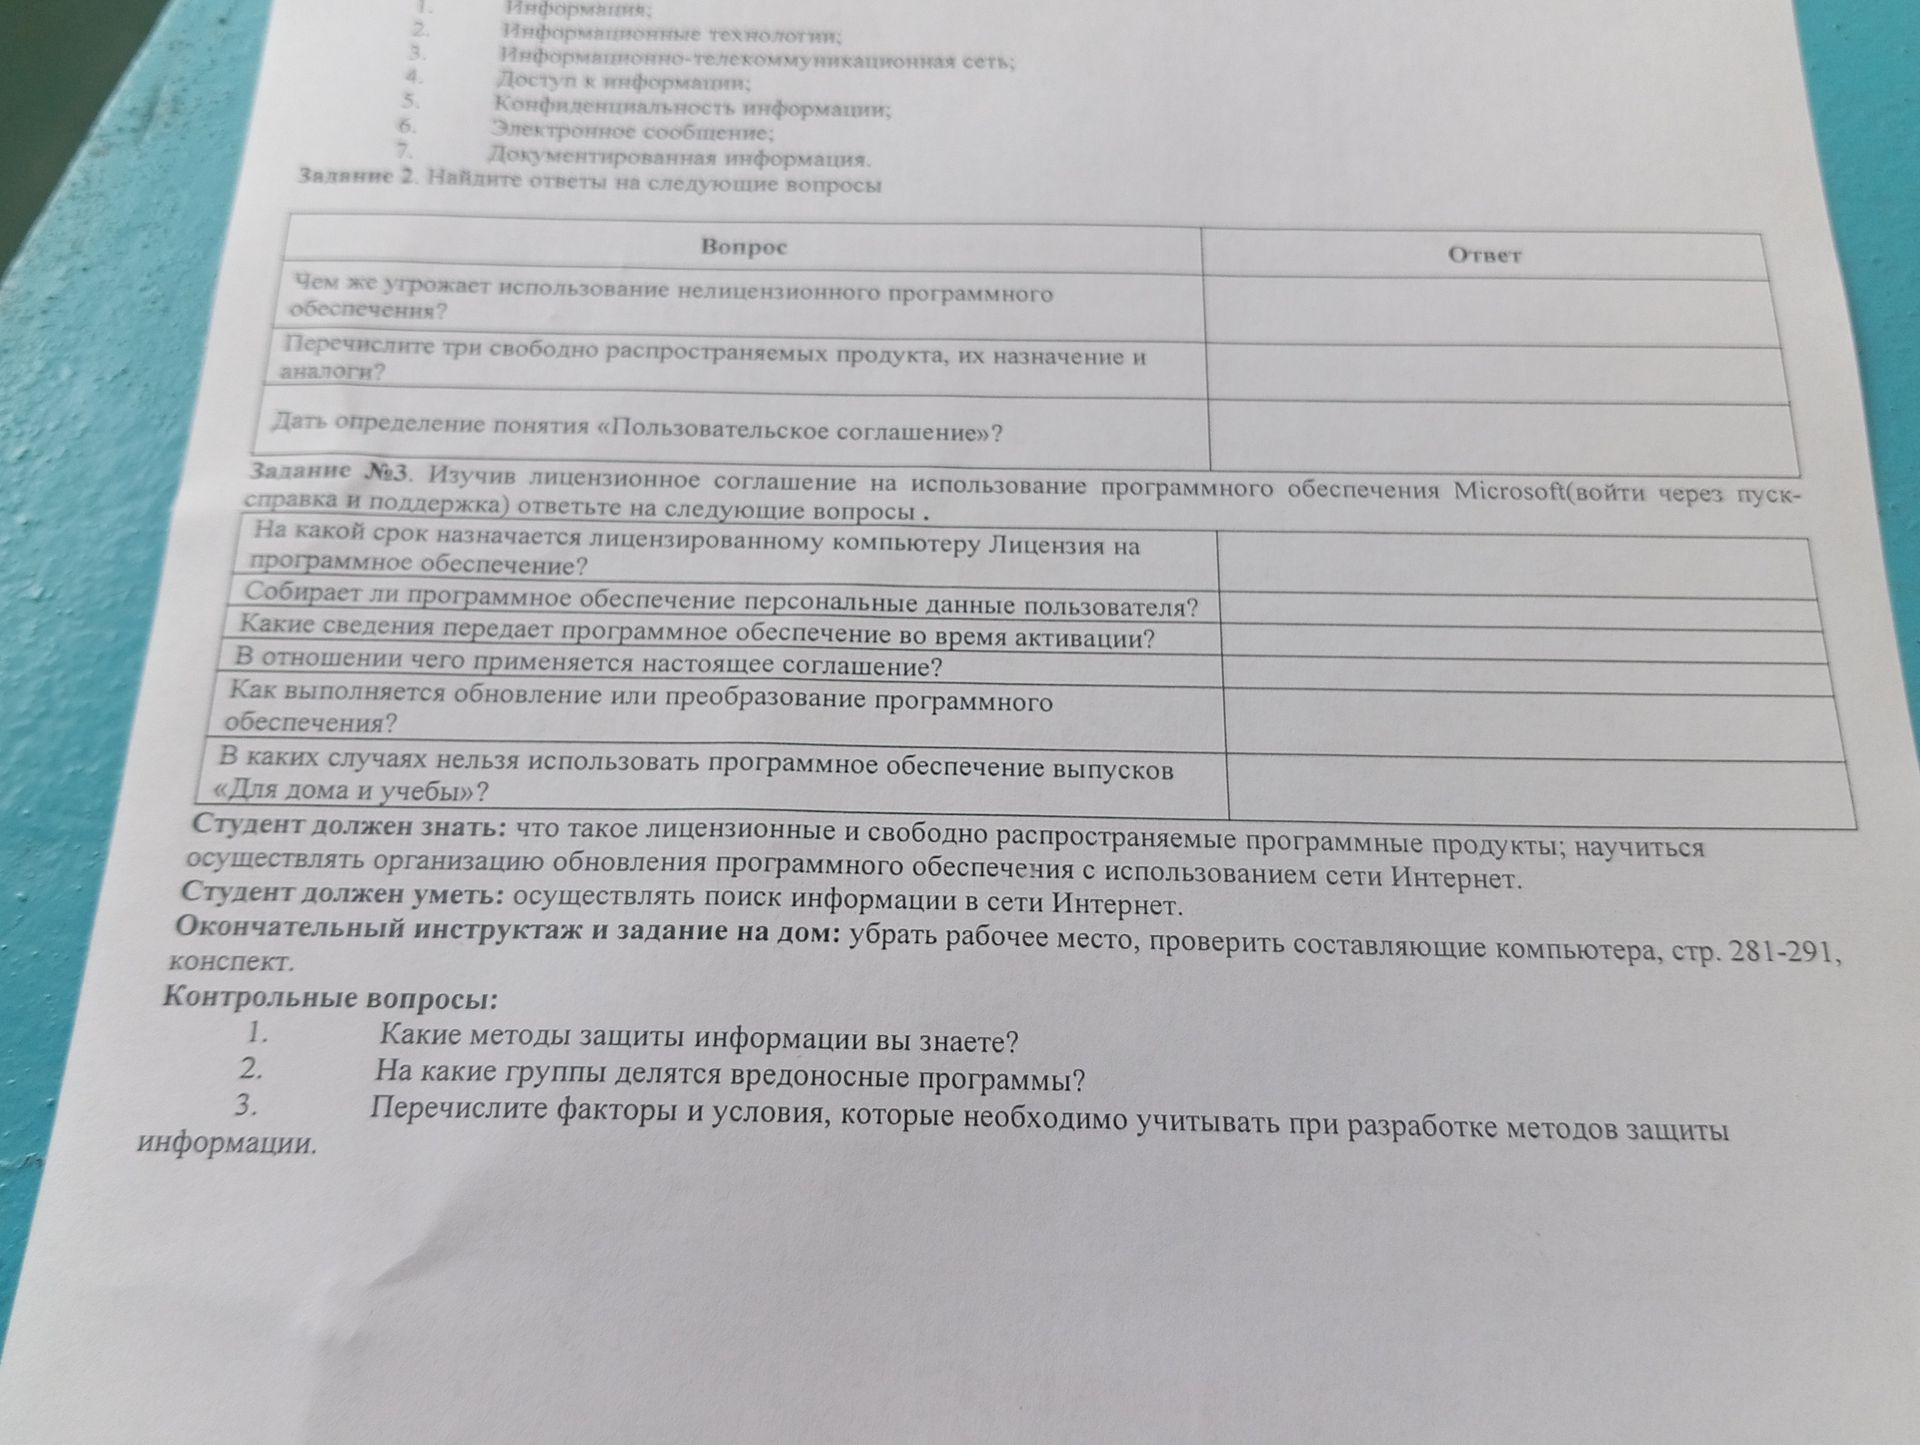
При разработке защиты учитывают:
- ценность, содержание и объём защищаемой информации;
- требования законодательства и правила организации;
- угрозы и вероятные источники атак, уязвимости систем;
- круг пользователей, их полномочия и способы доступа;
- особенности оборудования, программ, сети и места хранения данных;
- необходимость сохранять конфиденциальность, целостность и доступность информации;
- возможный ущерб при утечке, изменении или потере данных;
- стоимость, надёжность и удобство мер защиты, а также возможность их проверки и обновления.
При разработке защиты учитывают:
- ценность, содержание и объём защищаемой информации;
- требования законодательства и правила организации;
- угрозы и вероятные источники атак, уязвимости систем;
- круг пользователей, их полномочия и способы доступа;
- особенности оборудования, программ, сети и места хранения данных;
- необходимость сохранять конфиденциальность, целостность и доступность информации;
- возможный ущерб при утечке, изменении или потере данных;
- стоимость, надёжность и удобство мер защиты, а также возможность их проверки и обновления.
