
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
Ответ:
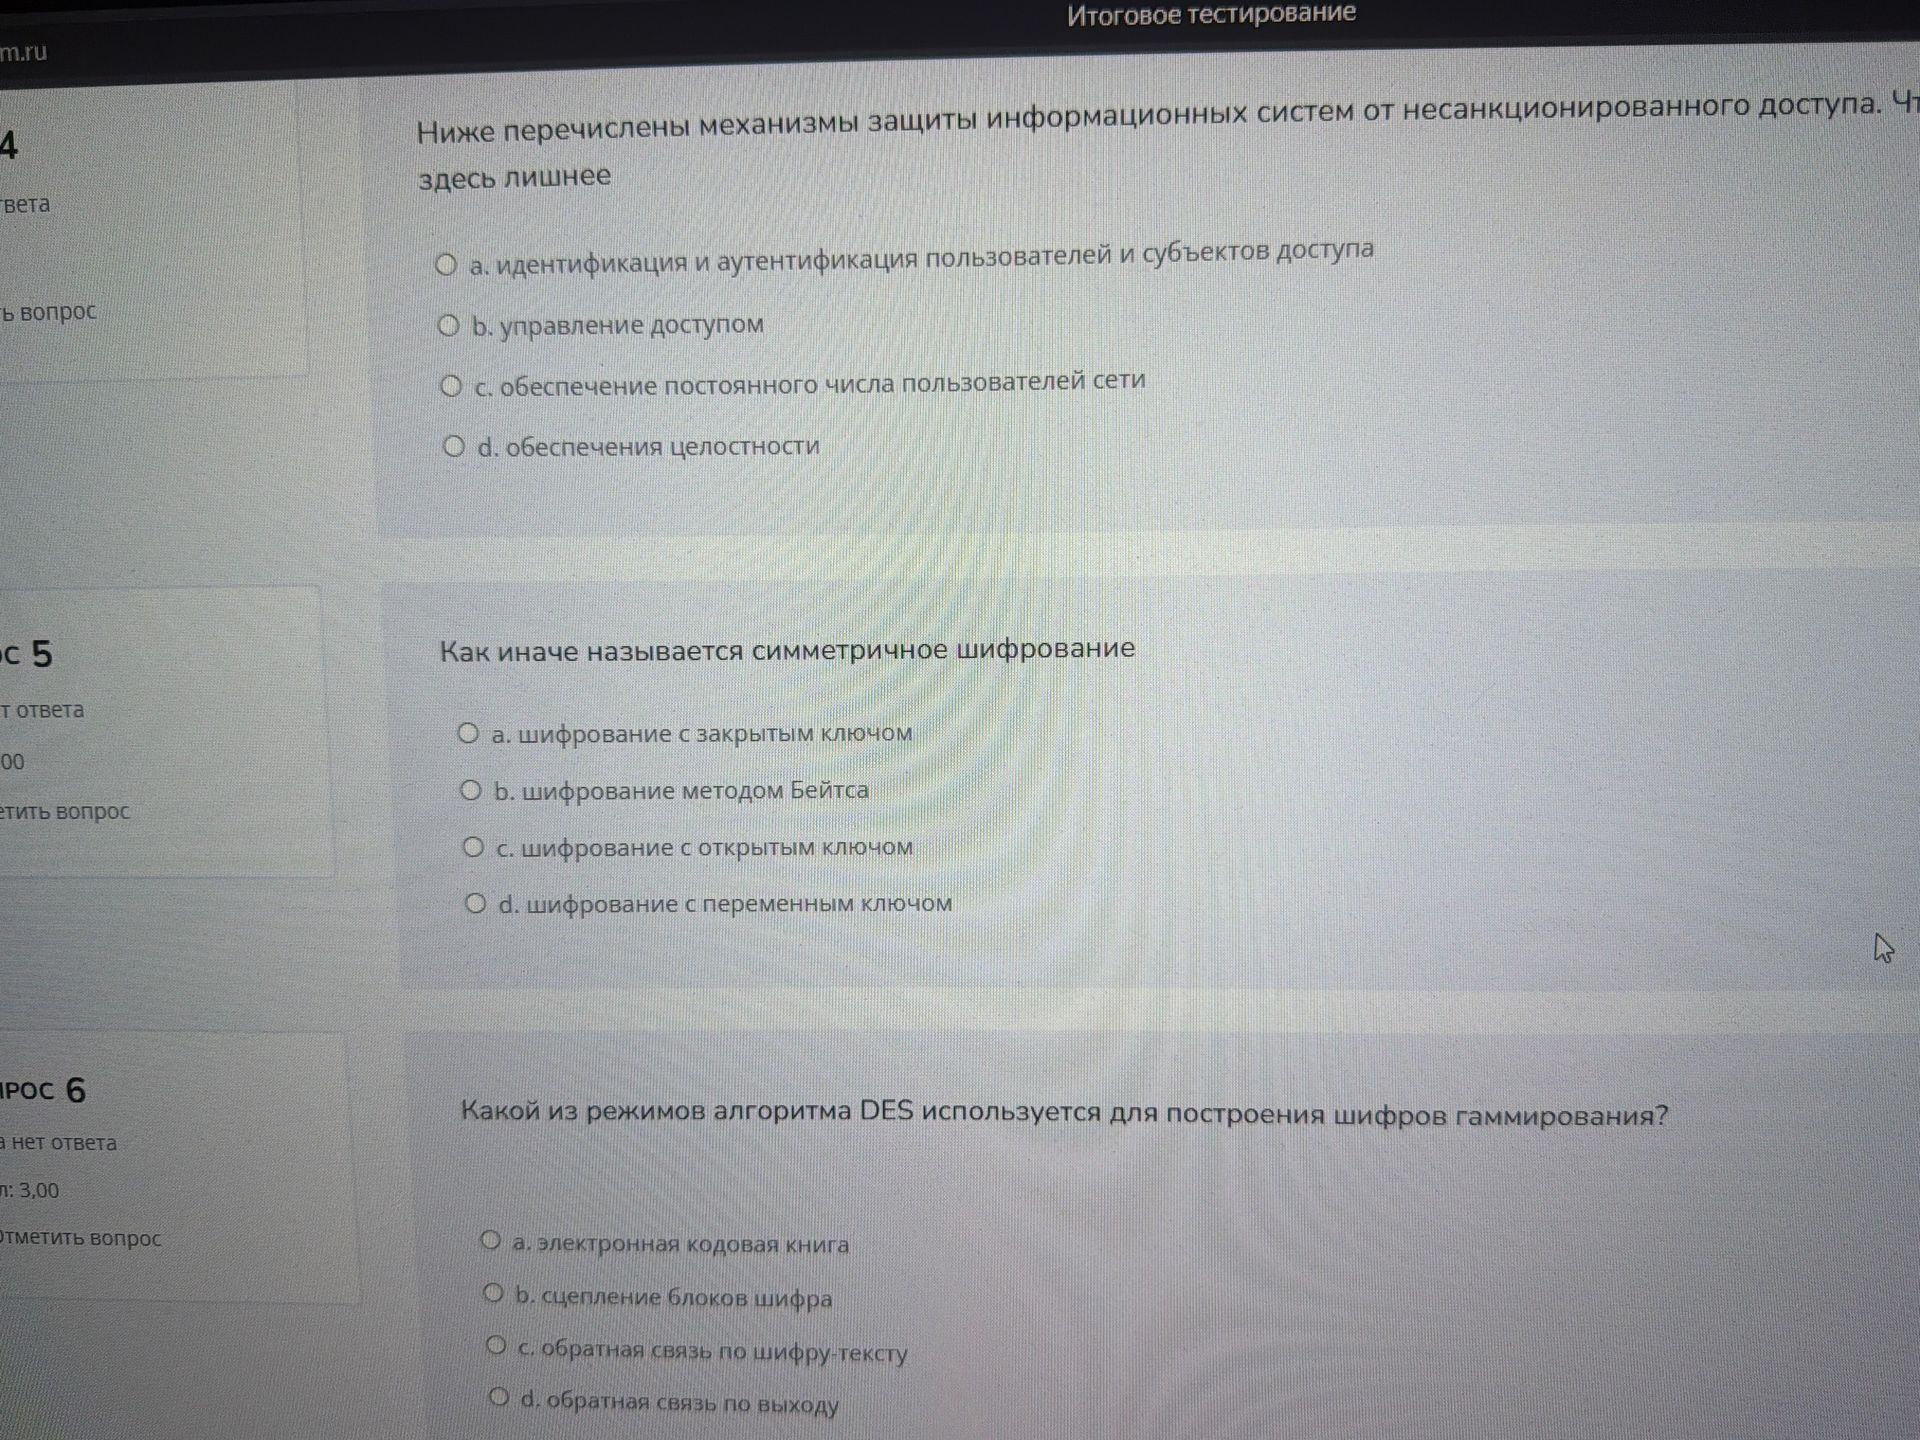
Давай разберемся, какие из перечисленных вариантов относятся к механизмам защиты информационных систем от несанкционированного доступа:
- а. идентификация и аутентификация пользователей и субъектов доступа — это действительно важный механизм. Он помогает понять, кто есть кто, и проверить, имеет ли он право доступа.
- b. управление доступом — тоже ключевой механизм. Он определяет, что именно разрешено делать пользователю после того, как его опознали.
- d. обеспечения целостности — это про то, чтобы данные не менялись без разрешения, что тоже является частью защиты.
А вот c. обеспечение постоянного числа пользователей сети — это скорее вопрос управления ресурсами сети или ее стабильности, а не прямой механизм защиты от несанкционированного доступа. Поэтому он здесь лишний.
Ответ: c. обеспечение постоянного числа пользователей сети
