
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
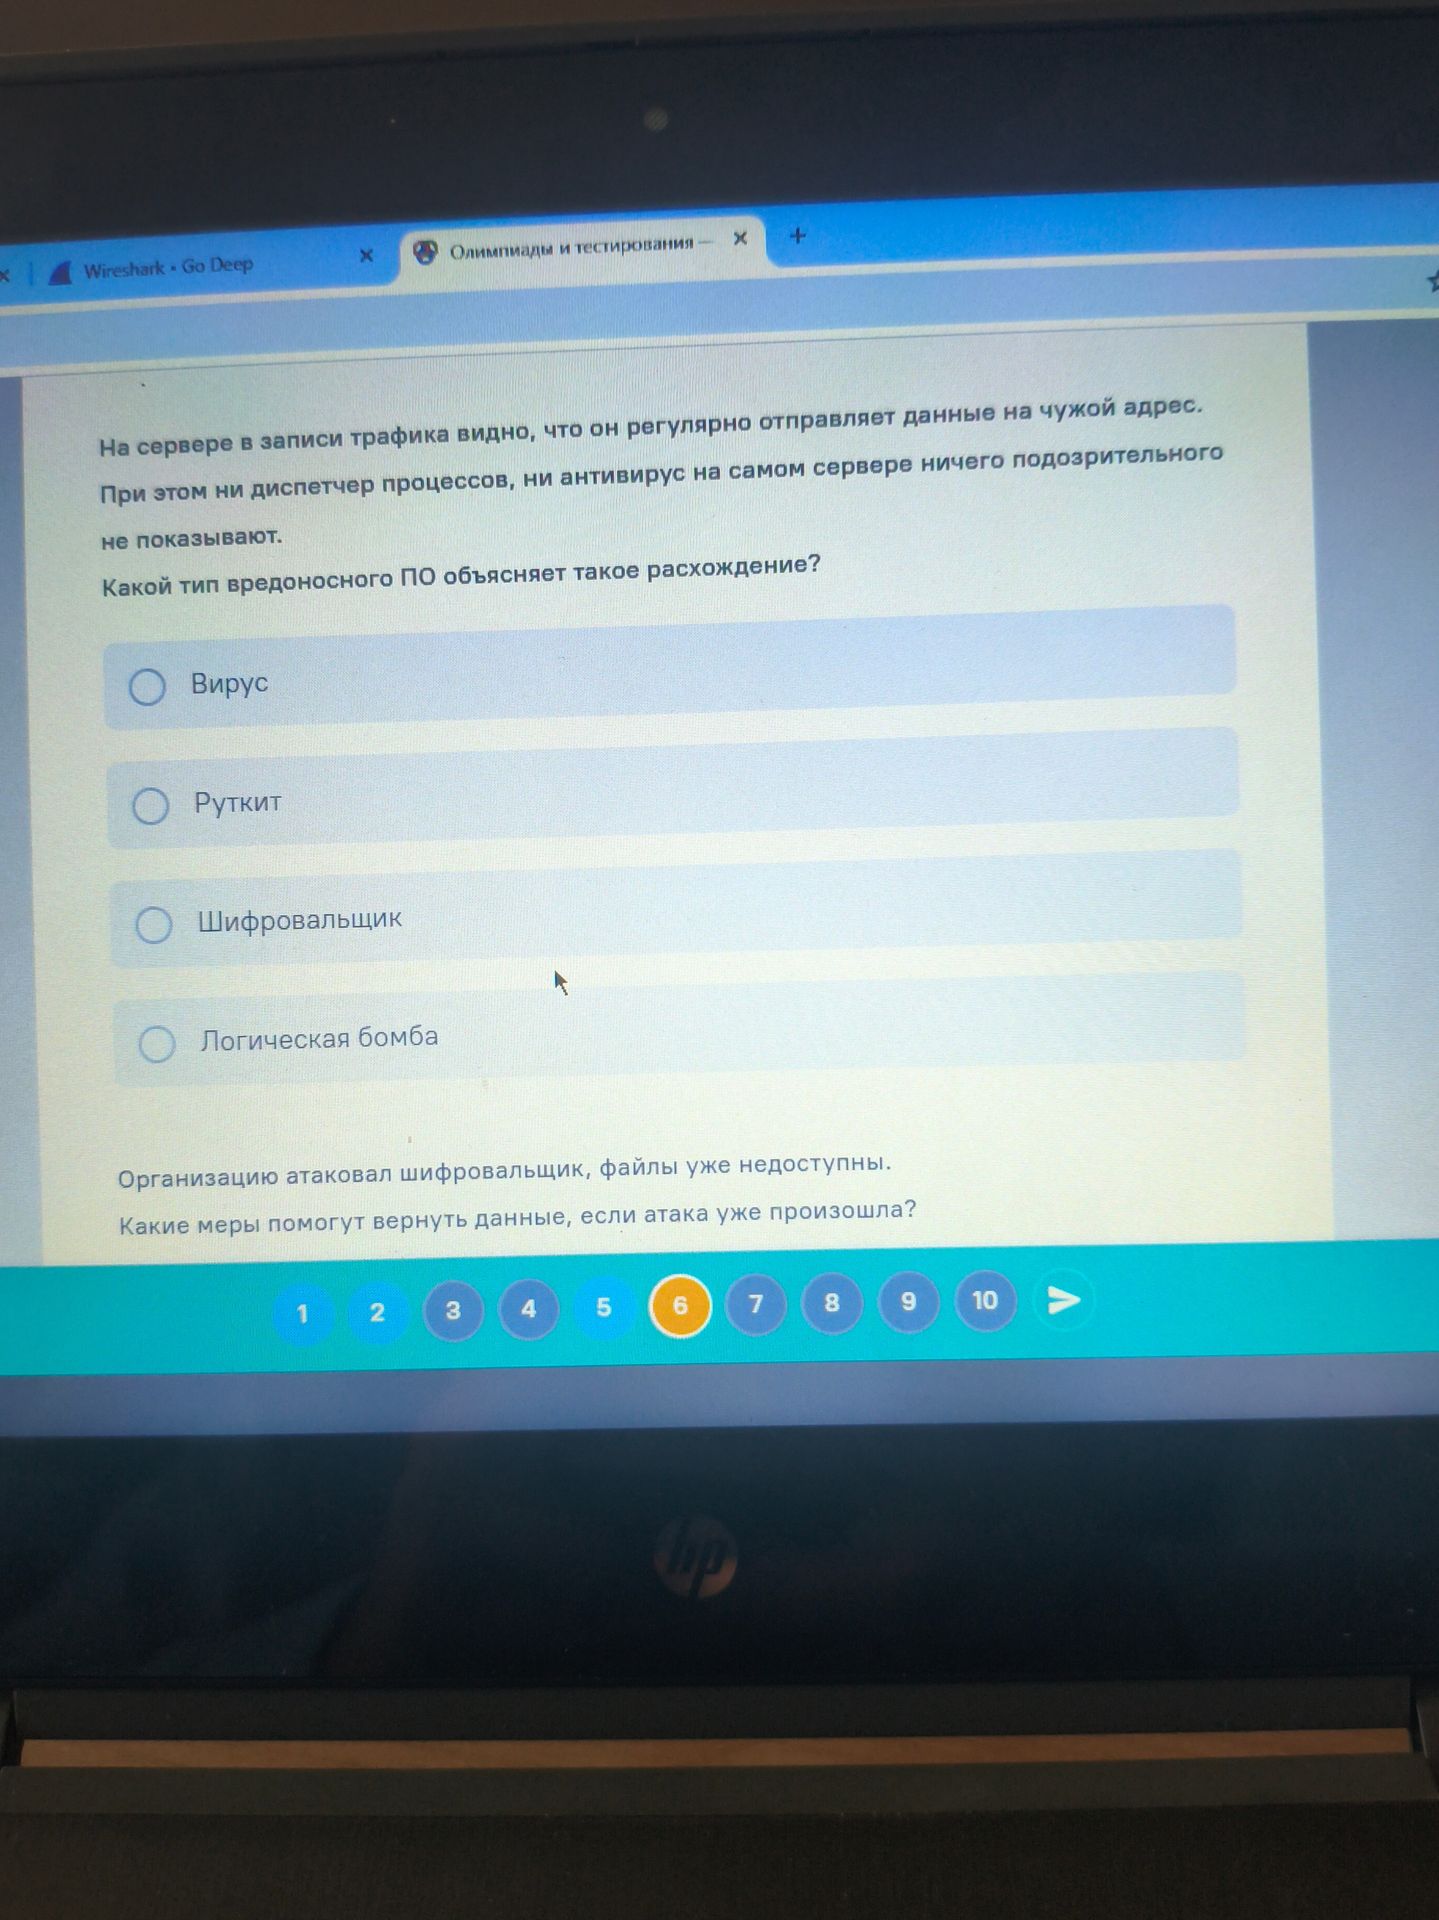
Ответ:
Сначала изолируйте заражённые устройства от сети, чтобы остановить дальнейшее распространение. Затем устраните вредоносное ПО и проверьте резервные копии на чистом устройстве.
Восстановите файлы из резервной копии, созданной до атаки. Если копий нет, проверьте, существует ли для этого шифровальщика надёжный инструмент расшифровки от признанных специалистов по кибербезопасности. Не подключайте резервные копии к заражённой системе до её очистки. Обращение к злоумышленникам не гарантирует возвращения данных.
Сначала изолируйте заражённые устройства от сети, чтобы остановить дальнейшее распространение. Затем устраните вредоносное ПО и проверьте резервные копии на чистом устройстве.
Восстановите файлы из резервной копии, созданной до атаки. Если копий нет, проверьте, существует ли для этого шифровальщика надёжный инструмент расшифровки от признанных специалистов по кибербезопасности. Не подключайте резервные копии к заражённой системе до её очистки. Обращение к злоумышленникам не гарантирует возвращения данных.
