
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
Ответ:
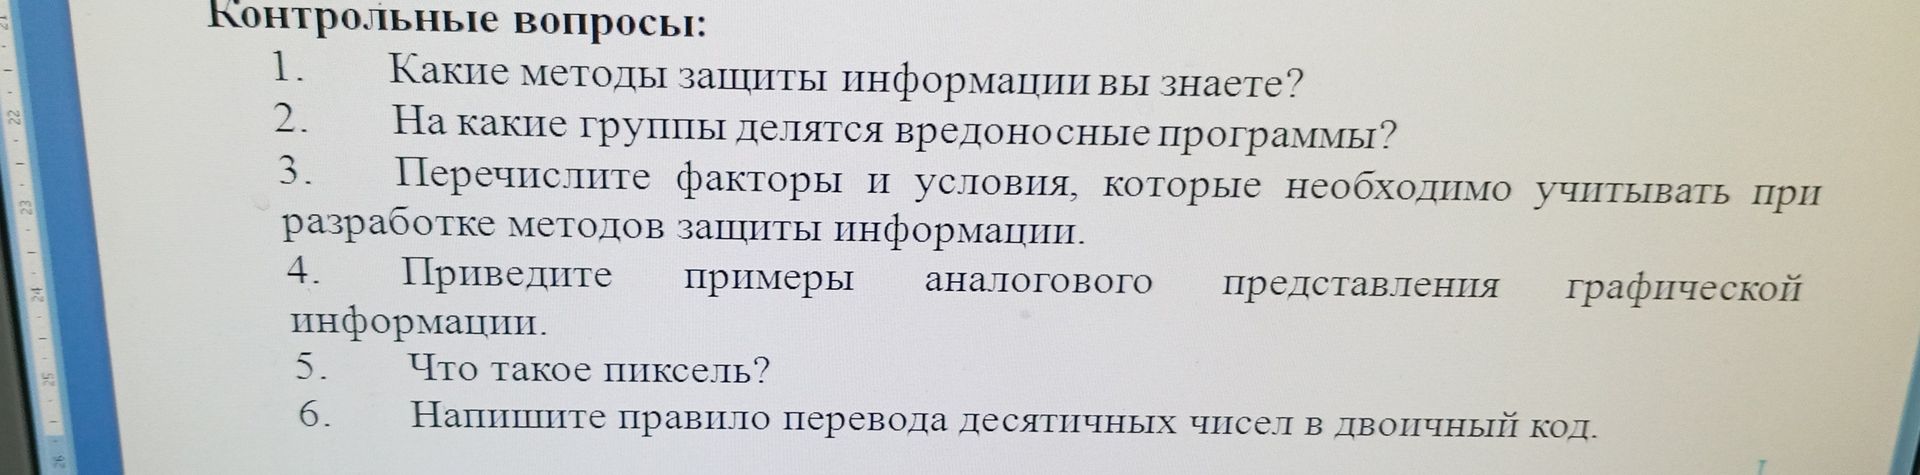
При разработке защиты учитывают:
- ценность, конфиденциальность и важность информации;
- возможные угрозы и нарушителей, а также вероятность и последствия инцидентов;
- уязвимости оборудования, программ и действий пользователей;
- круг пользователей и необходимые им уровни доступа;
- условия хранения, обработки и передачи данных;
- требования законодательства и внутренние правила организации;
- стоимость, надёжность и удобство защитных мер;
- необходимость сохранять доступность данных, создавать резервные копии и восстанавливать работу после сбоев.
