
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
Ответ:
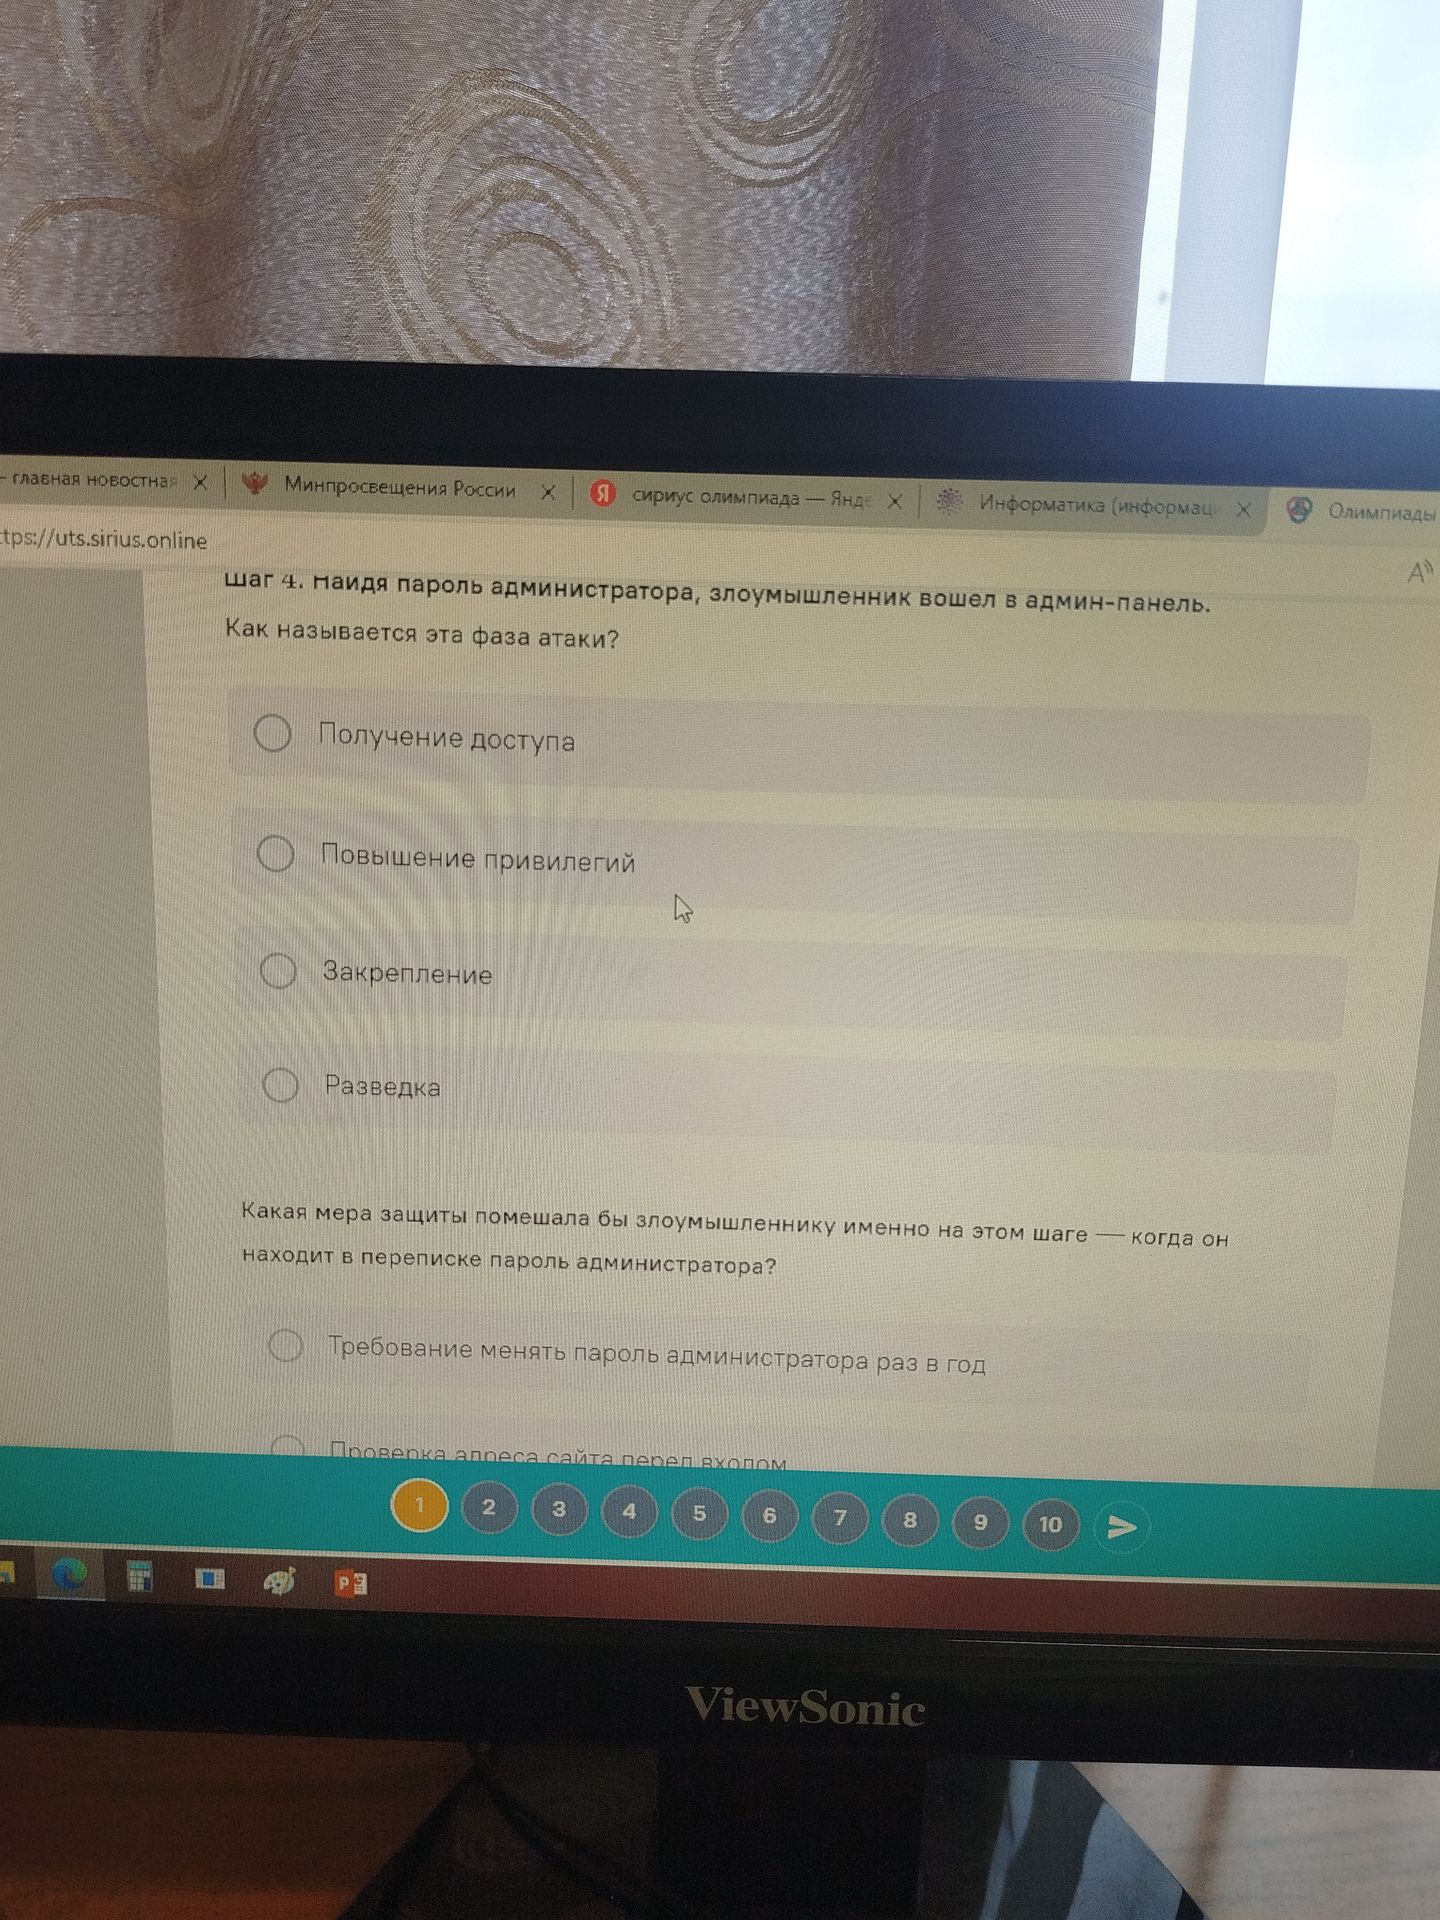
На первом вопросе правильный вариант — «Получение доступа»: злоумышленник использовал найденный пароль для входа в админ-панель.
Чтобы помешать ему на этом шаге, не следует хранить пароли в переписке. Пароли администратора нужно хранить в защищённом менеджере паролей и ограничить к ним доступ. Многофакторная аутентификация дополнительно затруднит вход даже в случае утечки пароля.
Видимые варианты «требование менять пароль администратора раз в год» и «проверка адреса сайта перед входом» не устраняют риск обнаружения пароля в переписке. Остальные варианты ответа на второй вопрос на изображении обрезаны.
Ответ: получение доступа; не хранить пароль администратора в переписке, применять защищённое хранение и многофакторную аутентификацию.
