
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
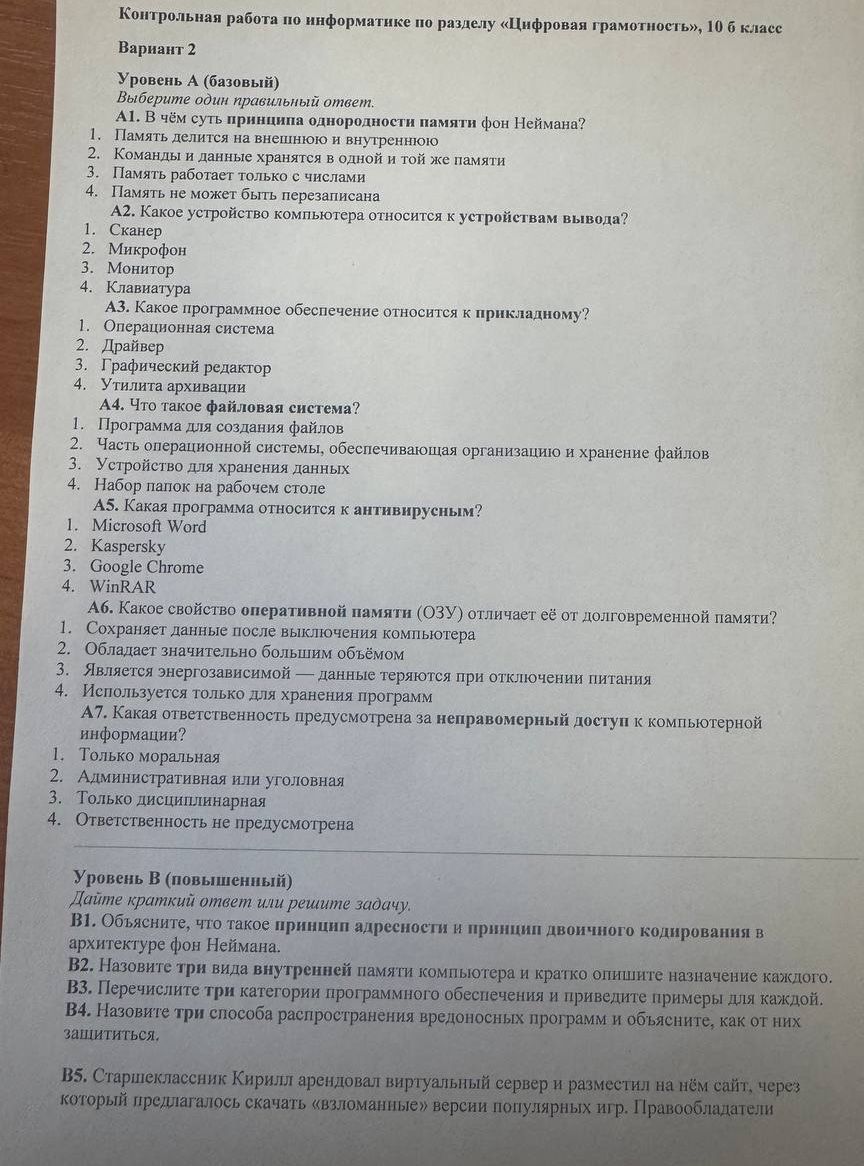
Ответ:
1. Вложения и ссылки в фишинговых письмах или сообщениях. Не открывать неожиданные вложения и ссылки, проверять отправителя.
2. Загрузка программ и файлов с ненадёжных сайтов. Скачивать ПО с официальных источников, проверять файлы антивирусом и не устанавливать сомнительные программы.
3. Заражённые съёмные носители или устройства. Проверять носители антивирусом, отключить автоматический запуск и не подключать неизвестные устройства.
Дополнительно следует своевременно обновлять операционную систему и антивирус, а также регулярно создавать резервные копии важных файлов.
