
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
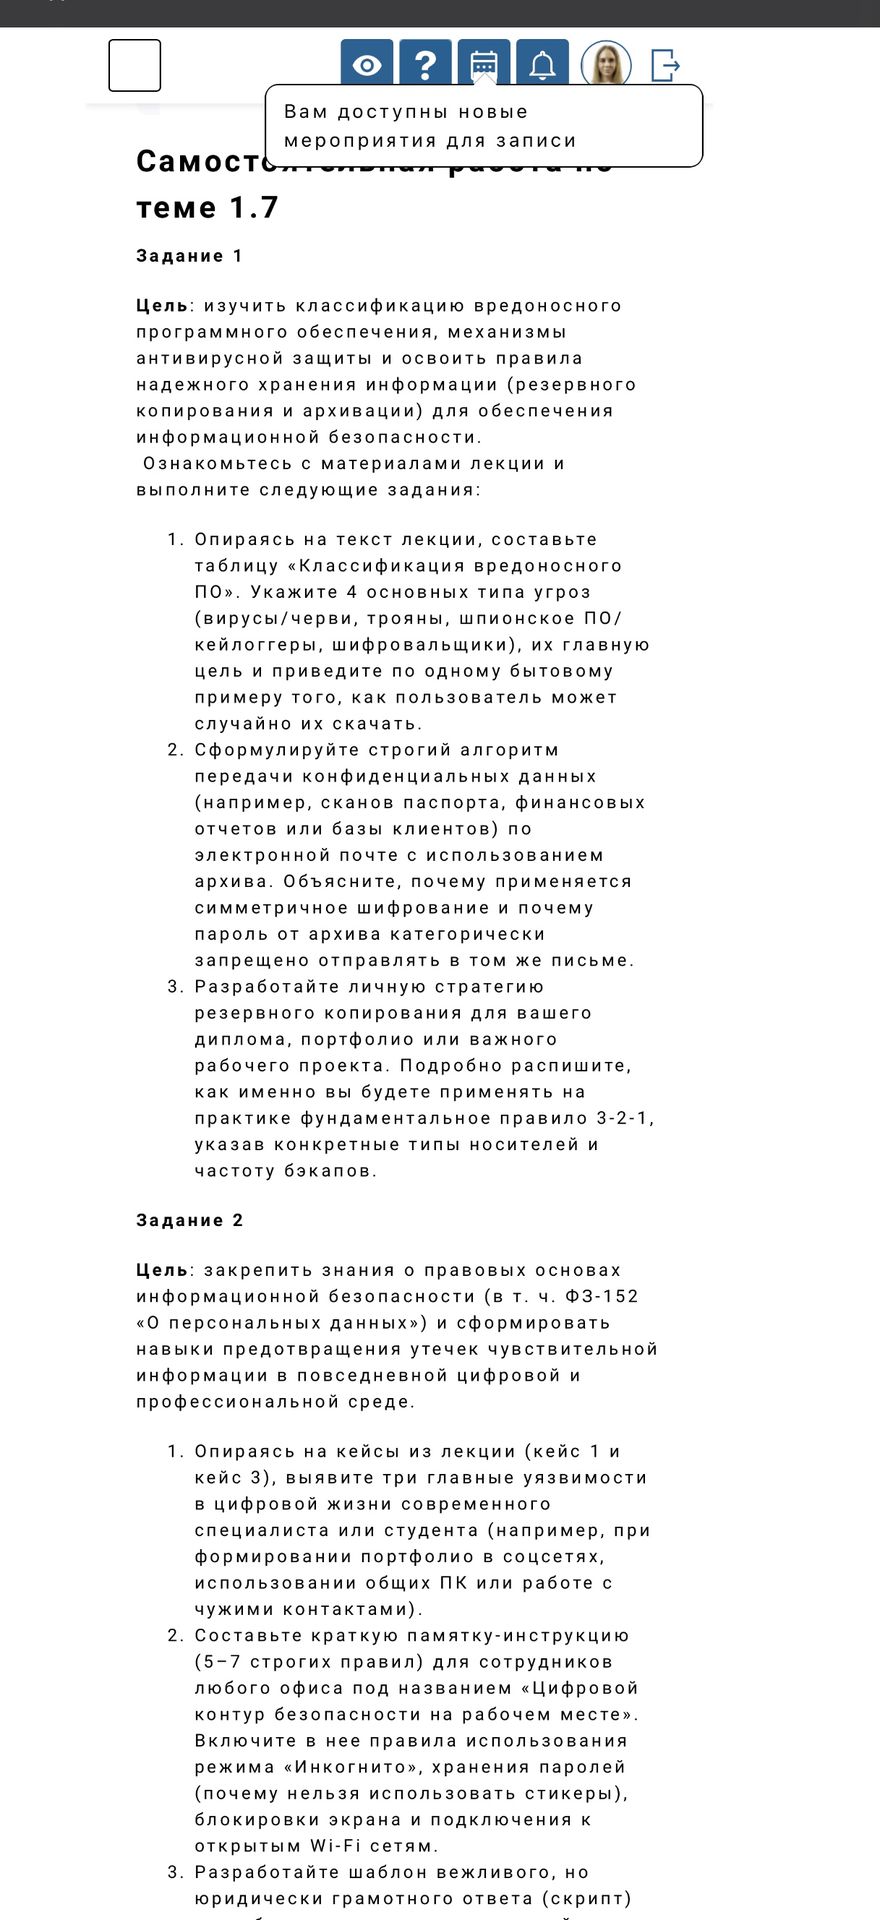
Ответ:
1. Классификация вредоносного ПО
| Тип угрозы | Главная цель | Бытовой пример случайной загрузки |
|---|---|---|
| Вирусы и черви | Вирус внедряется в файлы и распространяется при их запуске; червь способен распространяться по сетям без прикрепления к файлу. Возможные цели — заражение устройств, повреждение данных и дальнейшее распространение. | Пользователь запускает заражённый файл, полученный из сомнительного источника, или устанавливает приложение с неофициального сайта. |
| Трояны | Маскируются под полезные программы, чтобы получить доступ к устройству или выполнить нежелательные действия. | Пользователь скачивает «бесплатную» программу-активатор с неизвестного сайта. |
| Шпионское ПО и кейлоггеры | Скрытно собирают сведения о действиях пользователя; кейлоггер может записывать нажатия клавиш. | Пользователь устанавливает приложение или расширение браузера из непроверенного источника. |
| Шифровальщики | Шифруют файлы, после чего злоумышленники могут требовать плату за их восстановление. | Пользователь открывает вредоносное вложение в неожиданном письме или запускает файл из него. |
Примеры описывают распространённые ситуации, но само происхождение файла не всегда позволяет определить, безопасен ли он. Не открывайте неожиданные вложения, проверяйте источник загрузки и используйте обновлённую защиту устройства.
2. Безопасная передача конфиденциальных данных по электронной почте
- Проверьте, что отправка этих сведений разрешена, а адрес получателя введён верно. Передавайте только необходимые данные.
- Создайте архив с надёжным современным шифрованием, например AES-256, используя проверенную программу. Установите длинный уникальный пароль.
- По возможности проверьте архив на вредоносное ПО и убедитесь, что он открывается. Не оставляйте незашифрованные копии в общедоступных папках.
- Отправьте архив на проверенный адрес электронной почты. В теме и тексте письма не указывайте пароль или лишние чувствительные сведения.
- Передайте пароль получателю отдельно по согласованному каналу, например при личном звонке или через защищённый мессенджер. Убедитесь, что канал и личность получателя проверены.
- После передачи удалите ненужные временные копии и соблюдайте установленный порядок хранения и удаления документов.
При симметричном шифровании один секретный ключ используется и для шифрования, и для расшифрования. Оно подходит для архивов и обычно позволяет эффективно защищать файлы. Безопасность зависит от надёжности пароля, способа его передачи и выбранного алгоритма. Если пароль отправить в том же письме, получивший доступ к письму сможет получить и архив, и средство его открытия. Разделение каналов снижает этот риск.
3. Условный пример стратегии резервного копирования диплома
Поскольку личные данные о проекте не заданы, ниже приведён условный план. Типы носителей и расписание нужно заменить на подходящие для вашего проекта.
- Первая копия: рабочие файлы диплома храню на основном ноутбуке.
- Вторая копия: каждый день после работы сохраняю обновлённую копию на внешний USB-накопитель или внешний SSD. После копирования отключаю носитель от компьютера.
- Третья копия: раз в день или после существенных изменений загружаю копию в защищённое облачное хранилище с многофакторной аутентификацией. Если правила учебного заведения не разрешают облачное хранение, использую второй отдельный внешний носитель, хранящийся в другом месте.
- Проверка: раз в месяц открываю несколько файлов из резервных копий и проверяю, что их можно восстановить. Перед важными изменениями создаю дополнительную копию.
- Защита: ограничиваю доступ к копиям, использую уникальные пароли и не подключаю носитель с резервной копией без необходимости.
Правило 3-2-1 означает три копии данных, хранение на двух разных типах носителей и как минимум одну копию отдельно от основного устройства, например вне дома или в облаке. В предложенном плане это исходные файлы, внешний накопитель и удалённая копия.
