
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
Ответ:
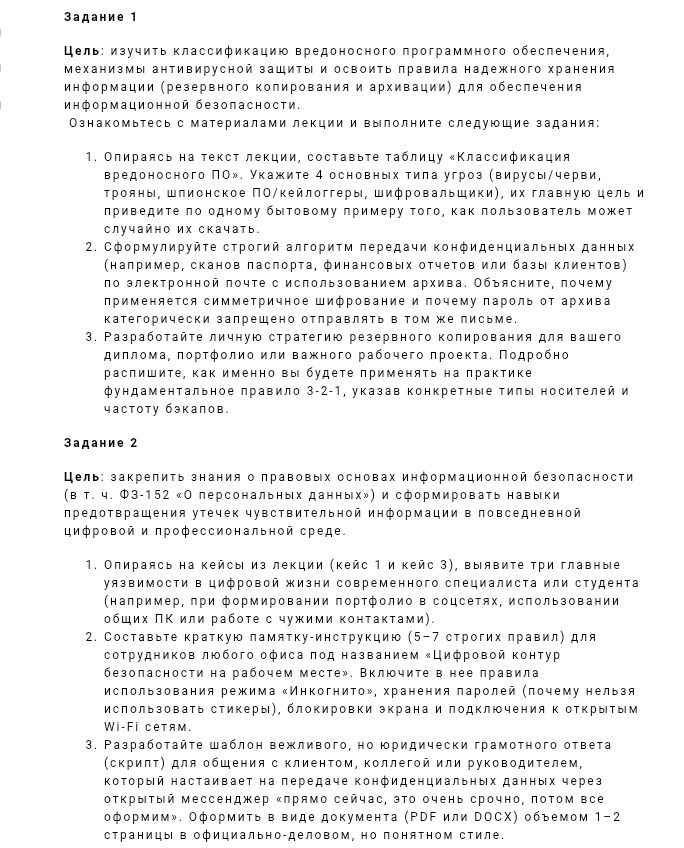
1. Классификация вредоносного ПО
| Тип угрозы | Главная цель | Бытовой пример случайной загрузки |
|---|---|---|
| Вирусы и черви | Вирус внедряется в файлы и распространяется при их запуске; червь может распространяться по сети самостоятельно. Возможные последствия — повреждение данных и нарушение работы устройства. | Пользователь запускает заражённое вложение из неожиданного письма или скачанный с неофициального сайта установщик. |
| Трояны | Маскируются под полезные программы и могут выполнять скрытые нежелательные действия, например открыть злоумышленнику доступ к устройству. | Пользователь устанавливает «бесплатную» программу с неизвестного сайта, отключив предупреждение системы. |
| Шпионское ПО и кейлоггеры | Скрытно собирают данные пользователя; кейлоггер может записывать нажатия клавиш, включая вводимые учётные данные. | Пользователь скачивает сомнительное приложение или расширение браузера, запрашивающее избыточные разрешения. |
| Шифровальщики | Шифруют файлы и препятствуют доступу к ним; злоумышленники могут требовать плату за восстановление. | Пользователь открывает заражённый документ из письма, выданного за счёт или доставку. |
Это примеры возможных сценариев, а не гарантия, что файл заражён. Не открывайте неожиданные вложения и загружайте программы только из проверенных источников.
2. Алгоритм безопасной передачи конфиденциальных данных
- Убедиться, что передача разрешена, получатель проверен, а объём данных минимален. Не отправлять данные посторонним адресатам и не использовать общедоступные ссылки.
- Создать архив с надёжным современным шифрованием, например AES-256, если его поддерживают выбранные архиватор и получатель. Задать уникальный длинный пароль, не используемый в других сервисах.
- Проверить архив антивирусной защитой и убедиться, что в нём находятся только нужные файлы. Название письма и архива не должно раскрывать лишние персональные сведения.
- Отправить архив на подтверждённый адрес получателя. В сообщении не указывать пароль и не помещать его в тот же архив или письмо.
- Передать пароль отдельно по независимому каналу связи — например, лично или при звонке на заранее известный номер. Не отправлять его сообщением в той же почтовой переписке.
- Получить подтверждение получения, после чего удалить лишние временные копии в соответствии с правилами организации и требованиями закона. Если отправлено не тому адресату, немедленно сообщить ответственному за информационную безопасность.
Симметричное шифрование подходит для архива, потому что один и тот же секретный ключ позволяет зашифровать и расшифровать данные и обычно обеспечивает быстрое шифрование больших файлов. Получателю нужен тот же пароль. Если отправить пароль в том же письме, человек, получивший доступ к письму, сможет получить и архив, и ключ к нему; раздельные каналы уменьшают этот риск.
3. Условный план резервного копирования проекта
Ниже — пример для диплома или рабочего проекта. Подставьте свои устройства и расписание, сохранив принцип: три копии данных, на двух разных типах носителей, одна копия вне основного места хранения.
- Основная копия: рабочие файлы хранятся на компьютере. После каждого рабочего дня сохраняю изменения; важные версии дополнительно сохраняю отдельными датированными файлами.
- Вторая копия: ежедневно после работы создаю резервную копию на внешнем SSD или HDD. Диск отключаю после копирования, чтобы вредоносная программа на компьютере не могла одновременно повредить резервную копию.
- Третья, удалённая копия: раз в неделю загружаю зашифрованную копию в надёжное облачное хранилище с многофакторной аутентификацией либо храню её на отдельном носителе в другом безопасном месте. Если облако не разрешено правилами организации, использую удалённый физический носитель.
- Проверка: раз в месяц восстанавливаю несколько файлов в отдельную папку и проверяю, что они открываются. После крупных изменений проекта делаю дополнительную копию.
- Защита: включаю многофакторную аутентификацию для облака, ограничиваю доступ, использую уникальные пароли и не подключаю резервный диск без необходимости. Не храню пароль от зашифрованной копии рядом с ней.
Раз в месяц проверяю, что все три копии актуальны, открываются и физически или логически разделены. Резервную копию не считаю надёжной, пока не проверено восстановление.
