
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
Ответ:
📍Тапни предложение — включится подсветка для легкого переноса текста в тетрадь.
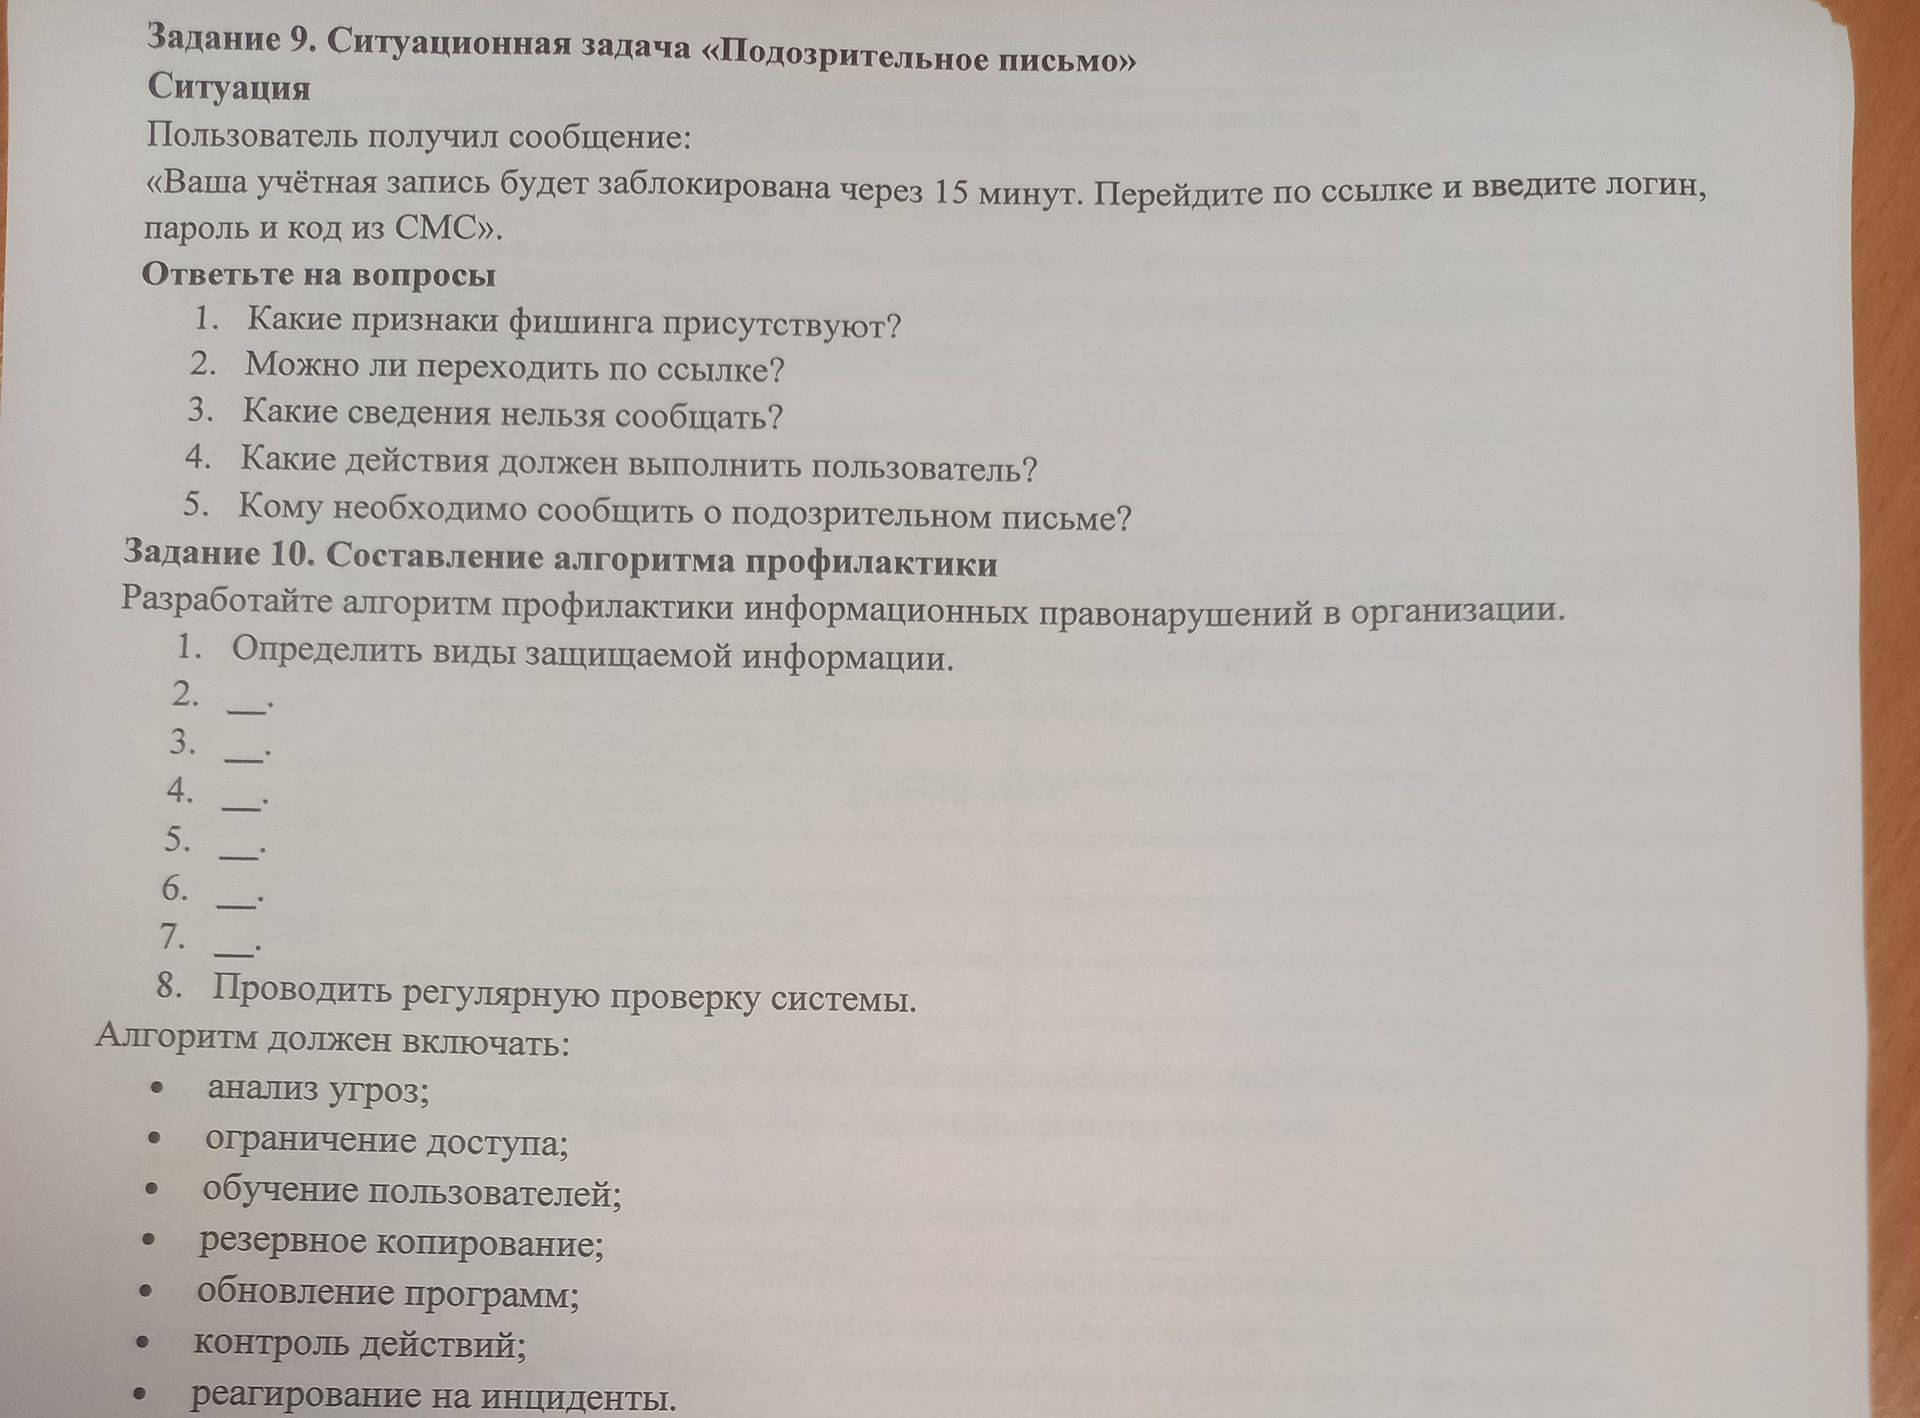
- Определить виды защищаемой информации.
- Провести анализ угроз и оценить риски для каждого вида информации.
- Ограничить доступ: предоставить пользователям только необходимые для работы права и защитить учётные записи.
- Обучить пользователей правилам информационной безопасности, защите персональных и иных охраняемых данных и распознаванию подозрительных сообщений.
- Настроить регулярное резервное копирование защищаемой информации и проверять возможность её восстановления.
- Своевременно устанавливать обновления операционных систем и программ.
- Организовать контроль действий в информационных системах и порядок реагирования на инциденты: выявлять и фиксировать инцидент, сообщать ответственным специалистам и принимать меры для ограничения последствий.
- Проводить регулярную проверку системы.
- Определить виды защищаемой информации.
- Провести анализ угроз и оценить риски для каждого вида информации.
- Ограничить доступ: предоставить пользователям только необходимые для работы права и защитить учётные записи.
- Обучить пользователей правилам информационной безопасности, защите персональных и иных охраняемых данных и распознаванию подозрительных сообщений.
- Настроить регулярное резервное копирование защищаемой информации и проверять возможность её восстановления.
- Своевременно устанавливать обновления операционных систем и программ.
- Организовать контроль действий в информационных системах и порядок реагирования на инциденты: выявлять и фиксировать инцидент, сообщать ответственным специалистам и принимать меры для ограничения последствий.
- Проводить регулярную проверку системы.
