
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
Ответ:
📍Тапни предложение — включится подсветка для легкого переноса текста в тетрадь.
Политика информационной безопасности организации
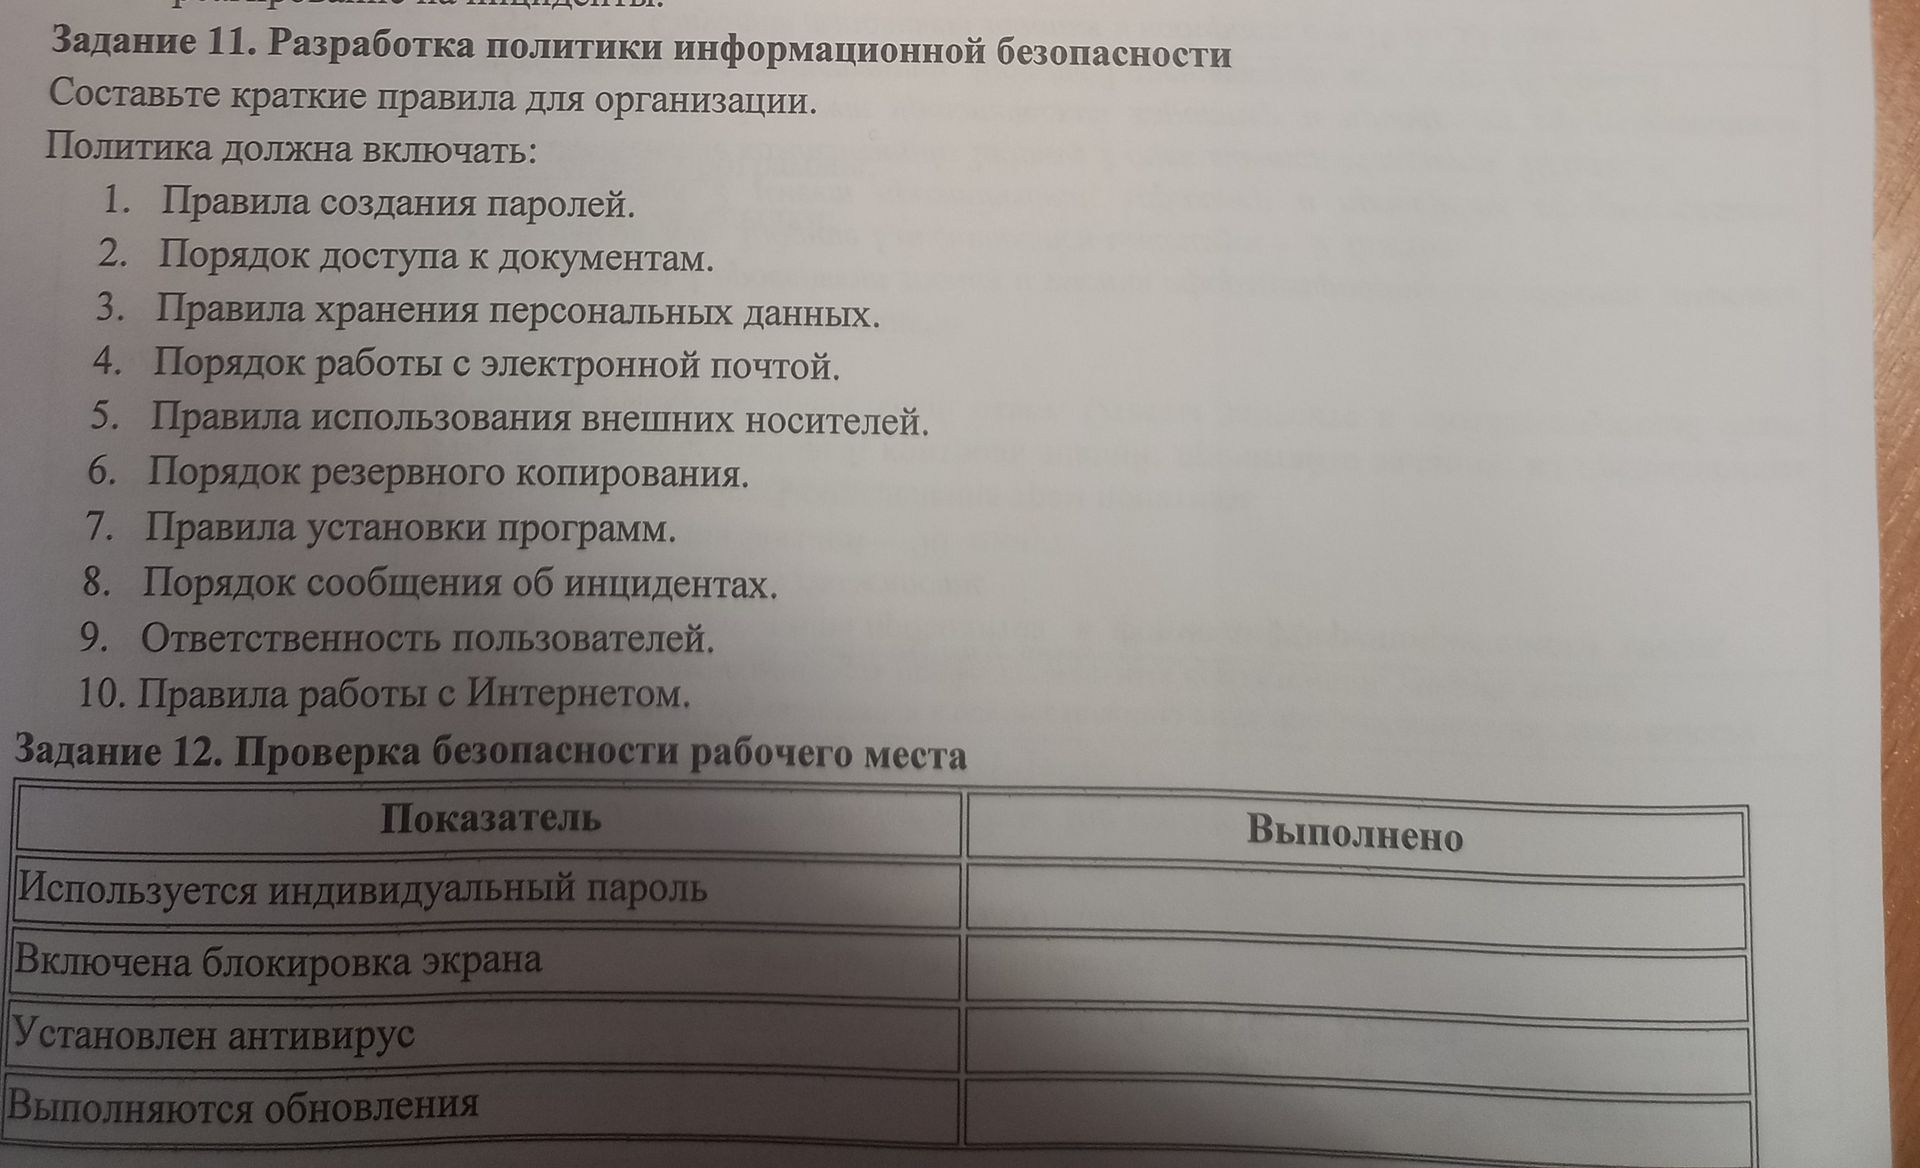
- Создание паролей. Пароль должен содержать не менее 12 символов, включать прописные и строчные буквы, цифры и специальные знаки. Нельзя использовать имя, дату рождения и простые комбинации. Пароли запрещается сообщать другим лицам и повторно использовать для разных систем. Рекомендуется включать многофакторную аутентификацию.
- Доступ к документам. Доступ предоставляется только сотрудникам, которым он необходим для работы. Для конфиденциальных документов применяются индивидуальные учетные записи и разграничение прав. При увольнении или переводе сотрудника его права своевременно отменяются или изменяются.
- Хранение персональных данных. Персональные данные хранятся только в предназначенных для этого информационных системах. Доступ к ним ограничивается, а передача третьим лицам допускается только при наличии законного основания. Бумажные документы хранятся в закрывающихся шкафах, электронные — с использованием защиты и резервного копирования.
- Работа с электронной почтой. Нельзя открывать подозрительные ссылки и вложения, отвечать на письма с неизвестных адресов и сообщать по почте пароли или иные секретные сведения. Перед отправкой необходимо проверить адресата и вложения. Подозрительные письма следует передавать ответственному сотруднику.
- Использование внешних носителей. Разрешается применять только зарегистрированные и проверенные носители. Перед открытием файлов носитель необходимо проверить антивирусом. Запрещается подключать неизвестные устройства и копировать на носители конфиденциальную информацию без разрешения.
- Резервное копирование. Важные данные копируются регулярно по утвержденному графику. Резервные копии хранятся отдельно от основной системы и защищаются от несанкционированного доступа. Периодически проверяется возможность восстановления данных.
- Установка программ. Устанавливать можно только разрешенное и лицензионное программное обеспечение из надежных источников. Установка выполняется ответственным сотрудником или с его согласия. Запрещается использовать нелицензионные программы и самостоятельно отключать средства защиты.
- Сообщение об инцидентах. О потере устройства, заражении вирусом, подозрительном письме, утечке данных или несанкционированном доступе необходимо немедленно сообщить ответственному за информационную безопасность. Нельзя самостоятельно удалять следы инцидента или скрывать его.
- Ответственность пользователей. Пользователи обязаны соблюдать настоящие правила, защищать свои учетные данные и проходить обучение. За нарушение требований применяются меры ответственности в соответствии с законодательством и локальными актами организации.
- Работа с Интернетом. Интернет используется в рабочих целях и с соблюдением законодательства. Запрещается посещать опасные сайты, скачивать неизвестные файлы, передавать служебную информацию через незащищенные сервисы и устанавливать программы из непроверенных источников. При работе вне организации следует использовать защищенное соединение.
Ответ: политика включает десять правил, обеспечивающих защиту учетных записей, документов, персональных данных, устройств и информационных систем организации.
Политика информационной безопасности организации
- Создание паролей. Пароль должен содержать не менее 12 символов, включать прописные и строчные буквы, цифры и специальные знаки. Нельзя использовать имя, дату рождения и простые комбинации. Пароли запрещается сообщать другим лицам и повторно использовать для разных систем. Рекомендуется включать многофакторную аутентификацию.
- Доступ к документам. Доступ предоставляется только сотрудникам, которым он необходим для работы. Для конфиденциальных документов применяются индивидуальные учетные записи и разграничение прав. При увольнении или переводе сотрудника его права своевременно отменяются или изменяются.
- Хранение персональных данных. Персональные данные хранятся только в предназначенных для этого информационных системах. Доступ к ним ограничивается, а передача третьим лицам допускается только при наличии законного основания. Бумажные документы хранятся в закрывающихся шкафах, электронные — с использованием защиты и резервного копирования.
- Работа с электронной почтой. Нельзя открывать подозрительные ссылки и вложения, отвечать на письма с неизвестных адресов и сообщать по почте пароли или иные секретные сведения. Перед отправкой необходимо проверить адресата и вложения. Подозрительные письма следует передавать ответственному сотруднику.
- Использование внешних носителей. Разрешается применять только зарегистрированные и проверенные носители. Перед открытием файлов носитель необходимо проверить антивирусом. Запрещается подключать неизвестные устройства и копировать на носители конфиденциальную информацию без разрешения.
- Резервное копирование. Важные данные копируются регулярно по утвержденному графику. Резервные копии хранятся отдельно от основной системы и защищаются от несанкционированного доступа. Периодически проверяется возможность восстановления данных.
- Установка программ. Устанавливать можно только разрешенное и лицензионное программное обеспечение из надежных источников. Установка выполняется ответственным сотрудником или с его согласия. Запрещается использовать нелицензионные программы и самостоятельно отключать средства защиты.
- Сообщение об инцидентах. О потере устройства, заражении вирусом, подозрительном письме, утечке данных или несанкционированном доступе необходимо немедленно сообщить ответственному за информационную безопасность. Нельзя самостоятельно удалять следы инцидента или скрывать его.
- Ответственность пользователей. Пользователи обязаны соблюдать настоящие правила, защищать свои учетные данные и проходить обучение. За нарушение требований применяются меры ответственности в соответствии с законодательством и локальными актами организации.
- Работа с Интернетом. Интернет используется в рабочих целях и с соблюдением законодательства. Запрещается посещать опасные сайты, скачивать неизвестные файлы, передавать служебную информацию через незащищенные сервисы и устанавливать программы из непроверенных источников. При работе вне организации следует использовать защищенное соединение.
Ответ: политика включает десять правил, обеспечивающих защиту учетных записей, документов, персональных данных, устройств и информационных систем организации.
