
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
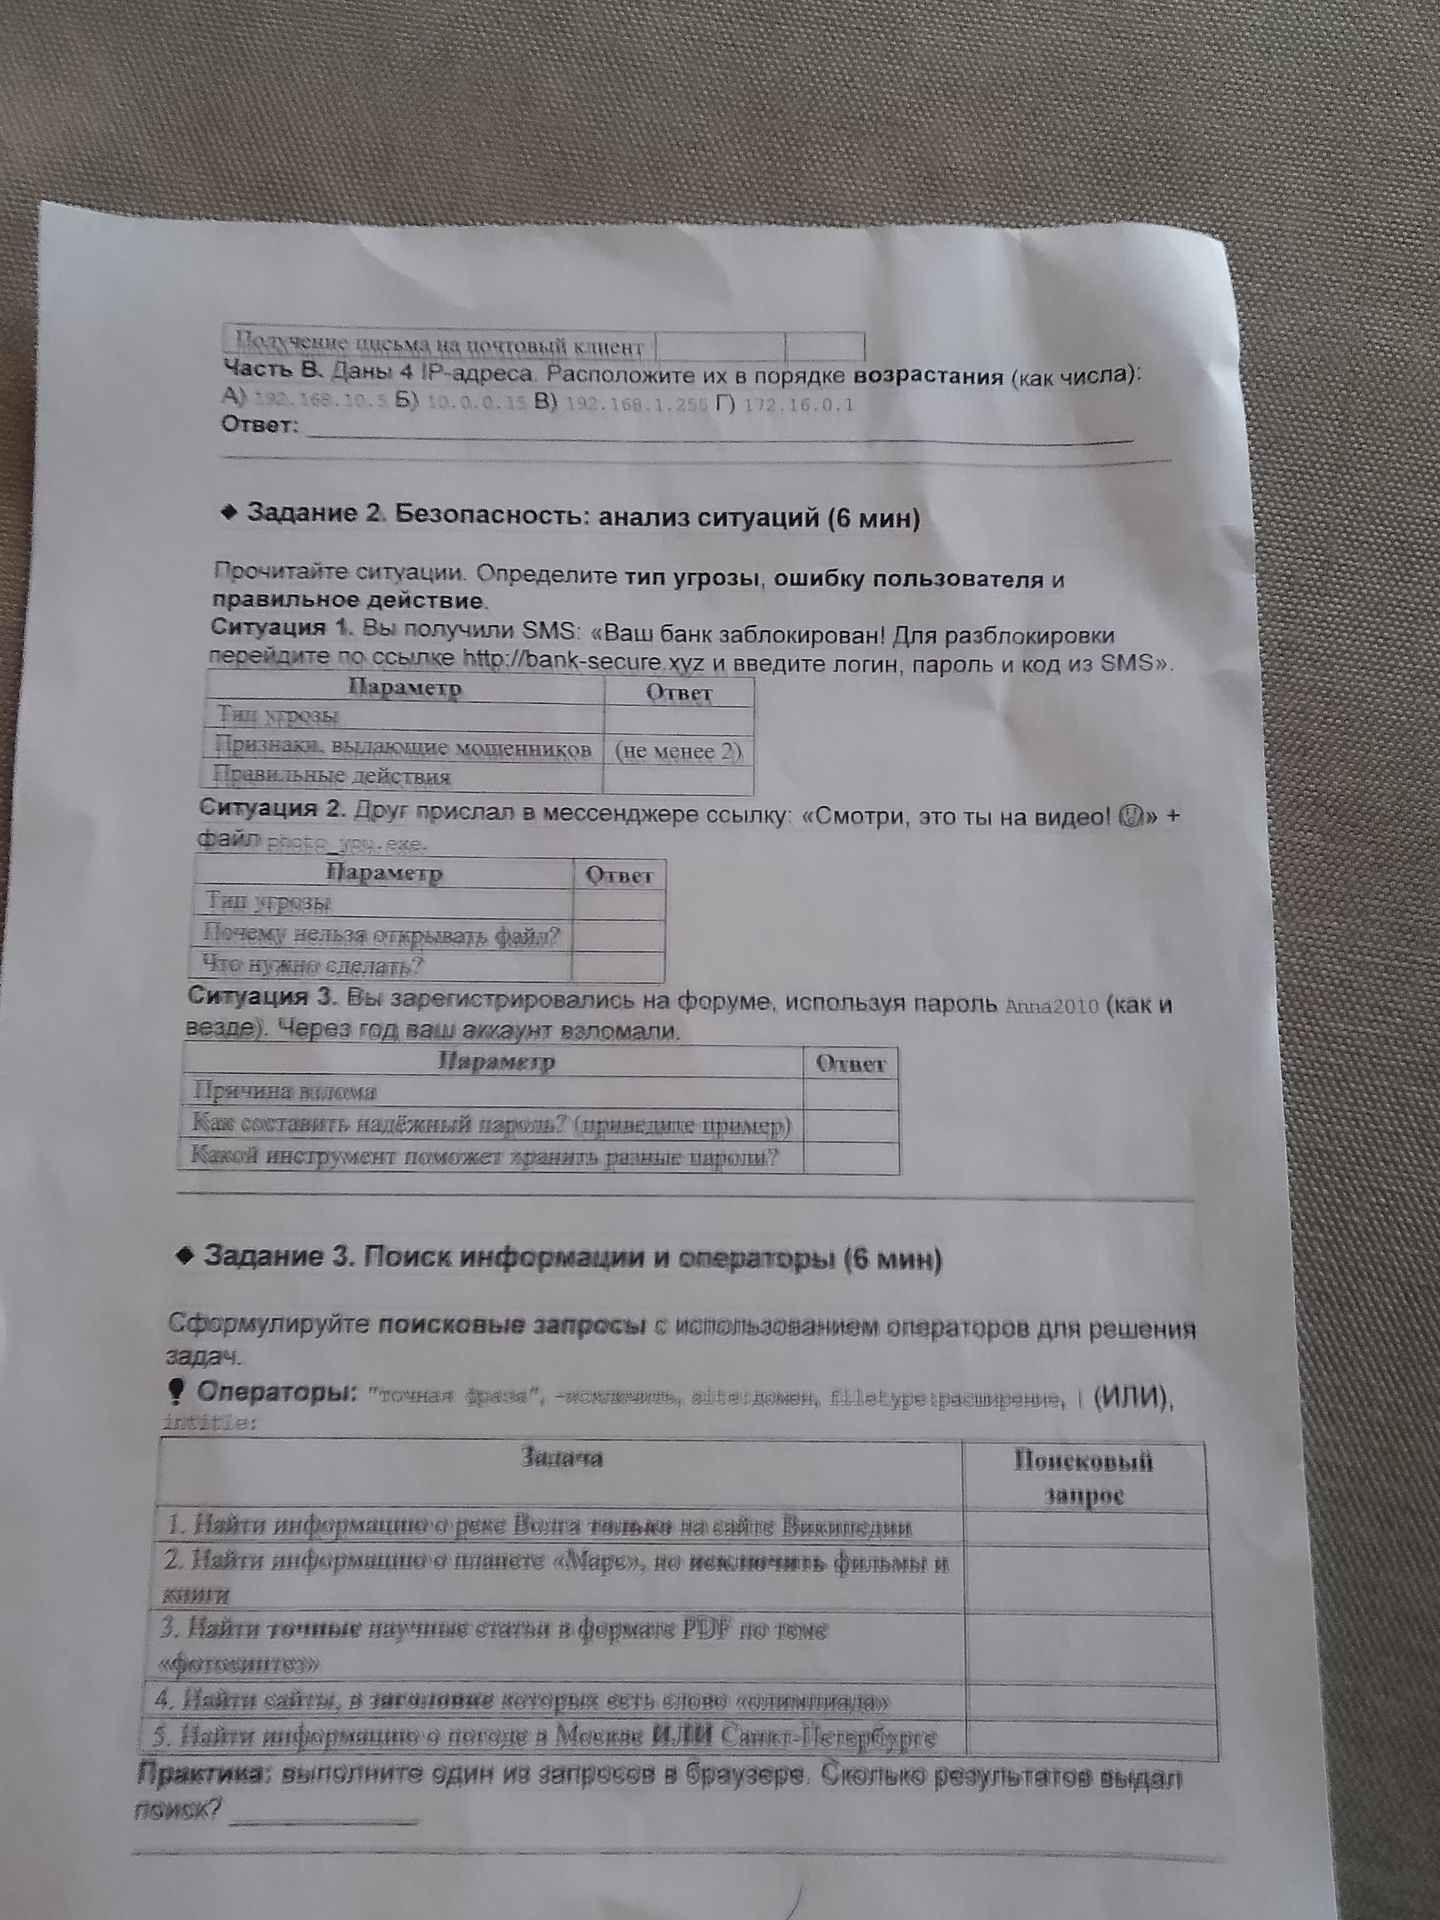
Ответ:
Ситуация 1
Тип угрозы: фишинг (мошенническое SMS, или смishing), направленный на кражу учётных данных.
Признаки мошенничества: сообщение пугает блокировкой и торопит; ссылка ведёт на подозрительный домен bank-secure.xyz, а не на официальный адрес банка; запрашиваются пароль и код из SMS, которые нельзя сообщать посторонним.
Правильные действия: не переходить по ссылке и ничего не вводить; связаться с банком через официальный номер, приложение или сайт, набранный самостоятельно; удалить сообщение и сообщить о нём банку.
Ситуация 2
Тип угрозы: возможное распространение вредоносной программы под видом видео, а также обманная ссылка.
Файл с расширением .exe — исполняемая программа, а не обычный видеофайл. Сообщение могло быть отправлено со взломанного аккаунта друга.
Что сделать: не открывать файл и ссылку; уточнить у друга другим способом, отправлял ли он их; удалить подозрительное сообщение и проверить устройство защитной программой.
Ситуация 3
Причина взлома: пароль Anna2010 предсказуем и использован повторно. Если он стал известен злоумышленникам из-за утечки на одном сайте, они могли проверить его и на других сервисах.
Надёжный пароль: длинный, уникальный для каждого сайта и не связанный с личными данными. Например, условный пример: V7!mQ2#rL9pX4. Не используйте этот пример как свой реальный пароль.
Инструмент для хранения: менеджер паролей; включите многофакторную аутентификацию, если она доступна.
