
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
Ответ:
📍Тапни предложение — включится подсветка для легкого переноса текста в тетрадь.
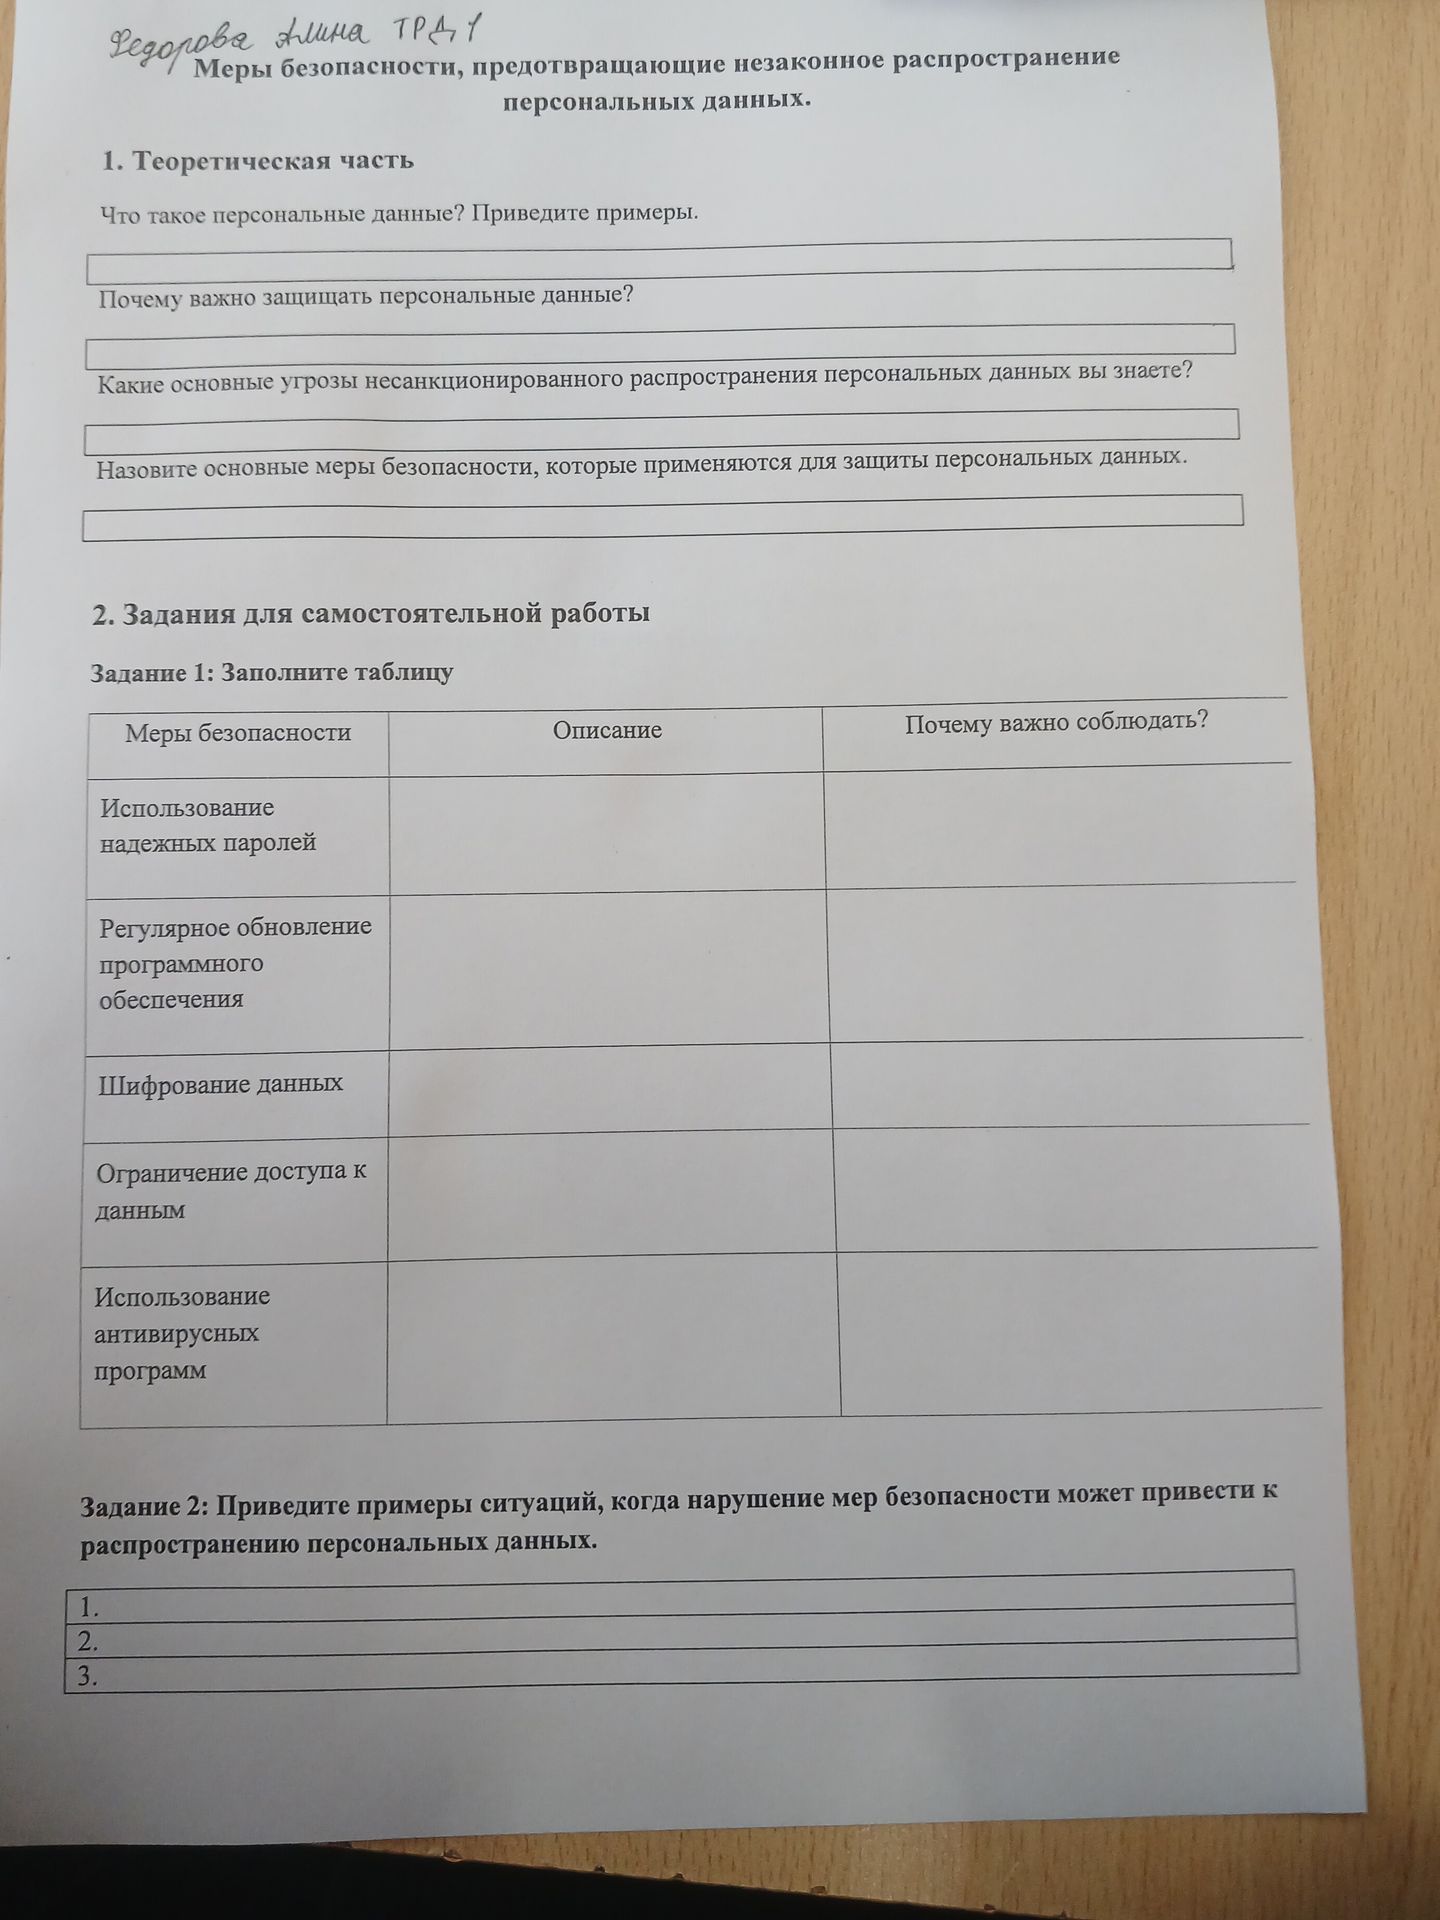
- Человек использует простой пароль, например дату рождения, и тот же пароль для нескольких сайтов. Злоумышленник подбирает его и получает доступ к аккаунтам, содержащим персональные данные.
- Пользователь открывает вложение из подозрительного письма. Вредоносная программа заражает компьютер и отправляет сохранённые документы и пароли посторонним лицам.
- Сотрудник отправляет таблицу с данными клиентов не тому адресату или публикует её в открытом доступе. Персональные данные становятся доступными посторонним людям.
- Человек использует простой пароль, например дату рождения, и тот же пароль для нескольких сайтов. Злоумышленник подбирает его и получает доступ к аккаунтам, содержащим персональные данные.
- Пользователь открывает вложение из подозрительного письма. Вредоносная программа заражает компьютер и отправляет сохранённые документы и пароли посторонним лицам.
- Сотрудник отправляет таблицу с данными клиентов не тому адресату или публикует её в открытом доступе. Персональные данные становятся доступными посторонним людям.
