
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
Ответ:
Примеры ниже условные: выберите тот, который ближе к вашему опыту, или замените место своим.
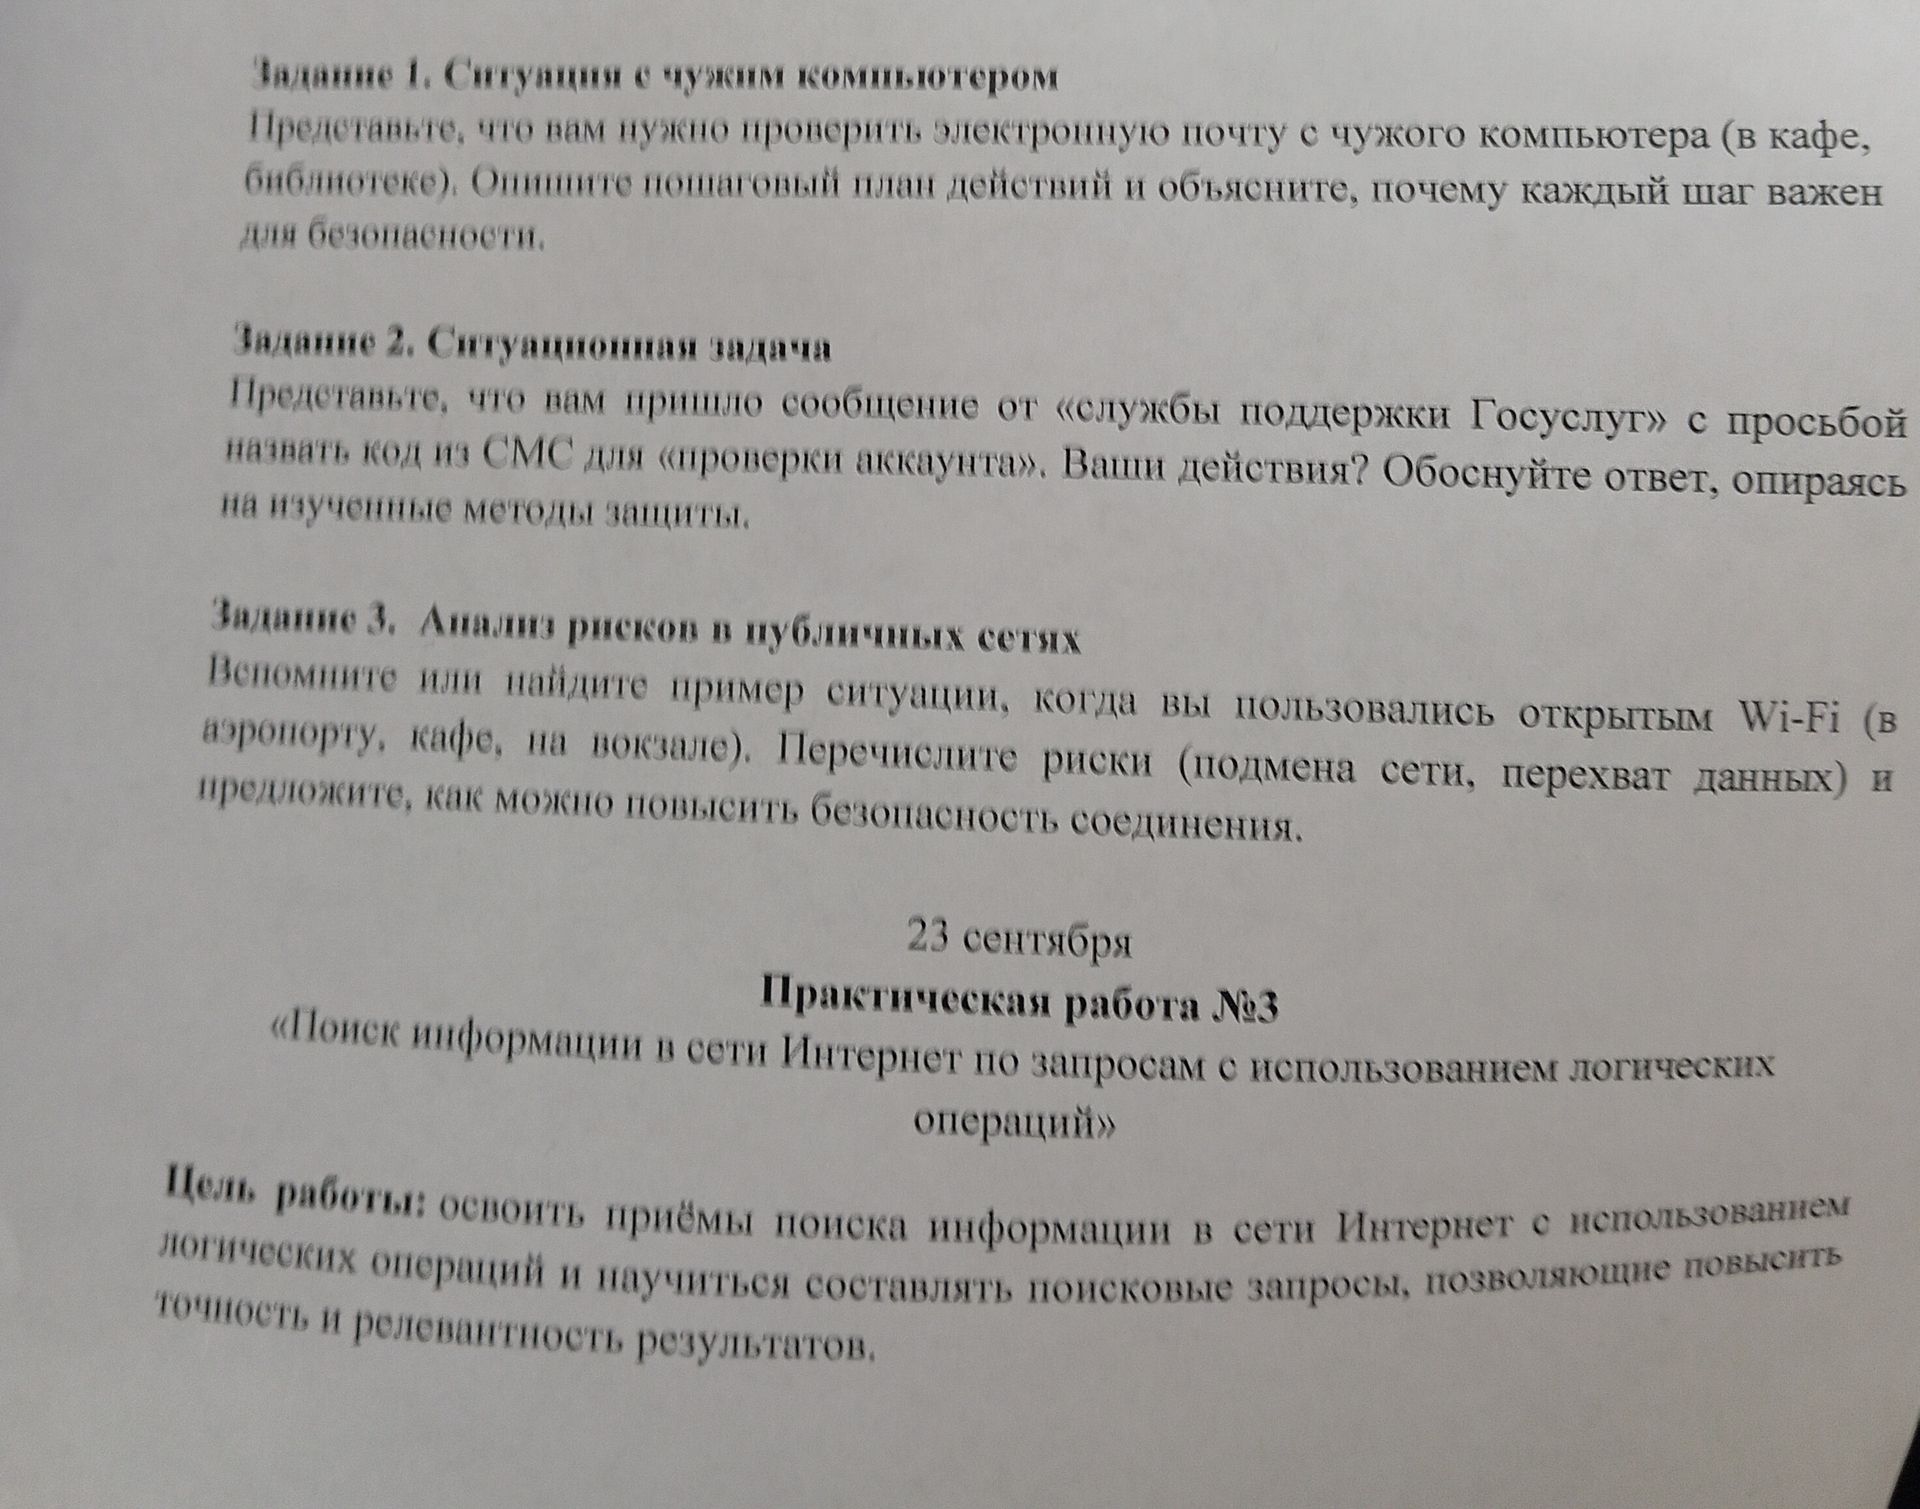
Вариант 1 — кафе. Посетитель подключился к сети с названием, похожим на название кафе. Злоумышленник мог создать поддельную точку доступа и попытаться перехватить незашифрованный обмен данными. Следует уточнить точное название сети у сотрудников, не выполнять финансовые операции через незнакомую сеть, использовать защищённые сайты и отключить автоматическое подключение к Wi‑Fi.
Вариант 2 — аэропорт. Путешественник подключился к открытой сети и проверил электронную почту. Возможны поддельная сеть, перехват незашифрованных данных и попытка перенаправить пользователя на мошенническую страницу. Нужно выбирать сеть по официальной информации аэропорта, проверять адрес сайта, не вводить пароли на страницах из неожиданных ссылок и включить многофакторную аутентификацию.
Вариант 3 — вокзал. Пассажир подключился к общей сети, чтобы открыть личный кабинет. Посторонний пользователь сети может попытаться наблюдать за незашифрованным трафиком или выдать себя за точку доступа. Для защиты лучше использовать мобильный интернет или надёжный VPN, не передавать конфиденциальные данные через неизвестную сеть, отключить общий доступ к файлам и после использования забыть сеть.
В любом общественном месте важно устанавливать обновления, использовать уникальные пароли и выходить из аккаунтов на общих устройствах.
Примеры ниже условные: выберите тот, который ближе к вашему опыту, или замените место своим.
Вариант 1 — кафе. Посетитель подключился к сети с названием, похожим на название кафе. Злоумышленник мог создать поддельную точку доступа и попытаться перехватить незашифрованный обмен данными. Следует уточнить точное название сети у сотрудников, не выполнять финансовые операции через незнакомую сеть, использовать защищённые сайты и отключить автоматическое подключение к Wi‑Fi.
Вариант 2 — аэропорт. Путешественник подключился к открытой сети и проверил электронную почту. Возможны поддельная сеть, перехват незашифрованных данных и попытка перенаправить пользователя на мошенническую страницу. Нужно выбирать сеть по официальной информации аэропорта, проверять адрес сайта, не вводить пароли на страницах из неожиданных ссылок и включить многофакторную аутентификацию.
Вариант 3 — вокзал. Пассажир подключился к общей сети, чтобы открыть личный кабинет. Посторонний пользователь сети может попытаться наблюдать за незашифрованным трафиком или выдать себя за точку доступа. Для защиты лучше использовать мобильный интернет или надёжный VPN, не передавать конфиденциальные данные через неизвестную сеть, отключить общий доступ к файлам и после использования забыть сеть.
В любом общественном месте важно устанавливать обновления, использовать уникальные пароли и выходить из аккаунтов на общих устройствах.
