
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
Ответ:
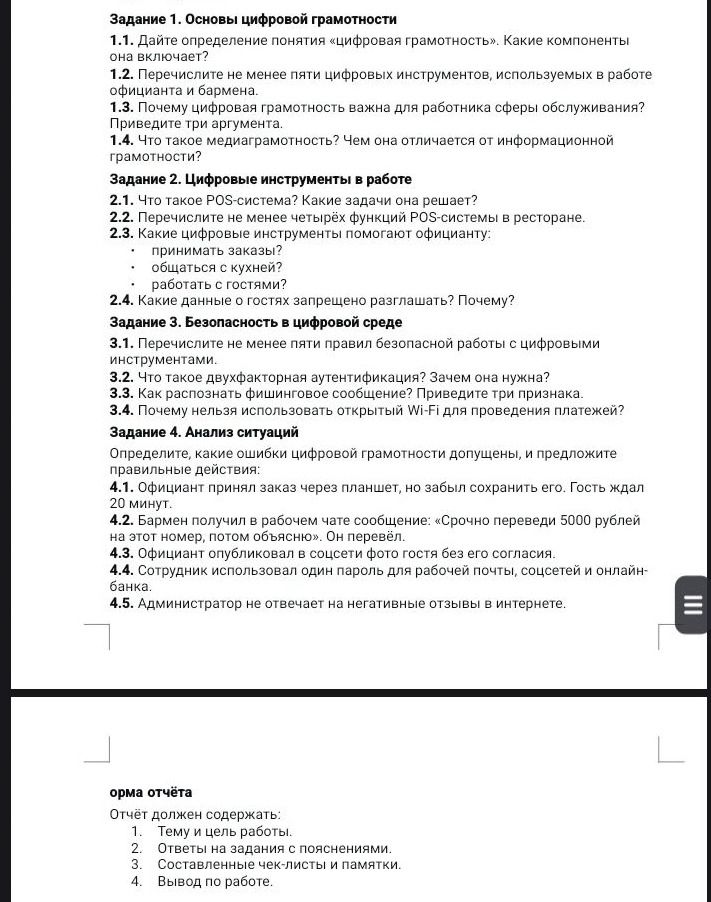
3.1. Правила безопасной работы:
- Использовать сложные уникальные пароли и не передавать их другим.
- Включать двухфакторную аутентификацию, если она доступна.
- Не открывать подозрительные ссылки и вложения.
- Проверять адрес сайта и отправителя сообщения, прежде чем вводить данные.
- Блокировать рабочее устройство, когда отходишь от него, и выходить из учётной записи после смены.
- Устанавливать обновления и использовать только разрешённые организацией программы и сети.
- Не оставлять на виду чеки и документы с данными гостей.
3.2. Двухфакторная аутентификация — это подтверждение входа двумя различными способами, например паролем и одноразовым кодом. Она нужна, чтобы усложнить доступ к учётной записи, даже если пароль стал известен постороннему.
3.3. Три признака возможного фишинга:
- сообщение требует срочно перейти по ссылке, заплатить или сообщить пароль и код;
- адрес отправителя или ссылка отличаются от официальных либо содержат ошибки и странные символы;
- в сообщении есть неожиданные вложения, подозрительные просьбы или ошибки в тексте.
Не переходите по ссылке и не отвечайте на такое сообщение: проверьте просьбу через известный официальный контакт или сообщите ответственному сотруднику.
3.4. В открытой сети Wi-Fi сложнее гарантировать защищённость соединения; поддельная точка доступа может перехватывать трафик или подменять страницы. Поэтому не следует проводить платежи и вводить платёжные данные через неизвестную открытую сеть. Лучше использовать мобильную сеть или проверенную защищённую сеть, официальный сервис и его приложение.
3.1. Правила безопасной работы:
- Использовать сложные уникальные пароли и не передавать их другим.
- Включать двухфакторную аутентификацию, если она доступна.
- Не открывать подозрительные ссылки и вложения.
- Проверять адрес сайта и отправителя сообщения, прежде чем вводить данные.
- Блокировать рабочее устройство, когда отходишь от него, и выходить из учётной записи после смены.
- Устанавливать обновления и использовать только разрешённые организацией программы и сети.
- Не оставлять на виду чеки и документы с данными гостей.
3.2. Двухфакторная аутентификация — это подтверждение входа двумя различными способами, например паролем и одноразовым кодом. Она нужна, чтобы усложнить доступ к учётной записи, даже если пароль стал известен постороннему.
3.3. Три признака возможного фишинга:
- сообщение требует срочно перейти по ссылке, заплатить или сообщить пароль и код;
- адрес отправителя или ссылка отличаются от официальных либо содержат ошибки и странные символы;
- в сообщении есть неожиданные вложения, подозрительные просьбы или ошибки в тексте.
Не переходите по ссылке и не отвечайте на такое сообщение: проверьте просьбу через известный официальный контакт или сообщите ответственному сотруднику.
3.4. В открытой сети Wi-Fi сложнее гарантировать защищённость соединения; поддельная точка доступа может перехватывать трафик или подменять страницы. Поэтому не следует проводить платежи и вводить платёжные данные через неизвестную открытую сеть. Лучше использовать мобильную сеть или проверенную защищённую сеть, официальный сервис и его приложение.
