
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
Ответ:
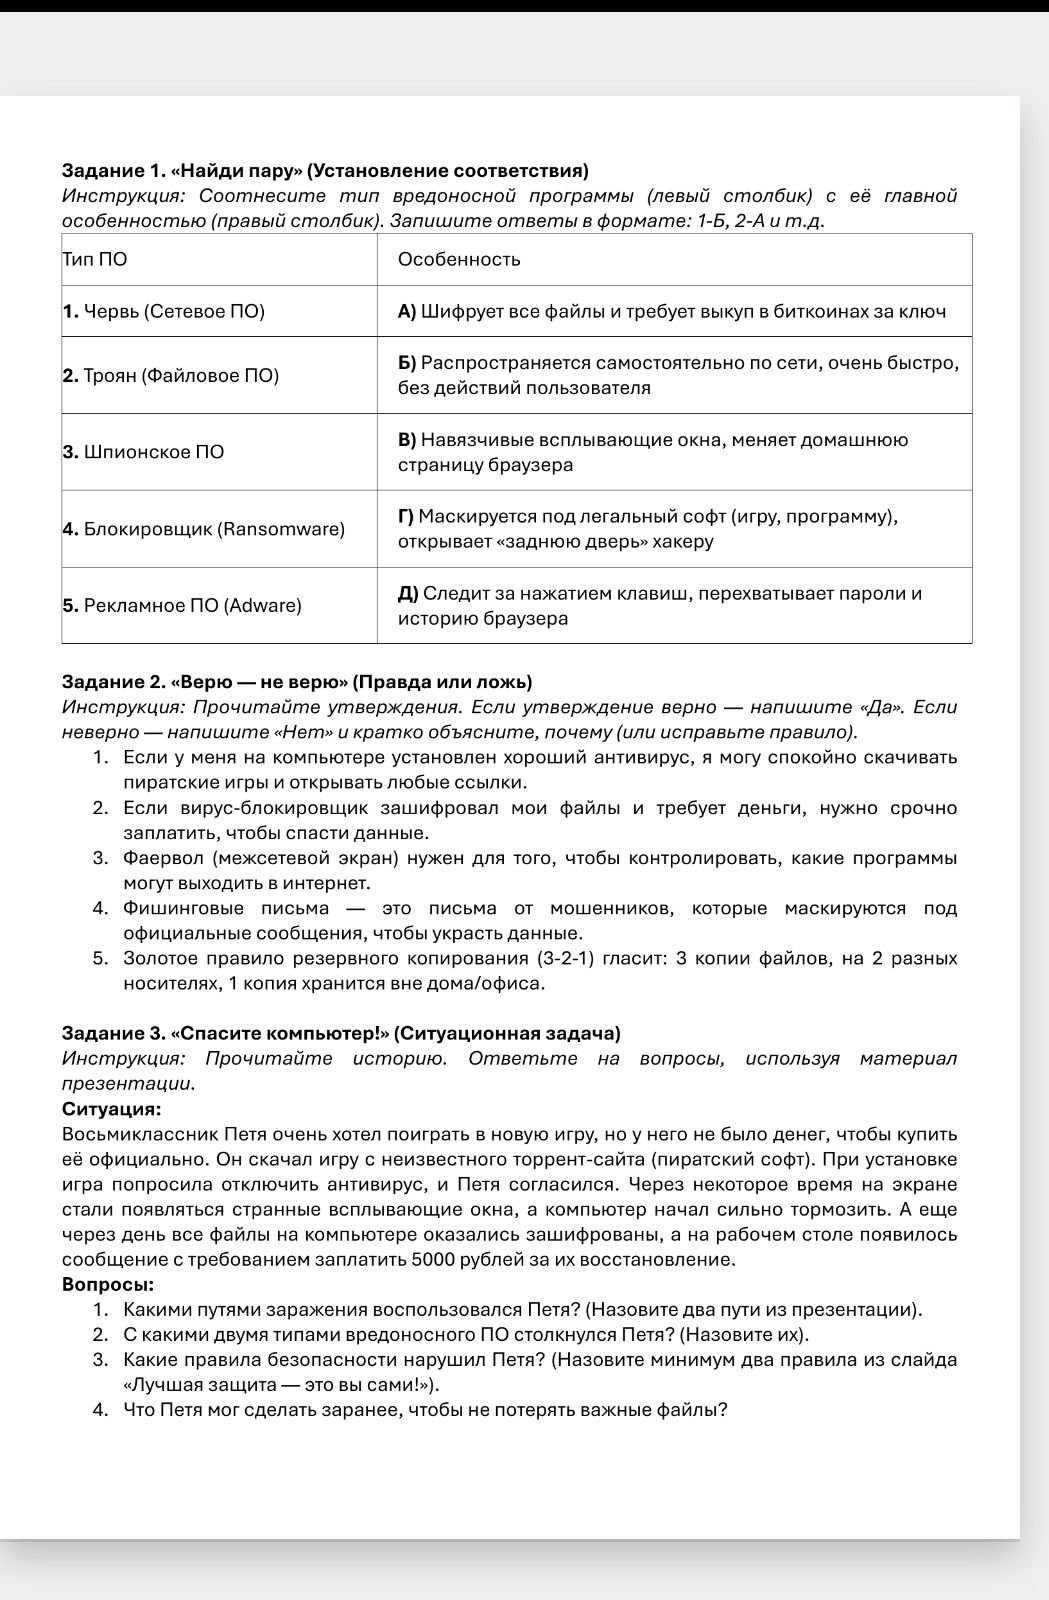
1. Петя воспользовался двумя путями заражения: скачал и запустил пиратскую программу из ненадёжного источника, а также отключил антивирус по просьбе установщика.
2. Всплывающие окна указывают на рекламное ПО (adware), а шифрование файлов с требованием денег — на программу-вымогатель (ransomware, блокировщик).
3. Петя нарушил правила безопасности: скачивал пиратский софт с неизвестного сайта; отключил антивирус; доверился подозрительному требованию установщика и запустил неизвестную программу.
4. Петя мог заранее регулярно создавать резервные копии важных файлов по правилу 3-2-1: хранить три копии на двух разных носителях, одну из них — отдельно от компьютера, например вне дома или офиса.
1. Петя воспользовался двумя путями заражения: скачал и запустил пиратскую программу из ненадёжного источника, а также отключил антивирус по просьбе установщика.
2. Всплывающие окна указывают на рекламное ПО (adware), а шифрование файлов с требованием денег — на программу-вымогатель (ransomware, блокировщик).
3. Петя нарушил правила безопасности: скачивал пиратский софт с неизвестного сайта; отключил антивирус; доверился подозрительному требованию установщика и запустил неизвестную программу.
4. Петя мог заранее регулярно создавать резервные копии важных файлов по правилу 3-2-1: хранить три копии на двух разных носителях, одну из них — отдельно от компьютера, например вне дома или офиса.
