
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
Ответ:
📍Тапни предложение — включится подсветка для легкого переноса текста в тетрадь.
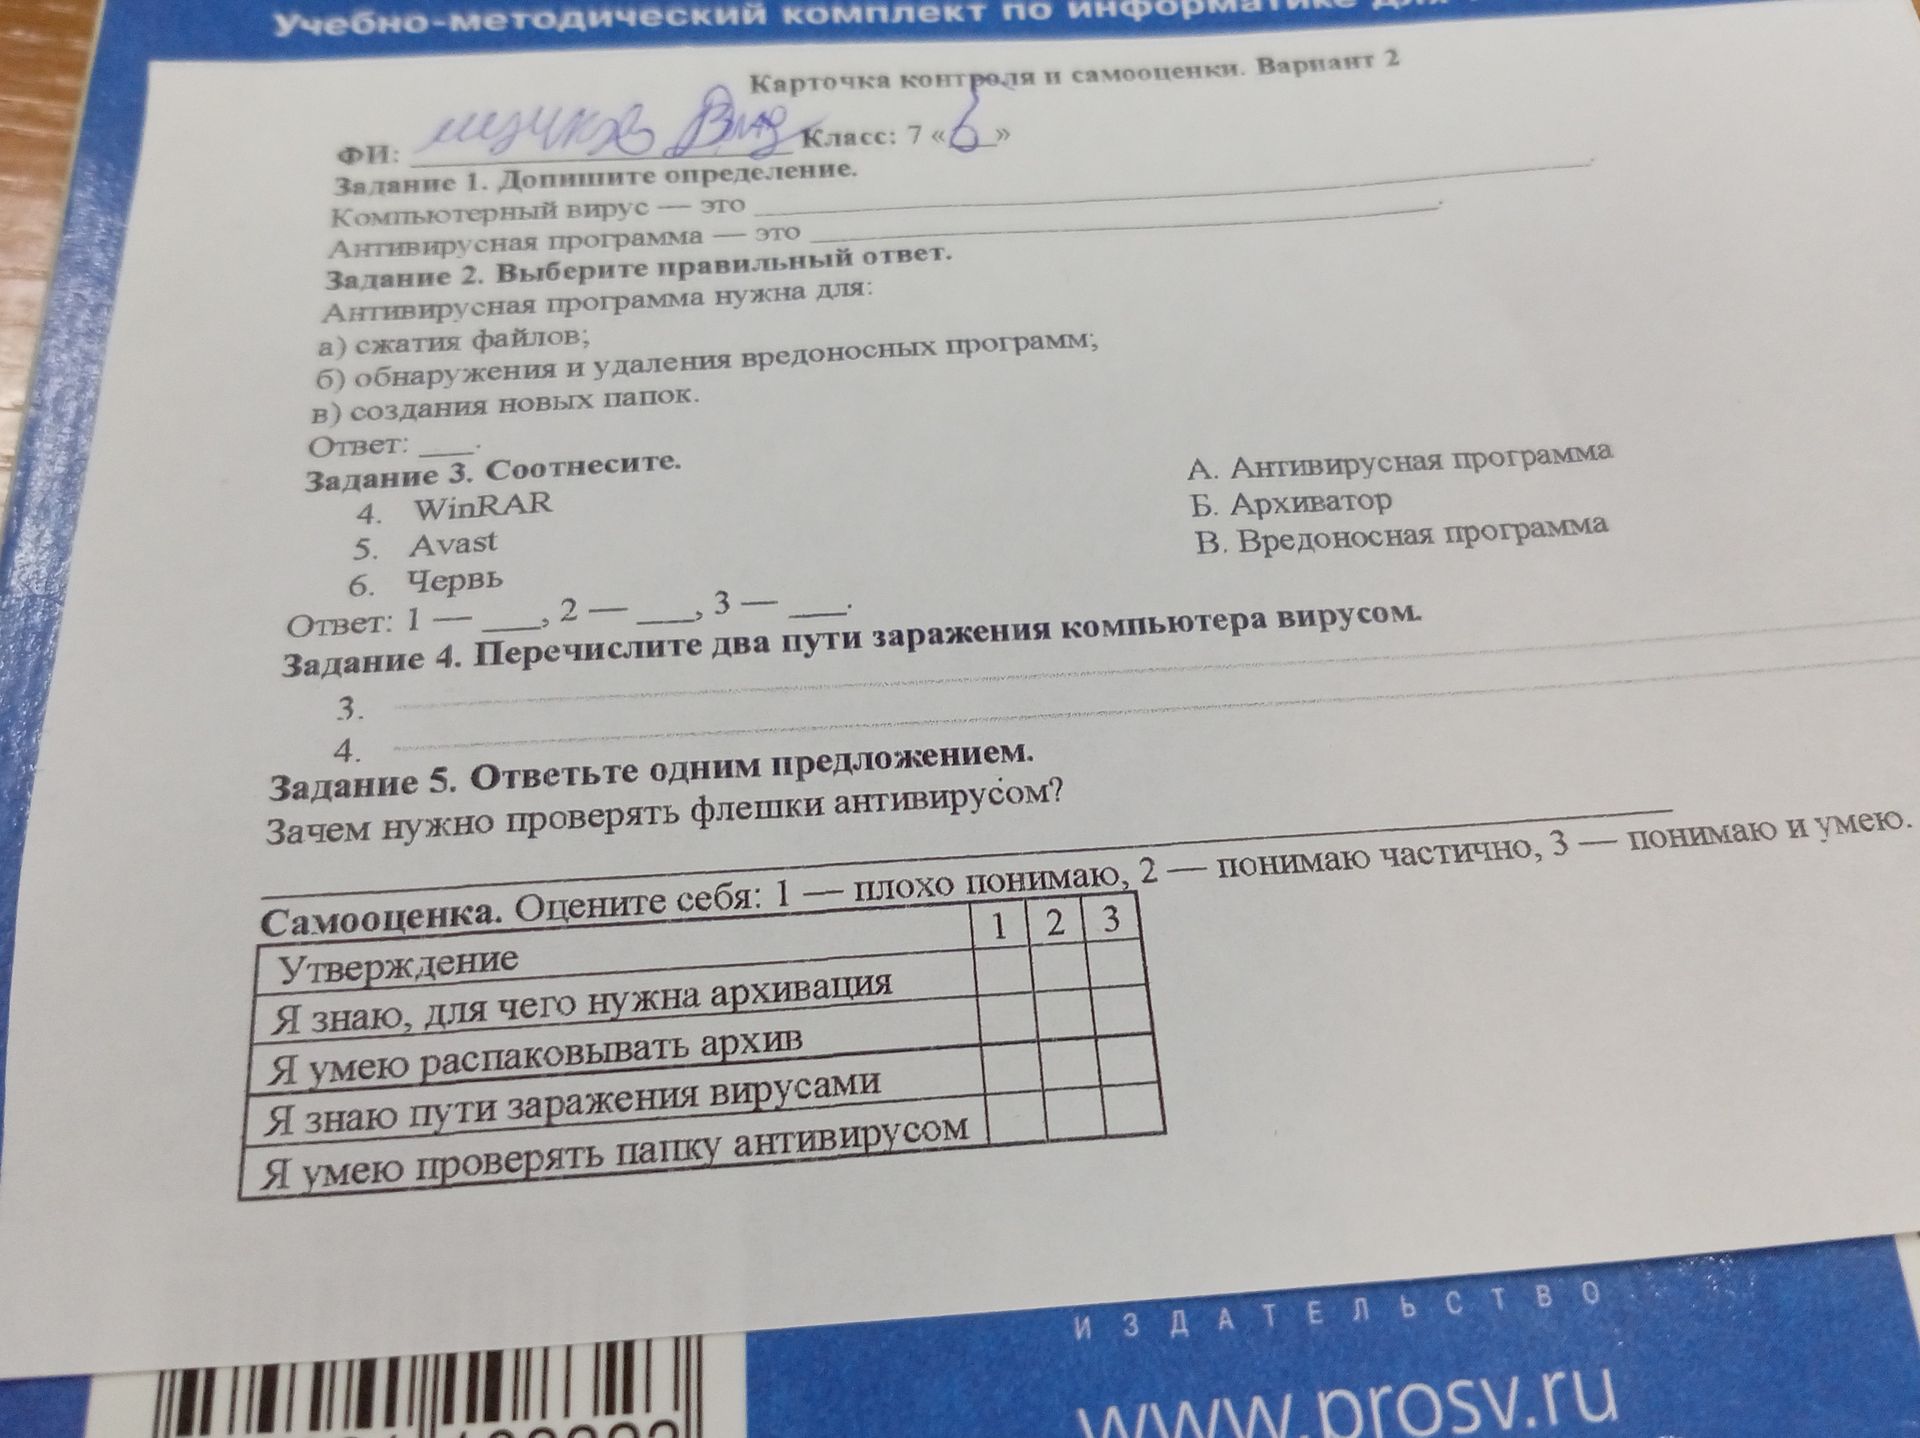
- Открытие заражённого файла или вложения в электронном письме.
- Подключение заражённой флешки и запуск содержащегося на ней вредоносного файла.
- Открытие заражённого файла или вложения в электронном письме.
- Подключение заражённой флешки и запуск содержащегося на ней вредоносного файла.
