
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
Ответ:
📍Тапни предложение — включится подсветка для легкого переноса текста в тетрадь.
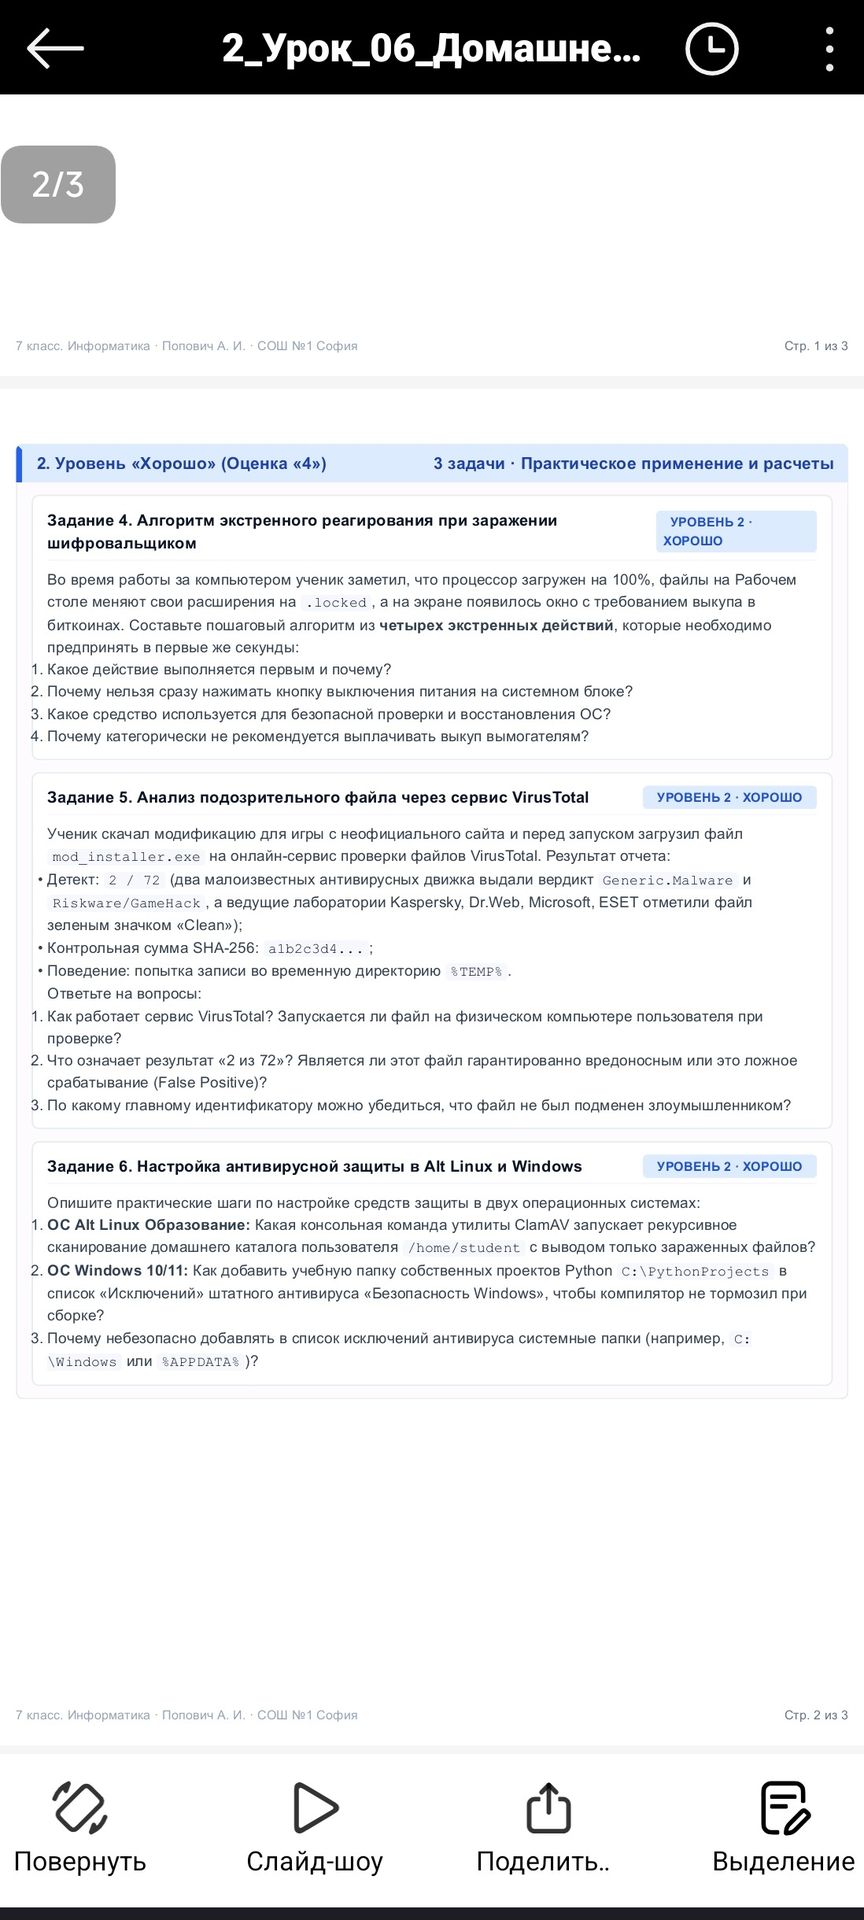
- VirusTotal проверяет загруженный файл множеством антивирусных движков и использует дополнительные средства анализа, в том числе репутационные и поведенческие. Файл не запускается на физическом компьютере пользователя при обычной проверке; для динамического анализа сервис может запускать его в изолированной виртуальной среде (песочнице). Загруженный файл может стать доступен сервису и его партнёрам, поэтому не следует отправлять конфиденциальные файлы.
- «2 из 72» означает, что два из 72 движков отметили файл как подозрительный или вредоносный. Это не доказывает ни наличие вредоносного кода, ни ложное срабатывание: возможны оба варианта. Вердикты чистоты других движков тоже не гарантируют безопасность. С учётом неофициального источника файл следует считать недоверенным и не запускать, пока его происхождение и безопасность не подтверждены.
- Главный идентификатор — полная контрольная сумма SHA‑256 файла. Её нужно сравнить с хешем из доверенного источника или ранее сохранённой проверенной копии. В условии приведена только усечённая строка «a1b2c3d4...», поэтому фактическое совпадение подтвердить невозможно: нужна полная SHA‑256-сумма и надёжное эталонное значение.
Ответ: файл не следует считать гарантированно вредоносным или гарантированно безопасным; до проверки его не запускают. Для проверки целостности сравнивают полную SHA‑256-сумму с доверенным эталоном.
- VirusTotal проверяет загруженный файл множеством антивирусных движков и использует дополнительные средства анализа, в том числе репутационные и поведенческие. Файл не запускается на физическом компьютере пользователя при обычной проверке; для динамического анализа сервис может запускать его в изолированной виртуальной среде (песочнице). Загруженный файл может стать доступен сервису и его партнёрам, поэтому не следует отправлять конфиденциальные файлы.
- «2 из 72» означает, что два из 72 движков отметили файл как подозрительный или вредоносный. Это не доказывает ни наличие вредоносного кода, ни ложное срабатывание: возможны оба варианта. Вердикты чистоты других движков тоже не гарантируют безопасность. С учётом неофициального источника файл следует считать недоверенным и не запускать, пока его происхождение и безопасность не подтверждены.
- Главный идентификатор — полная контрольная сумма SHA‑256 файла. Её нужно сравнить с хешем из доверенного источника или ранее сохранённой проверенной копии. В условии приведена только усечённая строка «a1b2c3d4...», поэтому фактическое совпадение подтвердить невозможно: нужна полная SHA‑256-сумма и надёжное эталонное значение.
Ответ: файл не следует считать гарантированно вредоносным или гарантированно безопасным; до проверки его не запускают. Для проверки целостности сравнивают полную SHA‑256-сумму с доверенным эталоном.
