
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
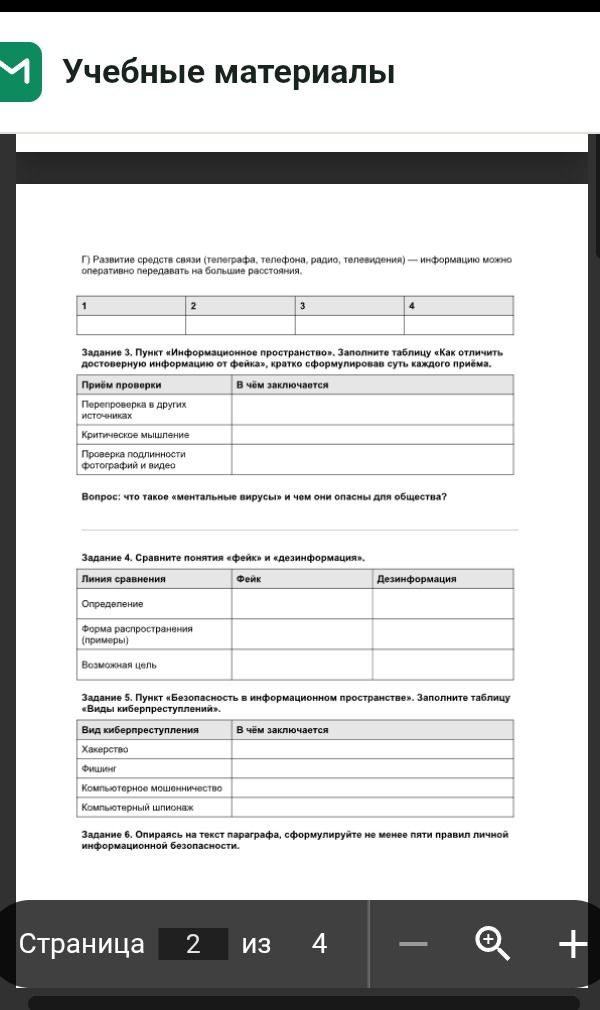
Ответ:
Текст параграфа на изображении не приведён, поэтому ниже — общий вариант правил информационной безопасности.
- Использовать сложные уникальные пароли для разных учётных записей и не сообщать их другим.
- Включить двухфакторную аутентификацию, если она доступна.
- Не переходить по подозрительным ссылкам и не открывать неожиданные вложения.
- Проверять адрес сайта и отправителя сообщения, прежде чем вводить личные или платёжные данные.
- Не публиковать в открытом доступе адрес, номер телефона, пароли, документы и сведения о местоположении.
- Регулярно устанавливать обновления операционной системы и приложений, использовать защитные средства.
- При сомнительном сообщении не отправлять деньги и коды подтверждения; проверить информацию через официальный канал.
Если требуется строго опираться на формулировки параграфа, их необходимо сверить с текстом учебника.
