
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
Ответ:
📍Тапни предложение — включится подсветка для легкого переноса текста в тетрадь.
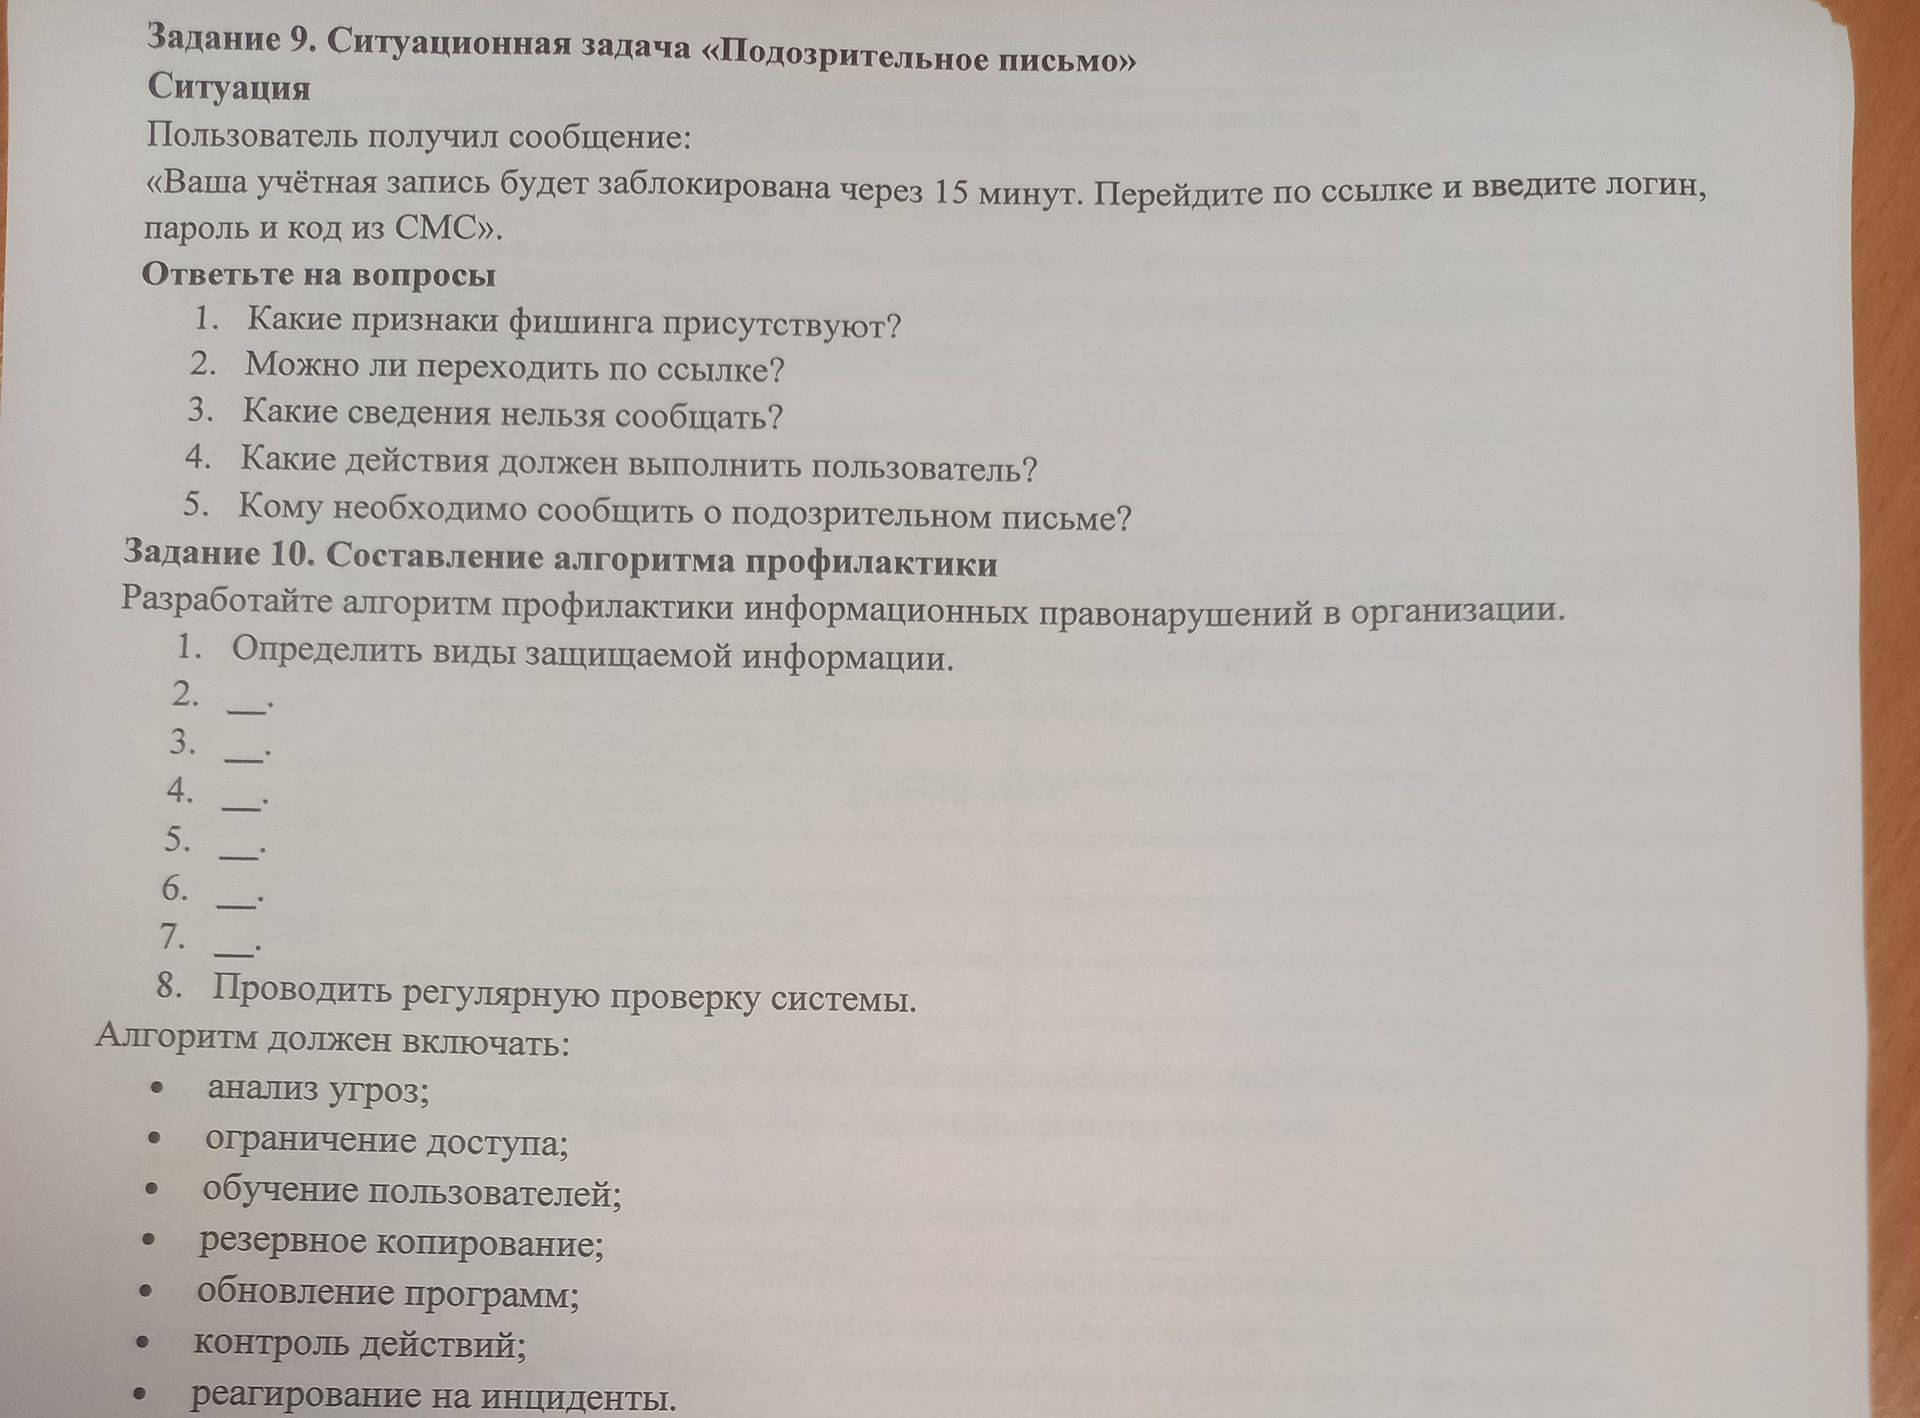
- Признаки фишинга: запугивание скорой блокировкой, искусственное ограничение времени и просьба перейти по ссылке и ввести логин, пароль и код из СМС.
- Переходить по ссылке не следует. Проверять состояние учётной записи нужно самостоятельно — через официальное приложение или сайт, адрес которого пользователь набрал сам.
- Нельзя сообщать пароль, коды из СМС и другие одноразовые коды, а также вводить их на странице, открытой по подозрительной ссылке.
- Не нажимать на ссылку и не отвечать на сообщение; сообщить о нём через предусмотренный в почте способ или удалить. Если пользователь уже перешёл по ссылке или ввёл данные, нужно немедленно обратиться в официальную службу поддержки, сменить пароль через официальный сайт и выполнить её рекомендации по защите учётной записи.
- О письме следует сообщить службе информационной безопасности или ответственному за ИТ-безопасность в организации; при необходимости — официальной службе поддержки почтового сервиса.
- Признаки фишинга: запугивание скорой блокировкой, искусственное ограничение времени и просьба перейти по ссылке и ввести логин, пароль и код из СМС.
- Переходить по ссылке не следует. Проверять состояние учётной записи нужно самостоятельно — через официальное приложение или сайт, адрес которого пользователь набрал сам.
- Нельзя сообщать пароль, коды из СМС и другие одноразовые коды, а также вводить их на странице, открытой по подозрительной ссылке.
- Не нажимать на ссылку и не отвечать на сообщение; сообщить о нём через предусмотренный в почте способ или удалить. Если пользователь уже перешёл по ссылке или ввёл данные, нужно немедленно обратиться в официальную службу поддержки, сменить пароль через официальный сайт и выполнить её рекомендации по защите учётной записи.
- О письме следует сообщить службе информационной безопасности или ответственному за ИТ-безопасность в организации; при необходимости — официальной службе поддержки почтового сервиса.
