
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
Ответ:
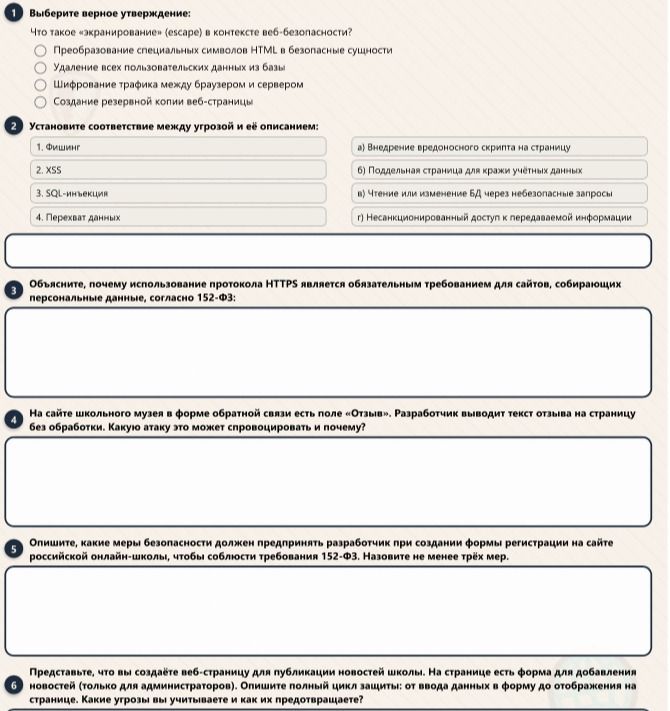
Это может привести к атаке типа межсайтовый скриптинг (XSS), особенно к хранимому XSS, если отзыв сохраняется на сервере.
Злоумышленник может отправить вместо обычного текста вредоносный HTML-код или JavaScript. При просмотре страницы этот код выполнится в браузерах других пользователей. Он может подменить содержимое страницы, украсть данные сессии или выполнить действия от имени пользователя.
Для защиты необходимо проверять и ограничивать ввод, экранировать пользовательский текст при выводе и применять безопасную настройку Content Security Policy.
Это может привести к атаке типа межсайтовый скриптинг (XSS), особенно к хранимому XSS, если отзыв сохраняется на сервере.
Злоумышленник может отправить вместо обычного текста вредоносный HTML-код или JavaScript. При просмотре страницы этот код выполнится в браузерах других пользователей. Он может подменить содержимое страницы, украсть данные сессии или выполнить действия от имени пользователя.
Для защиты необходимо проверять и ограничивать ввод, экранировать пользовательский текст при выводе и применять безопасную настройку Content Security Policy.
