
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
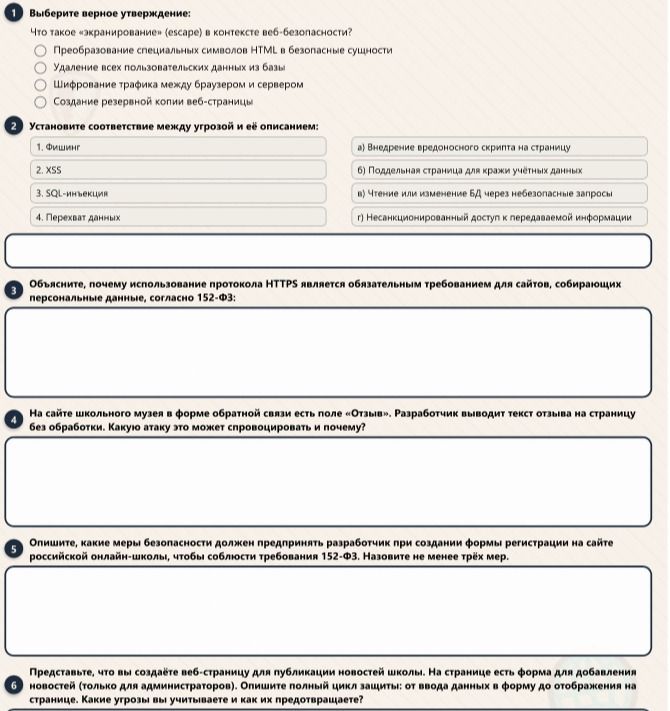
Ответ:
📍Тапни предложение — включится подсветка для легкого переноса текста в тетрадь.
- Разграничение доступа. Форму может открыть только авторизованный администратор. Сервер проверяет права пользователя при каждом запросе, а не только скрывает форму в интерфейсе.
- Защита входа. Используются надёжные пароли, их хеширование, многофакторная аутентификация по возможности, ограничение числа попыток входа и безопасные сессии.
- Защита формы. Применяется HTTPS, CSRF-токен, проверка размера и формата полей, ограничение длины заголовка и текста новости, а также проверка загружаемых файлов, если они разрешены.
- Проверка на сервере. Все данные повторно проверяются на сервере, поскольку клиентскую проверку можно обойти. Недопустимые данные отклоняются, а не принимаются «как есть».
- Безопасная запись в базу. Используются параметризованные SQL-запросы или ORM, что предотвращает SQL-инъекции. В журнале фиксируются действия администратора.
- Обработка HTML. Если форматирование не разрешено, из текста удаляются HTML-теги либо текст сохраняется как обычный текст. Если разрешён ограниченный HTML, применяется проверенный санитайзер с белым списком допустимых тегов и атрибутов.
- Безопасный вывод. При отображении новости данные экранируются в соответствии с контекстом: HTML, атрибут, URL или JavaScript. Это предотвращает XSS.
- Дополнительные меры. Настраиваются Content Security Policy, безопасные заголовки, флаги cookies
HttpOnly,SecureиSameSite, резервное копирование, обновление ПО и регулярная проверка журналов.
Учитываемые угрозы: несанкционированный доступ, CSRF, XSS, SQL-инъекции, загрузка опасных файлов, перехват данных и утечка персональной информации.
- Разграничение доступа. Форму может открыть только авторизованный администратор. Сервер проверяет права пользователя при каждом запросе, а не только скрывает форму в интерфейсе.
- Защита входа. Используются надёжные пароли, их хеширование, многофакторная аутентификация по возможности, ограничение числа попыток входа и безопасные сессии.
- Защита формы. Применяется HTTPS, CSRF-токен, проверка размера и формата полей, ограничение длины заголовка и текста новости, а также проверка загружаемых файлов, если они разрешены.
- Проверка на сервере. Все данные повторно проверяются на сервере, поскольку клиентскую проверку можно обойти. Недопустимые данные отклоняются, а не принимаются «как есть».
- Безопасная запись в базу. Используются параметризованные SQL-запросы или ORM, что предотвращает SQL-инъекции. В журнале фиксируются действия администратора.
- Обработка HTML. Если форматирование не разрешено, из текста удаляются HTML-теги либо текст сохраняется как обычный текст. Если разрешён ограниченный HTML, применяется проверенный санитайзер с белым списком допустимых тегов и атрибутов.
- Безопасный вывод. При отображении новости данные экранируются в соответствии с контекстом: HTML, атрибут, URL или JavaScript. Это предотвращает XSS.
- Дополнительные меры. Настраиваются Content Security Policy, безопасные заголовки, флаги cookies
HttpOnly,SecureиSameSite, резервное копирование, обновление ПО и регулярная проверка журналов.
Учитываемые угрозы: несанкционированный доступ, CSRF, XSS, SQL-инъекции, загрузка опасных файлов, перехват данных и утечка персональной информации.
