
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
Ответ:
📍Тапни предложение — включится подсветка для легкого переноса текста в тетрадь.
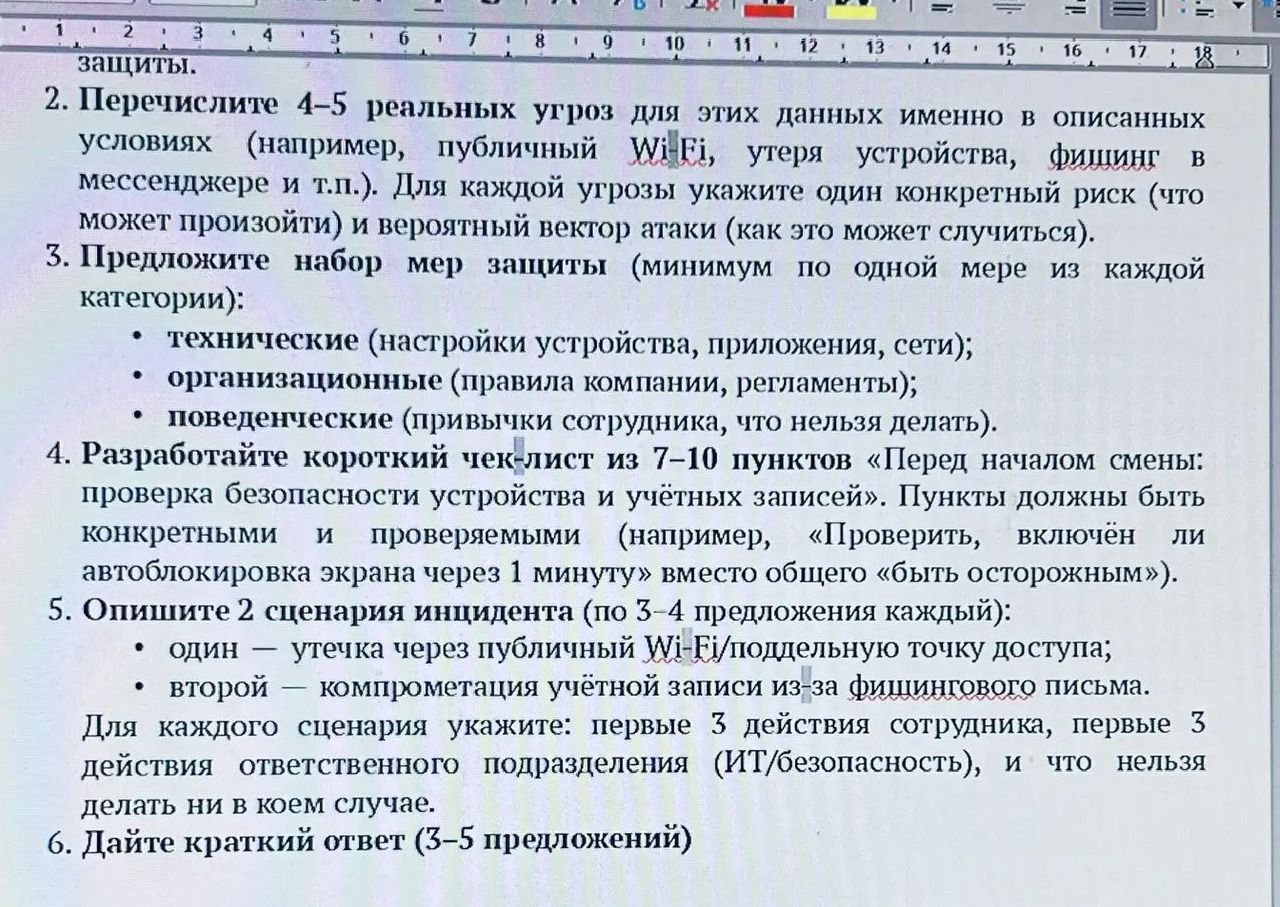
- Перехват данных в публичной сети Wi‑Fi. Риск: злоумышленник получит логины, файлы или содержание незашифрованного соединения. Вектор атаки: подключение к той же сети и перехват трафика либо создание поддельной точки доступа.
- Утеря или кража устройства. Риск: посторонний получит доступ к рабочим файлам, почте и учётным записям. Вектор атаки: использование незаблокированного устройства или извлечение данных с недостаточно защищённого накопителя.
- Фишинг в мессенджере. Риск: сотрудник передаст пароль или код подтверждения, после чего будет захвачена учётная запись. Вектор атаки: сообщение от имени руководителя, коллеги или службы поддержки со ссылкой на поддельную страницу входа.
- Использование слабого или повторяющегося пароля. Риск: злоумышленник войдёт сразу в несколько сервисов. Вектор атаки: подбор пароля или применение ранее утёкшей комбинации на других сайтах.
- Вредоносное вложение или приложение. Риск: установка вредоносной программы, шифрование файлов или кража данных. Вектор атаки: открытие вложения из письма или установка приложения из непроверенного источника.
Ответ: Основные угрозы — перехват данных в публичном Wi‑Fi, потеря устройства, фишинг, компрометация паролей и заражение вредоносным ПО.
- Перехват данных в публичной сети Wi‑Fi. Риск: злоумышленник получит логины, файлы или содержание незашифрованного соединения. Вектор атаки: подключение к той же сети и перехват трафика либо создание поддельной точки доступа.
- Утеря или кража устройства. Риск: посторонний получит доступ к рабочим файлам, почте и учётным записям. Вектор атаки: использование незаблокированного устройства или извлечение данных с недостаточно защищённого накопителя.
- Фишинг в мессенджере. Риск: сотрудник передаст пароль или код подтверждения, после чего будет захвачена учётная запись. Вектор атаки: сообщение от имени руководителя, коллеги или службы поддержки со ссылкой на поддельную страницу входа.
- Использование слабого или повторяющегося пароля. Риск: злоумышленник войдёт сразу в несколько сервисов. Вектор атаки: подбор пароля или применение ранее утёкшей комбинации на других сайтах.
- Вредоносное вложение или приложение. Риск: установка вредоносной программы, шифрование файлов или кража данных. Вектор атаки: открытие вложения из письма или установка приложения из непроверенного источника.
Ответ: Основные угрозы — перехват данных в публичном Wi‑Fi, потеря устройства, фишинг, компрометация паролей и заражение вредоносным ПО.
