
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
Ответ:
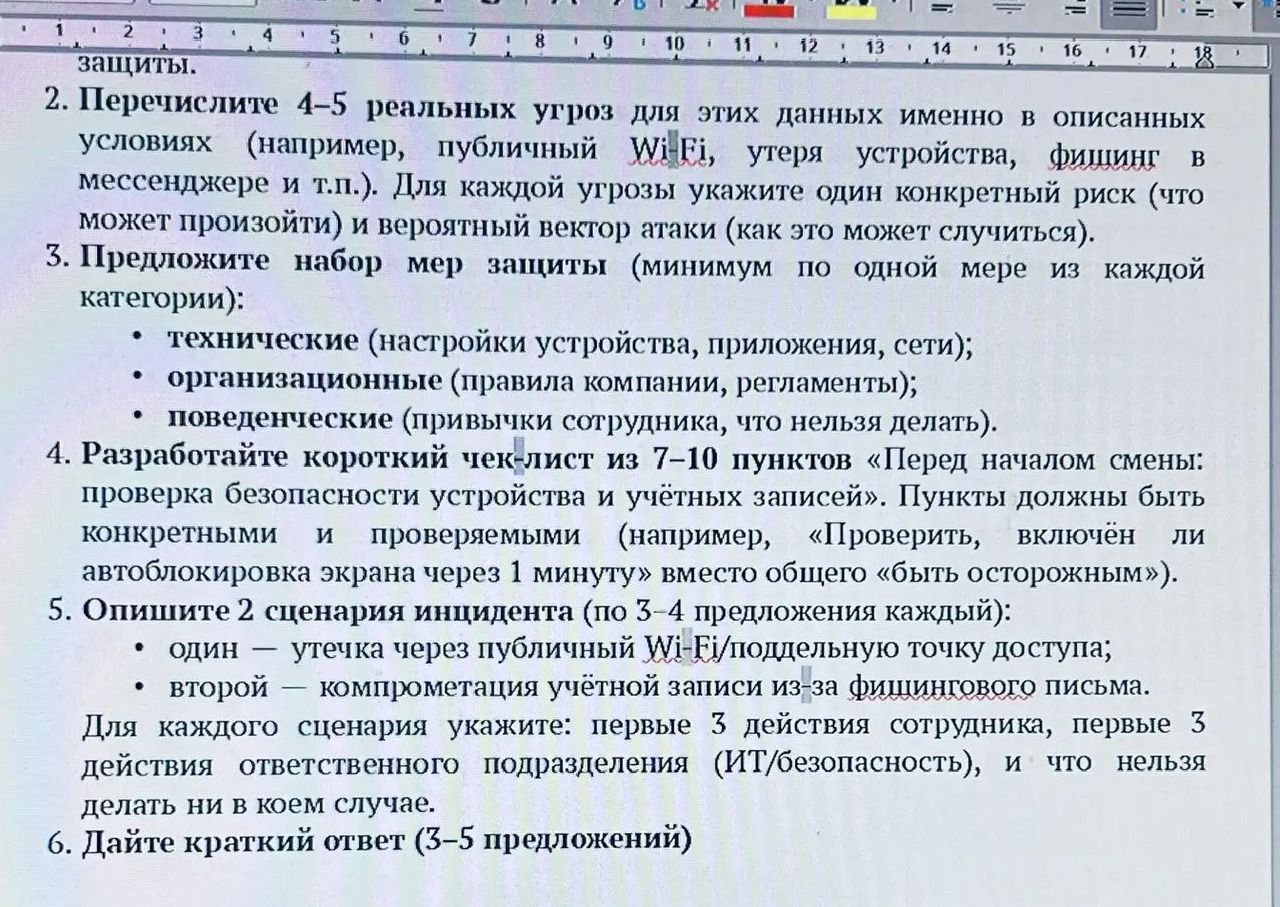
Сценарий 1. Утечка через публичный Wi‑Fi или поддельную точку доступа. Сотрудник подключился к сети с названием, похожим на официальную, и выполнил вход в корпоративный сервис. Злоумышленник перехватил сетевой обмен или перенаправил сотрудника на поддельную страницу. После обнаружения подозрительной сети сотрудник должен прекратить работу, отключиться от Wi‑Fi и сообщить об инциденте.
Первые 3 действия сотрудника:
- Отключить Wi‑Fi или включить авиарежим, не продолжая работу в подозрительной сети.
- Отключить активные сессии и, используя доверенную сеть, сменить пароль затронутой учётной записи.
- Немедленно сообщить в ИТ или службу информационной безопасности время, место, название сети и выполненные действия.
Первые 3 действия ИТ/службы безопасности:
- Заблокировать или временно ограничить затронутую учётную запись и завершить все её активные сеансы.
- Проверить журналы входов, сетевые события и признаки передачи или скачивания данных.
- Принудительно сменить учётные данные, проверить устройство на наличие вредоносных изменений и оформить отчёт об инциденте.
Нельзя: продолжать вводить пароли в этой сети, удалять журналы и переписку, скрывать инцидент или самостоятельно обвинять владельца точки доступа без проверки.
Сценарий 2. Компрометация учётной записи из-за фишингового письма. Сотрудник получил письмо, похожее на уведомление корпоративного сервиса, перешёл по ссылке и ввёл пароль и код подтверждения. Злоумышленник использовал эти данные для входа и мог отправлять сообщения от имени сотрудника. Инцидент необходимо считать произошедшим даже при отсутствии явных изменений в аккаунте.
Первые 3 действия сотрудника:
- Прекратить взаимодействие с письмом, не переходить по ссылке повторно и не отвечать отправителю.
- С доверенного устройства открыть официальный сервис, сменить пароль и завершить все активные сеансы.
- Сообщить в ИТ или службу безопасности, переслать подозрительное письмо как вложение и указать, какие данные были введены.
Первые 3 действия ИТ/службы безопасности:
- Заблокировать или ограничить учётную запись и отозвать действующие токены и сессии.
- Проверить журналы входов, правила пересылки почты, отправленные сообщения и изменения настроек.
- Удалить фишинговое письмо у других пользователей, заблокировать вредоносный домен и при необходимости провести проверку устройства.
Нельзя: повторно вводить пароль по ссылке из письма, пересылать подозрительное сообщение коллегам для «проверки», удалять письмо до его сохранения специалистами или скрывать факт ввода данных.
Сценарий 1. Утечка через публичный Wi‑Fi или поддельную точку доступа. Сотрудник подключился к сети с названием, похожим на официальную, и выполнил вход в корпоративный сервис. Злоумышленник перехватил сетевой обмен или перенаправил сотрудника на поддельную страницу. После обнаружения подозрительной сети сотрудник должен прекратить работу, отключиться от Wi‑Fi и сообщить об инциденте.
Первые 3 действия сотрудника:
- Отключить Wi‑Fi или включить авиарежим, не продолжая работу в подозрительной сети.
- Отключить активные сессии и, используя доверенную сеть, сменить пароль затронутой учётной записи.
- Немедленно сообщить в ИТ или службу информационной безопасности время, место, название сети и выполненные действия.
Первые 3 действия ИТ/службы безопасности:
- Заблокировать или временно ограничить затронутую учётную запись и завершить все её активные сеансы.
- Проверить журналы входов, сетевые события и признаки передачи или скачивания данных.
- Принудительно сменить учётные данные, проверить устройство на наличие вредоносных изменений и оформить отчёт об инциденте.
Нельзя: продолжать вводить пароли в этой сети, удалять журналы и переписку, скрывать инцидент или самостоятельно обвинять владельца точки доступа без проверки.
Сценарий 2. Компрометация учётной записи из-за фишингового письма. Сотрудник получил письмо, похожее на уведомление корпоративного сервиса, перешёл по ссылке и ввёл пароль и код подтверждения. Злоумышленник использовал эти данные для входа и мог отправлять сообщения от имени сотрудника. Инцидент необходимо считать произошедшим даже при отсутствии явных изменений в аккаунте.
Первые 3 действия сотрудника:
- Прекратить взаимодействие с письмом, не переходить по ссылке повторно и не отвечать отправителю.
- С доверенного устройства открыть официальный сервис, сменить пароль и завершить все активные сеансы.
- Сообщить в ИТ или службу безопасности, переслать подозрительное письмо как вложение и указать, какие данные были введены.
Первые 3 действия ИТ/службы безопасности:
- Заблокировать или ограничить учётную запись и отозвать действующие токены и сессии.
- Проверить журналы входов, правила пересылки почты, отправленные сообщения и изменения настроек.
- Удалить фишинговое письмо у других пользователей, заблокировать вредоносный домен и при необходимости провести проверку устройства.
Нельзя: повторно вводить пароль по ссылке из письма, пересылать подозрительное сообщение коллегам для «проверки», удалять письмо до его сохранения специалистами или скрывать факт ввода данных.
