
 Алгебра
 Английский
 Биология
 География
 Геометрия
 История
 Русский
 Обществознание
 Физика
 Химия
 Информатика
 Литература
 Математика
Ответ:
📍Тапни предложение — включится подсветка для легкого переноса текста в тетрадь.
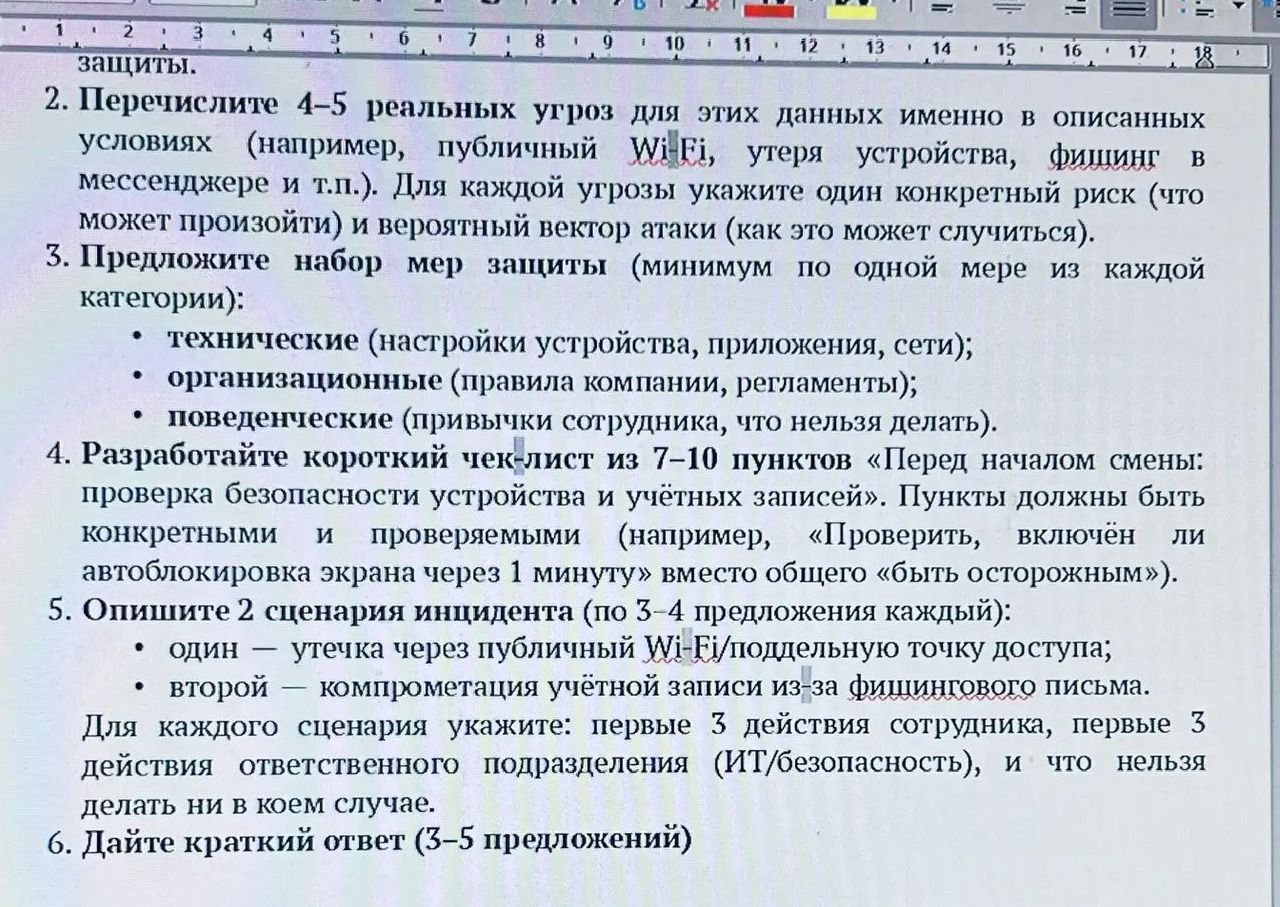
Технические меры:
- Включить автоматическую блокировку экрана через 1 минуту и использовать сложный PIN или пароль.
- Включить многофакторную аутентификацию для почты, мессенджеров и корпоративных сервисов.
- Использовать VPN при работе через публичный Wi‑Fi и запретить автоматическое подключение к неизвестным сетям.
- Установить обновления операционной системы и приложений, включить антивирус и шифрование устройства.
- Настроить удалённую блокировку и удаление данных при потере устройства.
Организационные меры:
- Утвердить регламент работы с публичными сетями, корпоративными данными и мобильными устройствами.
- Проводить регулярное обучение сотрудников распознаванию фишинга.
- Закрепить порядок немедленного сообщения об утере устройства, подозрительном письме или взломе учётной записи.
- Ограничить доступ сотрудников к данным по принципу минимально необходимых прав.
Поведенческие меры:
- Не вводить пароль по ссылке из неожиданного сообщения; самостоятельно открыть официальный сайт или приложение.
- Не сообщать пароли, коды подтверждения и ключи восстановления другим лицам.
- Проверять адрес отправителя, домен сайта и содержание сообщения перед выполнением просьбы.
- Не подключаться к неизвестным сетям и не открывать подозрительные вложения.
- Не оставлять разблокированное устройство без присмотра.
Ответ: Защита должна одновременно включать технические настройки, корпоративные правила и безопасные привычки сотрудника.
Технические меры:
- Включить автоматическую блокировку экрана через 1 минуту и использовать сложный PIN или пароль.
- Включить многофакторную аутентификацию для почты, мессенджеров и корпоративных сервисов.
- Использовать VPN при работе через публичный Wi‑Fi и запретить автоматическое подключение к неизвестным сетям.
- Установить обновления операционной системы и приложений, включить антивирус и шифрование устройства.
- Настроить удалённую блокировку и удаление данных при потере устройства.
Организационные меры:
- Утвердить регламент работы с публичными сетями, корпоративными данными и мобильными устройствами.
- Проводить регулярное обучение сотрудников распознаванию фишинга.
- Закрепить порядок немедленного сообщения об утере устройства, подозрительном письме или взломе учётной записи.
- Ограничить доступ сотрудников к данным по принципу минимально необходимых прав.
Поведенческие меры:
- Не вводить пароль по ссылке из неожиданного сообщения; самостоятельно открыть официальный сайт или приложение.
- Не сообщать пароли, коды подтверждения и ключи восстановления другим лицам.
- Проверять адрес отправителя, домен сайта и содержание сообщения перед выполнением просьбы.
- Не подключаться к неизвестным сетям и не открывать подозрительные вложения.
- Не оставлять разблокированное устройство без присмотра.
Ответ: Защита должна одновременно включать технические настройки, корпоративные правила и безопасные привычки сотрудника.
